
Licensed for Distribution
This research note is restricted to the personal use of ().Magic Quadrant pour la gestion des informations et événements de sécurité
Published 3 December 2018 - ID G00348811 - 68 min read
By Analysts Kelly Kavanagh, Toby Bussa, Gorka Sadowski
Les responsables de la sécurité et de la gestion des risques sont de plus en plus nombreux à chercher des solutions de SIEM qui assurent la détection et l’intervention précoces face aux attaques ciblées. Les utilisateurs doivent trouver l’équilibre entre les fonctionnalités de SIEM avancées et les ressources nécessaires pour configurer et exécuter la solution.
This Magic Quadrant is related to other research:
Critical Capabilities for Security Information and Event Management
Définition et description du marché
Gartner définit le marché de la gestion des informations et événements de sécurité (Security Information and Event Management ou SIEM) par le besoin des clients d’analyser les données d’événements en temps réel pour détecter de manière précoce les attaques ciblées et la violation des données, et pour recueillir, stocker, étudier et signaler les données de log à des fins de réponse aux incidents, de veille et de conformité réglementaire. Les fournisseurs soumis à l’analyse de notre Magic Quadrant disposent de produits conçus à cet effet, et ils commercialisent et vendent activement ces technologies aux centres d’achats de sécurité.
Les technologies de SIEM agrègent les données d’événements produites par les appareils de sécurité, les infrastructures réseau, les systèmes et les applications. Les données de log constituent les principales sources de données, mais les technologies de SIEM peuvent aussi traiter d’autres formes de données, telles que les données de télémétrie du réseau (flux et paquets). Les données d’événements sont associées aux informations contextuelles des utilisateurs, des actifs, des menaces et des vulnérabilités. Les données peuvent être normalisées pour que les événements, les données et les informations contextuelles provenant de sources disparates puissent être analysés à des fins bien définies, comme la surveillance des événements de sécurité des réseaux (Security Event Monitoring ou SEM), la surveillance de l’activité des utilisateurs et la création de rapports de conformité. La technologie assure l’analyse des événements en temps réel pour la surveillance de la sécurité, les requêtes et l’analytics à long terme destinés à analyser l’historique. Elle prend en charge d’autres fonctionnalités d’investigation et gestion des incidents et de création de rapports (par exemple, à des fins de conformité).
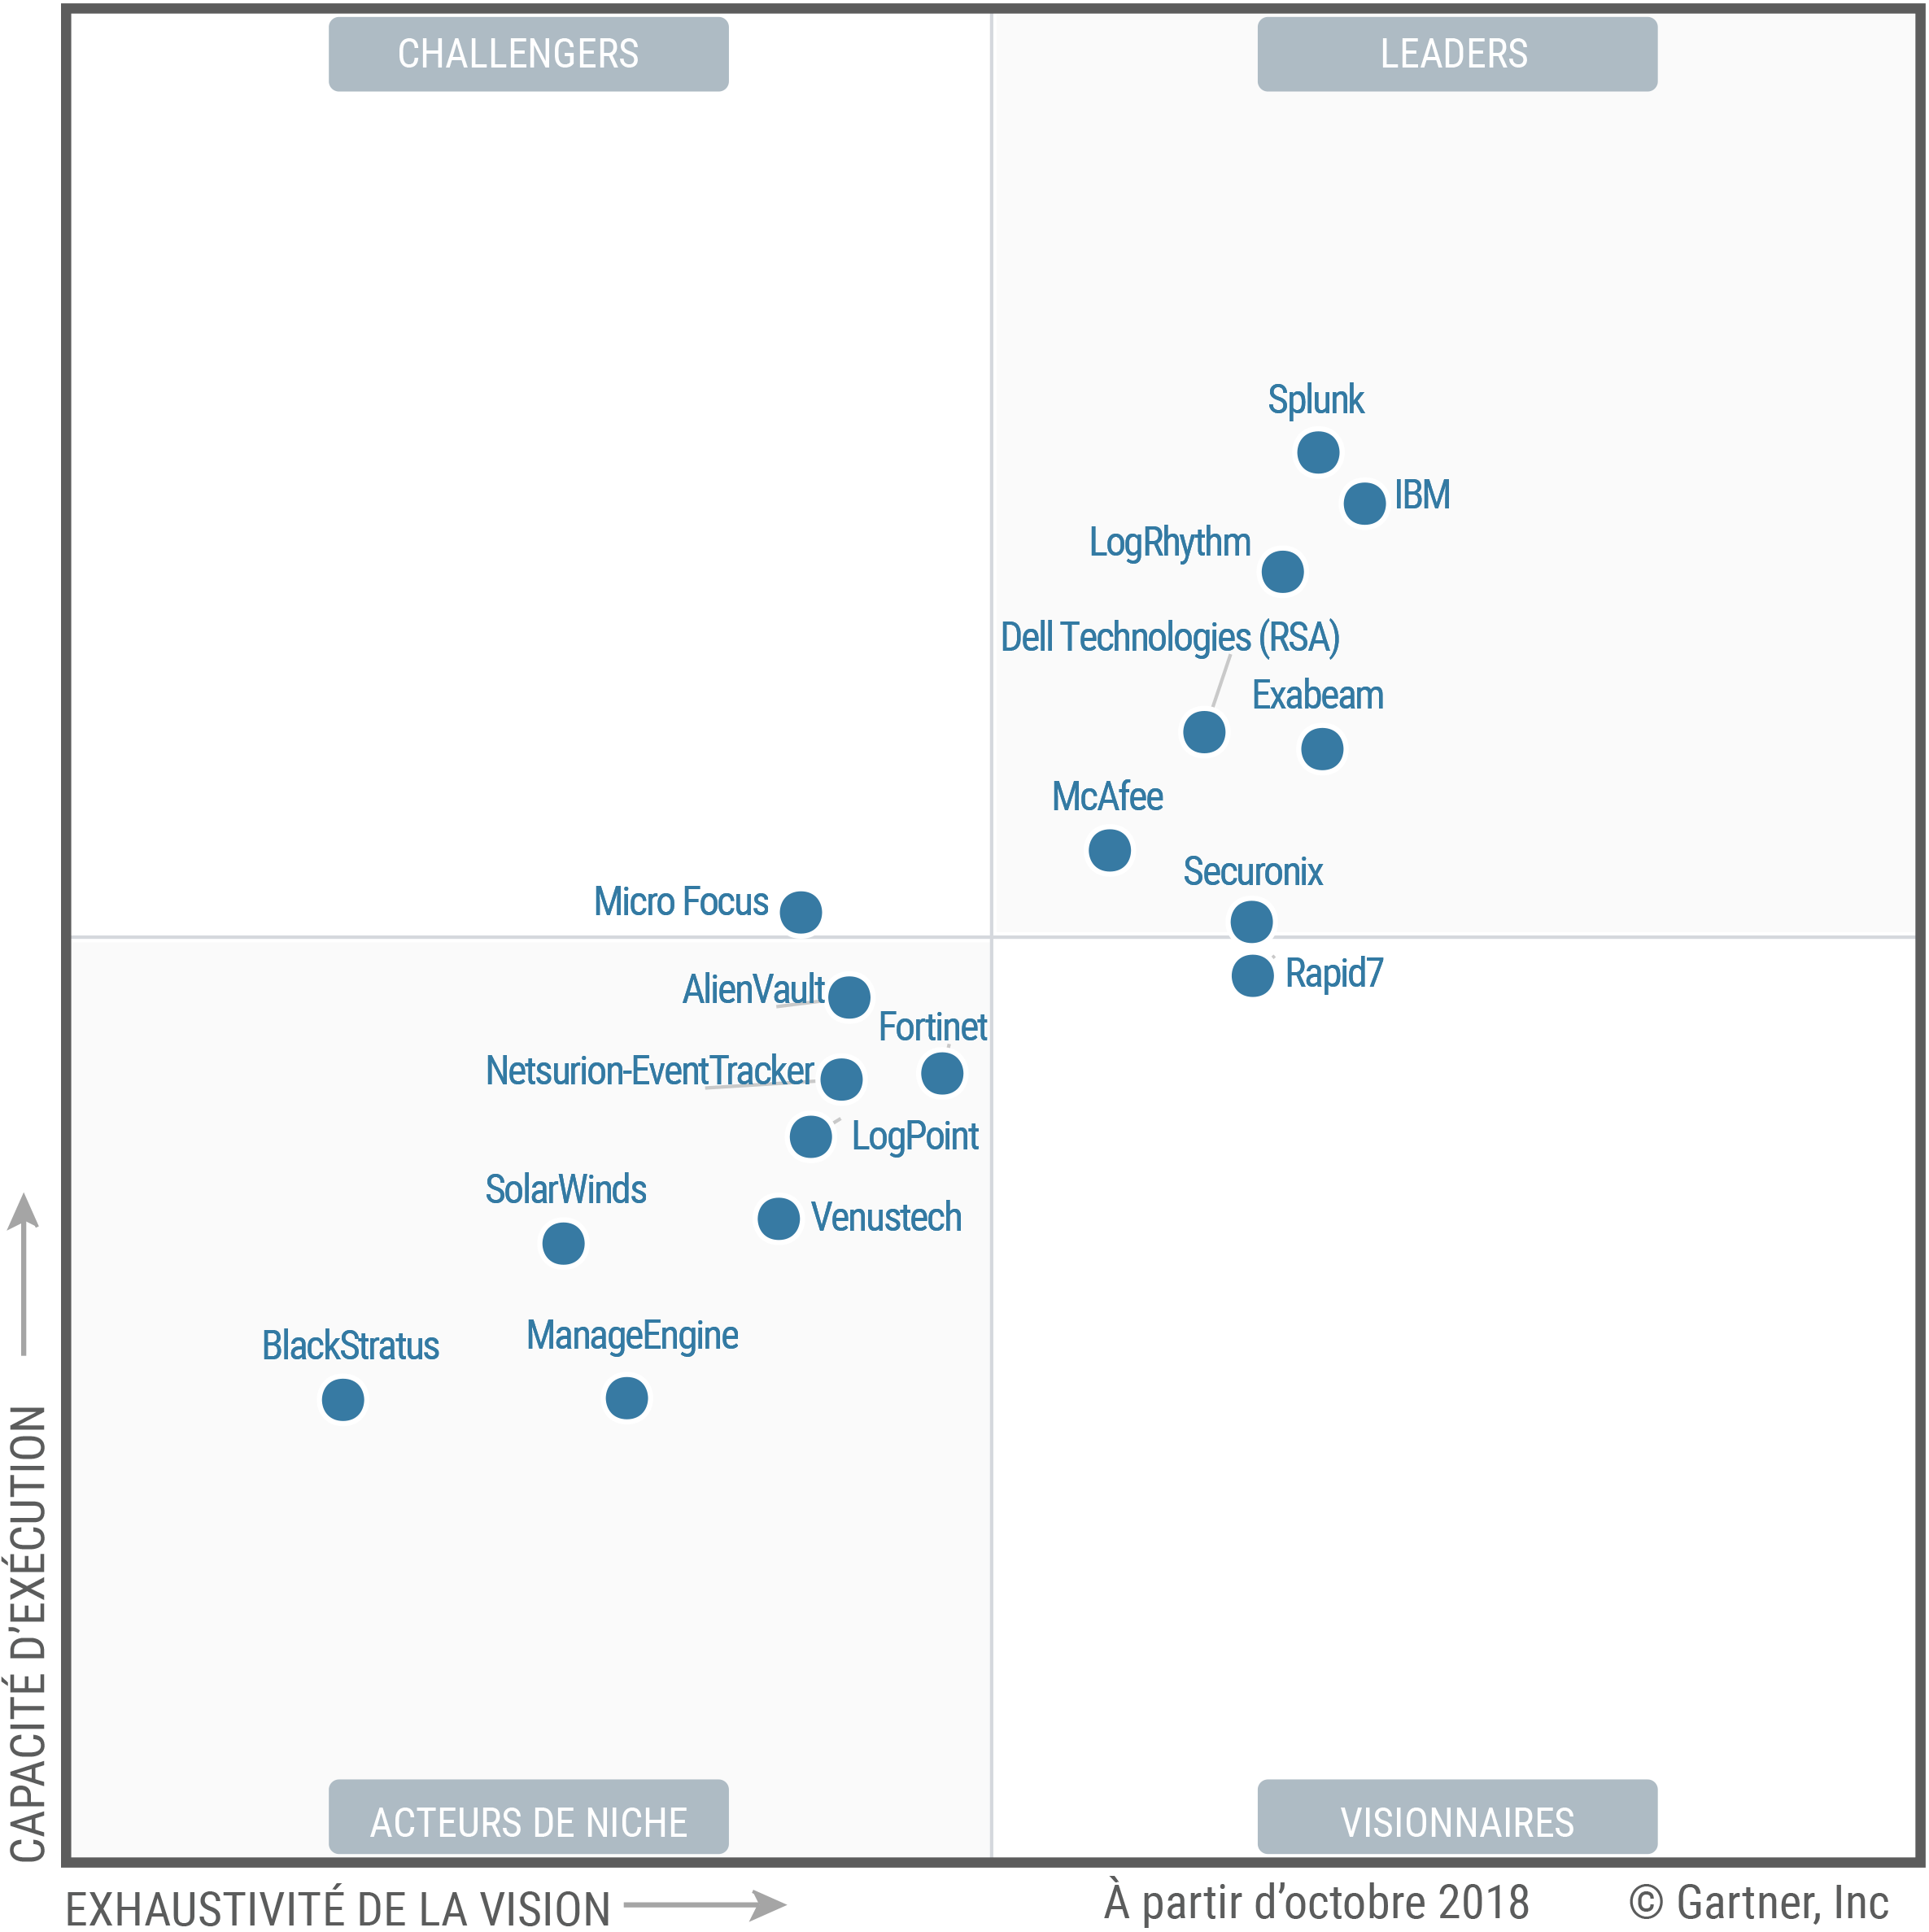
Magic Quadrant
Points forts et mises en garde à l’égard des fournisseurs
AlienVault
AlienVault est une société AT&T acquise en août 2018. Elle fait partie de la division Cybersecurity Solutions nouvellement créée par AT&T. La solution de SIEM d’AlienVault, Unified Security Management (USM) Anywhere, est fournie en mode SaaS et comprend plusieurs composants assurant la découverte d’actifs, l’évaluation des vulnérabilités, la détection d’intrusions (IDS) pour le réseau, l’hôte et le cloud, ainsi que les principales fonctionnalités de SIEM. USM Appliance (un déploiement logiciel on-premise) est toujours pris en charge, mais le fournisseur se concentre sur son offre Anywhere en mode service. La fonctionnalité d’échange sur les menaces Open Threat Exchange (OTX) et le service OTX Endpoint Threat Hunter sont également proposés, et ce gratuitement. AlienVault propose par ailleurs une plateforme OSSIM (Open Source Security Information Management).
La société cible les utilisateurs finaux de SIEM, notamment les fournisseurs de services financiers et de soins de santé, ainsi que les prestataires de services. Ses clients sont généralement des PME plutôt que de grandes entreprises.
Les principales fonctionnalités ajoutées depuis le dernier Magic Quadrant sont le monitoring des SaaS Google G Suite et Office 365, ainsi qu’une API permettant de prendre en charge l’intégration d’applications et une console centralisée de gestion (USM Central) pour les prestataires de services de sécurité gérée (MSS).
Les organisations de taille moyenne recherchant une solution de SIEM en tant que service dotée d’un ensemble de contrôles de sécurité, sans avoir vraiment besoin de bases de données étendues, de monitoring d’application ou d’analytics avancé, doivent envisager le choix d’AlienVault.
Points forts
-
USM Anywhere réunit dans sa solution plusieurs composants de contrôle de la sécurité, sondes et autres fonctionnalités, comme le monitoring d’intégrité des fichiers (FIM), la protection des points de terminaison (EDR) et le scan de vulnérabilités.
-
L’architecture de la solution SaaS Anywhere est simple : stockage et analytics/reporting dans le cloud avec des agents sur les points de terminaison on-premise et une appliance réseau pour l’agrégation et l’envoi des logs, assortis d’un système de prévention et de détection d’intrusions (NIDPS) et du scan des vulnérabilités. Les besoins en évolutivité nécessitent l’ajout d’agents et de sondes supplémentaires.
-
Sa mise en œuvre est simple : les utilisateurs passent par l’interface de gestion pour demander de nouvelles sondes destinées à la plateforme d’hébergement concernée (machine virtuelle on-premise ou instance virtuelle Amazon Web Services [AWS] ou Microsoft Azure). La sonde est alors mise à disposition pour être déployée. Un assistant prend en charge sa configuration pour l’acceptation des événements.
-
L’actualisation et l’évolutivité de la solution sont gérées sur la plateforme de cloud. Le déploiement des nouvelles fonctionnalités et des mises à jour est automatique. Si un client dépasse la capacité octroyée par sa licence, il est averti de façon à pouvoir passer à un niveau de services supérieur.
Réserves
-
AT&T n’a pas communiqué de plan détaillé pour l’avenir d’AlienVault USM. Les organisations qui envisagent le déploiement d’AlienVault doivent confirmer la feuille de route du produit auprès d’AT&T. Le fournisseur propose des services de sécurité gérée (MSS) et des services de SIEM. Il peut donc potentiellement concurrencer les fournisseurs de MSS qui proposent leurs services via la solution d’AlienVault. Les prestataires de services doivent se faire confirmer la feuille de route auprès d’AT&T, de même que la disponibilité effective des produits AlienVault. Même si USM Appliance est toujours prise en charge, AlienVault centre désormais ses priorités sur Anywhere. Les acheteurs en quête d’une version on-premise doivent évaluer attentivement et bien comprendre les écarts d’équivalences entre les fonctionnalités et les capacités proposées par les deux produits.
-
La prise en charge native de l’analytics utilisateur se limite aux fonctionnalités offertes par la base de données orientée graphe sous-jacente, et au monitoring des attaques contre les services d’identité et de répertoire. L’intégration des utilisateurs tiers et des solutions d’analytics de comportement des entités (UEBA) n’est pas prise en charge.
-
Anywhere n’est pas à la hauteur de ses concurrents dans plusieurs domaines, tels que le monitoring d’applications et de bases de données, ainsi que l’intégration de solutions tierces comme le courtage de services de sécurité pour l’accès au cloud (CASB), la gestion des ressources numériques, l’audit et la protection de bases de données, ou encore la prévention des pertes de données (DLP).
-
La plateforme Anywhere traite automatiquement la sauvegarde et le stockage des données. Par défaut, les données sont stockées pendant un an, mais il est possible d’acheter des années de stockage supplémentaires en option. Les organisations qui ont mis en place des politiques de rétention des données doivent vérifier que le programme de rétention satisfait aux exigences de leur politique.
BlackStratus
BlackStratus propose avant tout une technologie de SIEM on-premise et en mode service s’adressant principalement aux prestataires de services de sécurité gérée (MSSP), aux fournisseurs de services gérés (MSP), aux grandes entreprises et, de plus en plus, aux entreprises de taille moyenne (PME). Le portefeuille se compose de LOGStorm, SIEMStorm et CYBERShark. LOGStorm est un outil de gestion et de reporting des logs et des événements adressé aux PME et aux MSSP ayant besoin d’un outil de base pour la collecte des logs, la gestion et le reporting. SIEMStorm est une plateforme nativement multi-enant délivrée uniquement en version logiciel. Elle inclut les principales fonctionnalités d’une solution de SIEM, telles que la gestion des événements en temps réel, l’analytics, la gestion des incidents et le reporting. Elle est destinée aux MSSP ayant besoin de la prise en charge du multi-tenant, ainsi qu’aux grandes entreprises présentant des besoins de monitoring fédéré, avec des modèles de type hiérarchisé ou société mère/filiale. CYBERShark est une solution de SIEM en tant que service visant principalement les MSP et les PME. Elle peut inclure le monitoring 24h/24 et 7j/7, l’analyse, et les services d’alertes fournis par le centre opérationnel de sécurité (SOC) de BlackStratus. Les différents modèles tarifaires proposés varient en fonction de la solution. Par exemple, LOGStorm est basée sur un modèle à durée déterminée facturé en fonction du stockage requis ; les tarifs de SIEMStorm se fondent sur le volume d’événements des logs, et CYBERShark s’aligne sur le nombre d’employés présents au sein de l’organisation
La version 4.3 de SIEMStorm est sortie en décembre 2017, et repose surtout sur des améliorations centrées sur la plateforme et sur la gestion, comme la nouvelle interface utilisateur HTML5, l’ajout de la gestion d’arbres de contacts et l’amélioration des fonctionnalités de gestion des cas et du multi-tenant.
Les organisations de taille moyenne recherchant une solution de SIEM en mode service basée dans le cloud avec des services gérés en option, de même que les MSSP en quête d’une solution de SIEM multi-tenant pour fournir des services de monitoring, doivent envisager d’opter pour BlackStratus
Points forts
-
LOGStorm et SIEMStorm proposent la prise en charge native du multi-tenant.
-
L’architecture de gestion des données sur laquelle s’appuie SIEMStorm n’utilise plus de RDBMS. L’utilisation de Vertica offre une fonctionnalité de big data moderne pour le stockage et la gestion des données, associée à des capacités de recherche plus rapides.
-
Les acheteurs recherchant une solution de SIEM en mode service peuvent opter pour CYBERShark et bénéficier de la flexibilité leur permettant d’ajouter du monitoring et des alertes de sécurité 24h/24 et 7j/7 en fonction des besoins.
Réserves
-
BlackStratus a centré son offre sur une niche d’acheteurs composée principalement de MSSP de grande taille et des PME. Il manque donc de visibilité auprès des utilisateurs finaux que sont les entreprises et PME clientes de Gartner.
-
BlackStratus s’est positionné en tant que fournisseur de fonctionnalités principales de SIEM, avec une prédilection pour la prise en charge native du multi-tenant. D’autres fonctionnalités de plus en plus demandées par les acheteurs de SIEM, et que les solutions concurrentes ajoutent actuellement, font défaut à SIEMStorm. Il s’agit par exemple de la prise en charge de packs de contenu d’analytics, de l’analytics avancé et du monitoring utilisateurs ou encore des workflows, de l’orchestration et de l’automatisation.
-
SIEMStorm ne dispose pas des technologies complémentaires qui pourraient prendre en charge la collecte de données et la télémétrie de l’hôte et du réseau, comme la surveillance native de l’intégrité du réseau (FIM), la protection des points de terminaison (EDR), ou encore le monitoring de flux réseau ou l’inspection des paquets en profondeur (DPI).
Dell Technologies (RSA)
La plateforme RSA NetWitness (RSA NWP) se compose de RSA NetWitness Logs, RSA NetWitness Network, RSA NetWitness Endpoint, RSA NetWitness UEBA et RSA NetWitness Orchestrator. Ces éléments sont constitués de plusieurs composants d’acquisition de données, d’envoi, de stockage et d’analyse. RSA s’est acquis une fonctionnalité d’UEBA in-house grâce au rachat de Fortscale en 2018. Les fonctionnalités d’orchestration, d’automatisation et d’intervention (SOAR) sont assurées via une version de Demisto en marque blanche. Ces éléments peuvent être déployés sous forme de logiciel, d’appliance ou d’appliance virtuelle, quelle que soit la combinaison choisie. RSA NetWitness Logs et RSA NetWitness Network sont tarifés en fonction du volume de données par jour. RSA NetWitness UEBA base ses tarifs sur les utilisateurs surveillés, tandis que les tarifs de RSA NetWitness Orchestrator dépendent du nombre d’analystes. RSA NetWitness Logs et RSA NetWitness Network sont disponibles sous forme de licence permanente ou à durée déterminée, basée sur la capacité de l’appliance (pour les appliances physiques) ou sur la quantité (volumes de données). Les licences basées sur les volumes de données mesurés incluent les droits de tous les composants requis. Les clients peuvent associer les deux formules de licence pour faire évoluer la capacité granulaire sur l’architecture de déploiement.
La version 11 de RSA NetWitness Logs et de RSA NetWitness Network a introduit ou amélioré plusieurs fonctionnalités, notamment et surtout l’amélioration des capacités d’investigation et du workflow, la fonctionnalité renforcée d’analytics découlant du rachat de Fortscale, ainsi que l’orchestration et l’intervention via Demisto.
Les entreprises dont la capacité opérationnelle est mature, et qui recherchent une solution de SIEM évolutive offrant des options flexibles de déploiement, ainsi que des fonctionnalités d’UEBA et de SOAR, doivent envisager d’opter pour RSA.
Points forts
-
Ce fournisseur peut prendre en charge les clients entreprises qui centrent leurs besoins sur la détection avancée des menaces, et qui recherchent un fournisseur unique intégrant les principales fonctionnalités de SIEM, le monitoring et l’analyse réseau, l’EDR et l’UEBA.
-
L’association de RSA NetWitness Network et de RSA NetWitness Endpoint offre une prise en charge renforcée des cinq modes de défense permettant de lutter contre les menaces avancées : le monitoring en temps réel du réseau et des points de terminaison, la veille réseau et l’investigation sur les points de terminaison.
-
RSA NWP fournit des fonctionnalités renforcées de monitoring OT, car il lui est possible de déployer RSA NetWitness Network pour la capture des données dans les environnements SCADA/ICS, et de les traiter ensuite grâce à la prise en charge native de protocoles communs.
-
Les clients de NWP indiquent que la capacité de la plateforme à corréler et à analyser les logs et les données du réseau (et les autres sources d’événements) au sein d’une vue unifiée constitue un vecteur de valeur. Les clients ont émis des retours positifs, quoique limités, sur la version 11.
Réserves
-
L’intégration de RSA NWP avec le CASB inclut SkyFormation. La prise en charge de Netskope, Forcepoint et McAfee-SkyHigh Networks est disponible depuis peu. Les organisations qui recourent à d’autres solutions de CASB doivent valider la feuille de route concernant la prise en charge de l’intégration de RSA NWP avec ces produits.
-
Le nombre de composants techniques de la solution RSA NWP et les modèles de licences offrent une grande flexibilité de conception dans le déploiement de l’architecture, mais nécessitent de comprendre toute l’étendue des options et des implications en matière de coûts, de fonctionnalité et d’évolutivité.
-
La technologie RSA NetWitness Endpoint s’intègre en partie à NWP, avec une console de gestion et une interface utilisateur séparées. RSA NetWitness Orchestrator dispose d’une interface utilisateur qui lui est propre, et repose sur les redirections de l’interface avec la solution principale RSA NWP.
-
RSA se concentre sur les clients de taille importante et sur ceux qui disposent de capacités de monitoring plus matures. Par conséquent, son offre correspond peu aux besoins et aux ressources des acheteurs moins matures.
-
La visibilité de RSA était plutôt modeste auprès des clients de Gartner répondant aux enquêtes sur les solutions de SIEM.
Exabeam
La plateforme Security Management d’Exabeam (SMP) se compose de six produits : Exabeam Data Lake, Exabeam Cloud Connectors, Exabeam Advanced Analytics, Exabeam Entity Analytics, Exabeam Threat Hunter et Exabeam Incident Responder. Chacun de ces produits possède son calendrier de sortie/mise à jour et son niveau de maturité plus ou moins avancée par rapport aux autres. Ils sont disponibles sous plusieurs facteurs de formes : appliances physiques, appliances virtuelles et déploiements au sein d’un cloud public ou privé (Amazon, Google et Azure). Un déploiement peut associer plusieurs facteurs de formes (physique/virtuel/cloud). Le mode de licence et le modèle tarifaire sont simples : il s’agit d’abonnements s’étalant sur un ou trois ans. Data Lake, Cloud Connectors, Advanced Analytics, Threat Hunter et Incident Responder sont facturés en fonction du nombre d’employés surveillés, et le tarif d’Entity Analytics se base sur le nombre d’entités. Exabeam s’adresse aux grandes organisations des secteurs des services financiers, de la santé et des marchés verticaux de l’énergie, entre autres. La modularité de sa technologie permet à Exabeam de positionner des éléments, tels qu’Incident Responder ou Advanced Analytics en accompagnement de SIEM concurrents, et d’ajouter Data Lake et d’autres éléments en remplacement d’une solution de SIEM. Les petites et moyennes entreprises s’adressent généralement à des prestataires externes pour assurer le monitoring ou l’exécution d’Exabeam SMP. Le fournisseur a bénéficié d’un investissement de 50 millions de dollars injectés en août 2018 pour développer une offre de SaaS multi-tenant.
La version 2 de SMP est sortie en mars 2018. Cette version introduit Entity Analytics et la collecte des flux. Elle contient des améliorations d’Incident Responder, la prise en charge de plateformes de SaaS plus nombreuses et des fonctionnalités renforcées de gestion des règles de corrélation et de rapports de conformité. Elle inclut aussi des mises à jour de contenu liées aux cas d’utilisation nouveaux ou déjà existants, ainsi qu’un SDK/des API pour le machine learning.
Les entreprises dont les cas d’utilisation sont centrés sur les comportements, et celles qui recherchent une solution de SIEM intégrant des fonctionnalités d’orchestration et d’intervention, doivent envisager d’adopter Exabeam SMP.
Points forts
-
L’architecture évolutive est basée sur Elasticsearch et Hadoop (HDFS), avec Kafka comme bus de messagerie et Spark pour le machine learning.
-
Le modèle tarifaire est facile à comprendre et se base sur les utilisateurs et les entités.
-
Les capacités d’orchestration et d’intervention comprennent des playbooks automatisés fournis avec Incident Responder.
-
SMP fournit un accès aux données et un workflow granulaires (prédéfinis et personnalisables) basés sur les rôles pour prendre en charge les questions de confidentialité.
-
Advanced Analytics, ainsi qu’un contenu et des modèles prêts à l’emploi solides, offrent des fonctionnalités matures d’analytics du comportement des utilisateurs (UBA). Celles-ci se plaçaient au centre de la solution d’UEBA développée par Exabeam avant son entrée sur le marché des SIEM.
-
Les clients octroient généralement à Exabeam des notes allant de bonnes à élevées. Les activités d’évaluation/contrat et les services de déploiement et de prise en charge reçoivent quant à eux des notes élevées.
Réserves
-
Les organisations dont les capacités d’investigation et d’intervention sont encore peu matures risquent de ne pas tirer pleinement parti des fonctionnalités avancées de ces activités, et auront besoin de faire appel à un prestataire de services.
-
Certains utilisateurs ont indiqué que la fonctionnalité de réponse aux incidents n’était pas à la hauteur d’autres solutions conçues sur mesure à cet effet.
-
Certains utilisateurs ont en outre signalé que leur gestionnaire de compte technique mettait un certain temps à leur répondre, et ont indiqué d’autres problèmes d’assistance qu’ils attribuent généralement à des difficultés propres à une phase de démarrage.
-
Exabeam ne propose pas encore sa solution d’analytics dans le cloud en mode SaaS, ce qui limite sa pertinence pour certaines organisations.
Fortinet
La solution FortiSIEM de Fortinet, qui en est actuellement à sa cinquième version, offre les principales fonctionnalités d’une solution de SIEM, en plus de fonctions complémentaires. Celles-ci incluent une base de données de gestion des configurations intégrée (CMDB), la surveillance de l’intégrité des fichiers, ainsi que le monitoring des performances du système et des applications. La solution FortiSIEM est déployée via des appliances virtuelles pouvant être installées dans des environnements virtuels on-premise, ou via des plateformes IaaS comme AWS et Azure. La solution peut être déployée sous forme d’appliance unique ou de composants évolutifs, séparés et indépendants. Les appliance physiques sont également proposées en option. Les licences se basent principalement sur le nombre de sources de données, les événements par seconde (EPS) et les agents déployés.
Fortinet positionne FortiSIEM sur le créneau des MSP, des fournisseurs de télécommunications et des MSSP, qui utilisent ou prennent en charge d’autres solutions Fortinet, puisque la solution fait partie du framework Fortinet Security Fabric. FortiSIEM s’adresse aussi aux acheteurs de solutions de sécurité des grandes entreprises, du gouvernement et de l’enseignement. FortiSIEM a été adoptée par des organisations recourant à une solution unifiée pour la surveillance du réseau et de la sécurité (par ex. au sein d’une solution NOC et SOC tout-en-un), ainsi que par des MSP et des MSSP qui utilisent plusieurs solutions Fortinet.
La version 5 de FortiSIEM contient des mises à jour significatives, notamment une interface utilisateur HTML5 pour l’ensemble du produit, l’adoption d’Elasticsearch pour la base de données d’événements, l’amélioration de la réponse aux incidents avec l’automatisation des actions d’intervention et des workflows, et les scores de risque des utilisateurs, entre autres. Fortinet propose à présent une option d’appliance physique, en plus de ses appliances virtuelles.
Les utilisateurs finaux, tels que les organisations et les PME ayant déjà investi dans les technologies réseau Fortinet, doivent envisager le choix de FortiSIEM.
Points forts
-
FortiSIEM offre des fonctionnalités allant au-delà des simples opérations de sécurité (découverte des actifs, CMDB intégré et contexte des actifs allant au-delà du seul attrait présenté par les applications de sécurité).
-
Les entreprises qui associent les opérations de sécurité et de réseau peuvent tirer parti d’une plateforme commune disposant de fonctionnalités natives de gestion des incidents.
-
L’intégration de FortiSIEM au reste du portefeuille Fortinet via Fortinet Security Fabric intéressera les organisations utilisant déjà une gamme de produits Fortinet.
-
FortiSIEM propose des fonctionnalités prêtes à l’emploi destinées à accélérer son installation et sa mise en œuvre (par ex., possibilité de remplir la CMDB native via sa fonction de découverte d’actifs), ainsi que plusieurs options recourant à des appliances virtuelles et physiques.
-
FortiSIEM satisfait généralement les clients, comme l’indiquent le feedback des clients de référence, ainsi que les données collectées via Peer Insights.
Réserves
-
Les acheteurs intéressés par les cas d’utilisation de détection des menaces doivent évaluer les fonctionnalités de détection prêtes à l’emploi proposées par FortiSIEM (contenu du package et analytics), qui n’atteignent pas le niveau de la prise en charge des cas d’utilisation de conformité et de reporting.
-
L’analytics reste un « work in progress » et n’est pas à la hauteur de nombreux concurrents pour ce qui est de l’usage de l’analytics avancé, par exemple avec le machine learning. Fortinet a indiqué fournir un support supplémentaire de l’analytics du comportement des utilisateurs et a placé l’intégration du machine learning sur sa feuille de route.
-
L’intégration des flux de veille sur les menaces commerciales se limite au flux d’indicateurs de compromission (IOC) FortiGuard propre à Fortinet et à Anomali. Toutefois, un certain nombre de flux open source sont pris en charge nativement et tous les flux TAXII devraient être utilisables (mais non pas supportés nativement).
-
FortiSIEM possède une visibilité limitée auprès des utilisateurs finaux se portant acquéreurs de solutions de SIEM. Fortinet tend à favoriser les fournisseurs de services recourant déjà à d’autres produits Fortinet et ayant besoin d’une solution de SIEM prenant en charge des fonctionnalités opérationnelles intégrées pour l’IT et les réseaux, et offrant nativement des fonctionnalités multi-tenant.
IBM
La plateforme de Security Intelligence QRadar d’IBM est basée sur l’application de SIEM IBM QRadar et inclut plusieurs composants. IBM QRadar Vulnerability Manager contextualise les données d’événements à l’aide des données VM. IBM QRadar Network Insights assure la visibilité des applications basée sur QFlow à partir des flux réseau. IBM QRadar User Behavior Analytics est un module gratuit d’analyse du comportement des utilisateurs destiné à certains cas d’utilisation de menaces internes. IBM QRadar Incident Forensics offre un support de veille. IBM QRadar Advisor avec Watson assure la recherche automatisée à la racine des causes de menaces pour identifier ces dernières. Le fournisseur propose aussi IBM Security App Exchange, qui permet aux clients d’IBM QRadar de télécharger le contenu développé par IBM ou par des tiers pour étendre la prise en charge ou la proposition de valeur d’IBM QRadar. Les autres solutions d’IBM comprennent l’appliance IBM QRadar Network Packet Capture, offrant des fonctionnalités de veille réseau renforcée, et IBM Resilient, une solution de SOAR qui peut aider les organisations à rationaliser leur processus de gestion des incidents.
La solution de SIEM QRadar d’IBM est disponible sous forme d’appliances matérielles virtuelles et de packs logiciels basés sur la vélocité des événements du client (nombre d’EPS sur l’ensemble des sources de données concernées). Elle est aussi utilisable en tant que service hébergé par IBM depuis le cloud. Le tarif des autres composants de la plateforme de Security Intelligence QRadar d’IBM dépend de leurs indicateurs respectifs (nombre de flux pour IBM QRadar Network Insights, ou encore nombre d’actifs concernés pour IBM QRadar Vulnerability Manager). QRadar Network Insights est disponible uniquement au format matériel en version appliance.
En 2018, IBM a sorti QRadar dans sa version 7.3.1 avec plusieurs mises à jour incrémentielles et des améliorations de la plateforme (par exemple, installation d’un logiciel de chiffrement de données au repos, prise en charge renforcée du multi-tenant avec des propriétés adaptées à chaque client), et un plus grand nombre de solutions et de cas d’utilisations en mode prêts à l’emploi (RGPD, extensions améliorant la prise en charge du framework NIST et fournisseurs de cloud type IBM Cloud, Azure, Office 365 et AWS, assortis d’autres modèles d’UBA et cas d’utilisation).
IBM QRadar cible les grandes entreprises au moyen d’une plateforme robuste visant à concevoir une fonction de détection des menaces et d’intervention, mais aussi les petites entreprises, à qui la solution propose un contenu complet prêt à l’emploi pour des cas d’utilisation plus simple. Elle bénéficie d’une base de déploiement étendue et d’un grand nombre de prestataires de services pouvant aider les entreprises à obtenir, exécuter, configurer et surveiller leur instance d’IBM QRadar.
Points forts
-
QRadar offre une plateforme de SIEM flexible et puissante avec un contenu prêt à l’emploi très complet répondant à un grand choix de cas d’utilisation.
-
Il existe un écosystème solide d’intégrations à valeur ajoutée avec d’autres solutions du portefeuille de sécurité d’IBM (IBM QRadar Advisor avec Watson, IBM Resilient ou le module d’UBA gratuit) et les contenus développés par des tiers (communauté, fournisseurs de services IT et de services de sécurité), facilement accessibles via la place de marché IBM QRadar.
-
Le monitoring des données réseau bénéficie d’une prise en charge renforcée, avec un grand nombre de signatures de flux d’applications pour analyser les données de flux.
-
QRadar dispose d’une visibilité importante auprès des clients Gartner désireux de se procurer une solution de SIEM.
Réserves
-
L’expérience utilisateur reste inférieure à certains concurrents plus récents, avec une apparence hétérogène qui varie entre les onglets et les modules d’IBM QRadar.
-
Les scores de risque sont représentés sous forme d’amplitude au sein des catégories d’infractions et peuvent nécessiter des processus de sécurité d’une certaine maturité pour être opérationnels. Les scores de risque de l’UBA sont prêts à l’emploi, et ne requièrent aucune personnalisation.
-
Les données Gartner Peer Insights indiquent qu’IBM obtient des notes inférieures à celles des autres leaders du marché des SIEM en termes d’intégration et de déploiement, ainsi que de service et d’assistance. Les clients de référence des solutions de SIEM attribuent à IBM des notes inférieures à la moyenne pour les services et l’assistance. IBM a indiqué avoir récemment renforcé ses effectifs chargés du service et de l’assistance.
LogPoint
La solution de SIEM LogPoint et le logiciel LogPoint Director sont proposés au format OVA pour les déploiements sur les appliances virtuelles ou physiques, ou en mode hybride. L’architecture est simple et se compose de sondes qui récupèrent les logs et les données d’événements, du stockage NoSQL des logs et des données, et de Search Heads pour les fonctions d’alertes et de recherche. Les clients déploient la quantité de sondes, de nœuds de stockage et de Search Heads dont ils ont besoin en fonction de leurs volumes de données. Dans le cas des déploiements fédérés de grande étendue, LogPoint Director coordonne les recherches et l’analytics sur l’ensemble des magasins de données. Le modèle de licence dépend du nombre de nœuds/utilisateurs envoyant des données. Des contrats de licence d’entreprise sont accessibles.
Les dernières améliorations concernent les fonctionnalités d’analytics de sécurité, le mode de confidentialité des données LogPoint qui crypte les données sensibles dans le cadre de la conformité au RGPD, et un module UEBA basé dans le cloud assurant l’analytics et le scoring des menaces relatifs aux données des utilisateurs et des entités.
Entre autres marchés verticaux, LogPoint s’adresse aux fournisseurs du domaine de la santé et aux autorités municipales soumis à des obligations de conformité, ainsi qu’aux organisations qui ont déployé l’ERP SAP. Ses clients sont plutôt des entreprises de taille moyenne.
Les organisations européennes de taille moyenne présentant des besoins en monitoring, ou celles qui incluent SAP dans leur monitoring sécurité et conformité doivent envisager le choix de LogPoint.
Points forts
-
Une version d’essai de 90 jours avec toutes les fonctionnalités activées, prenant en charge jusqu’à 450 EPS à partir de 10 nœuds, est disponible pour permettre aux acheteurs de télécharger et de tester la solution, avant même de décider s’ils souhaitent s’engager dans une démonstration de faisabilité (POC).
-
LogPoint propose pour sa solution de SIEM une tarification simple basée sur les nœuds. Contrairement à plusieurs de ses concurrents, son modèle tarifaire englobe tous les composants de collecte, de recherche et de stockage nécessaires. Un module d’extension offre des fonctionnalités d’UEBA et est facturé en fonction des utilisateurs/nœuds.
-
La solution offre des fonctionnalités puissantes de protection des données et de contrôle d’accès. Son architecture permet la résidence des données, ainsi qu’une utilisation et une gestion locales plutôt que centralisées.
-
Certaines fonctionnalités d’UEBA exploitent le contenu préconfiguré, y compris les règles et le machine learning. Les éléments d’analytics UEBA sont exécutés dans le cloud et ne nécessitent donc pas de ressources supplémentaires on-premise.
-
LogPoint a développé des intégrations approfondies de SAP pour les cas d’utilisation de conformité, de détection des fraudes et de sécurité dans les ERP.
Réserves
-
LogPoint est un nouvel arrivant sur le marché nord-américain. Sa visibilité parmi les clients de Gartner est faible et ses canaux établis sont limités. Des efforts de marketing seront nécessaires pour faire face à la concurrence sur le marché nord-américain saturé, en particulier si l’on tient compte des fournisseurs des marchés tangentiels en compétition pour la part de budget allouée aux technologies SIEM.
-
LogPoint fait l’objet d’un intérêt limité en région Asie-Pacifique, et ne suscite aucun intérêt au Japon et en Amérique latine. Les clients potentiels de ces régions peuvent ne pas avoir accès au choix des partenaires de distribution ou à leurs ressources.
-
Les ventes et le déploiement initial, mais aussi la mise en œuvre du support de services professionnels sont fortement dépendants des canaux de distribution et des partenaires. S’il existe plusieurs partenaires en Europe, ceux-ci sont moins présents en Amérique du Nord.
-
Alors que d’autres fournisseurs adoptent une approche favorisant la visibilité auprès du public pour leurs places de marché ou leurs magasins d’applications, LogPoint fournit des intégrations tierces via un centre de services invisible pour les tiers. LogPoint affirme recenser plus de 400 intégrations disponibles.
LogRhythm
Thoma Bravo a acquis une participation majoritaire dans LogRhythm en juillet 2018. LogRhythm commercialise sa plateforme de SIEM sous la marque LogRhythm NextGen, dans des versions destinées respectivement aux grandes entreprises (LogRhythm Enterprise) et aux entreprises de taille moyenne (LogRhythm XM). Ces deux configurations sont dotées l’une comme l’autre des composants supplémentaires System Monitor (SysMon Lite et Pro), Network Monitor (NetMon et NetMon Freemium) et CloudAI. La solution de SIEM peut être déployée en version logiciel, ou sous forme d’appliance physique ou virtuelle. La version XM consiste en une appliance tout-en-un, tandis que les divers composants de la plateforme LogRhythm peuvent être déployés de manière indépendante en fonction des besoins, respectivement sur site, en mode IaaS et en mode hybride. De plus, la solution prend nativement en charge le multi-tenant. LogRhythm Enterprise et XM sont proposées sous forme de licences basées sur les messages par secondes (MPS) et par jour. Ces licences peuvent être perpétuelles ou à durée déterminée, de même que les contrats passés à l’échelle de l’entreprise. System Monitor base ses tarifs sur les agents, tandis que Network Monitor est facturé selon le débit en gigaoctets par seconde. Le tarif de l’UEBA dépend quant à lui du nombre d’identités sous surveillance.
En décembre 2017, LogRhythm a introduit un composant supplémentaire basé dans le cloud pour compléter les fonctionnalités d’UEBA de sa plateforme. Le fournisseur a aussi introduit ses fonctionnalités d’UEBA dans un produit indépendant. Les autres améliorations apportées à la solution portent sur la détection d’identité et sur la surveillance de sources multiples vendues sous la marque TrueIdentity, ainsi que sur les fonctionnalités de gestion des alertes et incidents. Elles incluent par ailleurs des appliances physiques de nouvelle génération.
Les organisations en quête d’une solution de SIEM qui prenne nativement en charge le monitoring réseau, les agents des points de terminaison, et l’analytics basé dans le cloud doivent envisager le choix de LogRhythm.
Points forts
-
LogRhythm adopte une approche basée sur un fournisseur unique. Celle-ci s’adresse aux acheteurs qui veulent une solution dotée d’options complémentaires et autonomes pour la surveillance du réseau et de l’hôte, assorties de fonctionnalités d’UEBA.
-
La solution de SIEM de LogRhythm est axée sur la facilité de déploiement et d’utilisation. Elle met l’accent sur les éléments UX et UI de l’application. Elle se concentre aussi sur l’utilisation de contenu pré-packagé lors des fréquentes mises à jour de contenu, et sur les actions SmartResponse pour faciliter le processus de gestion des incidents. L’administration et l’activation des cas d’utilisation sont facilitées par les services Co-Pilot pour l’administration, l’implémentation de l’analytics et la création de contenu personnalisé.
-
LogRhythm a fait l’objet d’un regain d’intérêt de la part des clients de Gartner au cours des 12 derniers mois, notamment parce que les clients TPE et les petites entreprises achètent sa solution de SIEM en même temps que ses services de SIEM gérés. Le fournisseur met à profit et élargit son activité axée sur le canal des revendeurs, en particulier en Amérique du Nord, ce qui semble être à l’origine de cette visibilité accrue. Les clients de Gartner ajoutent souvent LogRhythm à leurs shortlists.
Réserves
-
LogRhythm n’a pas de magasin d’applications lui permettant de mettre en avant ses partenariats technologiques et ses intégrations, que ce soit à l’adresse des utilisateurs ou à des fins de marketing, contrairement aux fournisseurs de SIEM concurrents qui possèdent des magasins d’applications en ligne.
-
LogRhythm inclut à sa solution certains cas d’utilisation et certaines fonctionnalités de remédiation, mais les acheteurs qui recherchent un produit de SOAR indépendant devront se rabattre sur une solution tierce. La solution peut s’intégrer avec Phantom (racheté par Splunk), Demisto, CyberSponse et ServiceNow. Les acheteurs doivent se faire confirmer qu’ils pourront accéder à leur solution de SOAR préférée.
-
Le marketing de LogRhythm manque de clarté : sa plateforme se fait tantôt appeler « NextGen SIEM Platform », tantôt « LogRhythm Threat Lifecycle Management (TLM) Platform ». Les deux messages sont utilisés sur le site Web du fournisseur et dans son contenu marketing.
-
Les clients se disent moins satisfaits quant aux tarifs et à la flexibilité contractuelle offerts par LogRhythm par rapport à certains de ses concurrents.
ManageEngine
Le portefeuille de SIEM de ManageEngine comprend son offre de SIEM principale, ManageEngine Log360, assortie de plusieurs modules pouvant s’y intégrer pour étendre sa proposition de valeur, notamment dans les environnements Microsoft et cloud. Ces modules peuvent répondre aux cas d’utilisation qui concernent la sécurité, comme les opérations IT. Ils rassemblent ManageEngine EventLog Analyzer (pour la gestion centralisée des logs), ManageEngine ADAudit Plus (pour auditer les modifications d’Active Directory et créer des rapports), ManageEngine Cloud Security Plus (module de gestion centralisée des logs et de SIEM pour AWS et Azure), ManageEngine O365 Manager Plus (pour la sécurité et la conformité d’Office 365) et ManageEngine Exchange Reporter Plus (pour l’audit et le reporting des modifications apportées à Exchange Server).
ManageEngine Log360 est disponible au format logiciel pour les systèmes physiques ou virtuels des déploiements on-premise. Les licences sont perpétuelles ou à durée déterminée, et leurs tarifs sont fonction du nombre d’actifs concernés. Les licences des composants individuels sont basées sur le volume d’actifs (qui varie en fonction de chaque composant). ManageEngine Log360 Cloud constitue un cas particulier puisqu’il s’agit exclusivement d’un service Web hébergé dans le cloud. Il est proposé sous abonnement et facturé en fonction du nombre de comptes cloud. Un tarif incitatif est offert pour l’ajout de buckets AWS S3.
En août 2017 est sortie la version 5.0 de ManageEngine Log360. Les dernières mises à jour parues en avril 2018 approfondissent son intégration avec ManageEngine Exchange Reporter Plus. Les autres améliorations notamment apportées cette année sont la mise à jour d’AdAudit Plus 5.1 pour supporter les données d’Azure Audit, ou encore la version 11.12 d’EventLog, avec le monitoring d’intégrité au niveau des colonnes pour la conformité au RGPD.
Les organisations de taille moyenne, dont les environnements sont centrés sur Windows ou AWS/Azure, et dont les cas d’utilisations concernent les opérations IT et la détection des menaces de base, doivent envisager d’adopter ManageEngine.
Points forts
-
Le fournisseur se concentre sur les environnements cloud. Il propose une intégration native et transparente avec plusieurs offres d’IaaS/PaaS (par exemple, AWS et Azure), et avec certaines applications de cloud en mode SaaS (par exemple Salesforce).
-
ManageEngine met l’accent sur les environnements Microsoft, avec une intégration native et transparente aux infrastructures Windows. Les fonctions d’auto-découverte pour les systèmes Windows et les périphériques Microsoft SQL/IIS permettent d’accélérer le déploiement dans les environnements centrés sur Windows.
-
La capacité de capture d’informations est forte grâce à la prise en charge de différentes méthodes de capture. Le parsage automatique des champs à partir de nouvelles sources de données est aussi pris en charge. La surveillance native des activités spécifiques de l’hyperviseur est bien prise en charge.
-
La solution offre un contenu complet prêt à l’emploi, avec 700 parseurs, 200 règles de corrélation, 2 000 tableaux de bord et des rapports prédéfinis pour les exigences de conformité (par ex. RGPD, PCI-DSS, HIPAA, FISMA, ISO27001).
Réserves
-
ManageEngine possède une visibilité très restreinte auprès des clients Gartner sur le marché des SIEM. Il faudra vérifier avec le plus grand soin les références aux environnements et aux cas d’utilisation similaires à ceux de l’organisation de l’acheteur.
-
Tous les modules ne s’intègrent pas parfaitement avec ManageEngine Log360. Par exemple, bien que ManageEngine Cloud Security Plus et ManageEngine O365 Manager Plus soient accessibles via une interface unifiée, leur déploiement est séparé et ils sont utilisés en tant que produits distincts.
-
L’absence d’analyses avancées natives et l’impossibilité de greffer un module d’UEBA à ManageEngine Log360 limite la solution aux cas d’utilisation qui concernent les menaces internes et la détection avancée des menaces.
-
Point inhabituel pour une solution axée sur le cloud, le CASB n’est pas intégré.
-
La prise en charge des fournisseurs tiers est limitée lors du déploiement (exécution), de l’exploitation et de l’évolution de la solution (réglage), ou du monitoring 24 h sur 24 et 7 jours sur 7 de la solution de SIEM ManageEngine Log360 (moniteur).
McAfee
McAfee fournit ses fonctionnalités de SIEM via un dispositif tout-en-un ou via des composants distincts. La plateforme s’organise autour de son élément central, McAfee Enterprise Security Manager (ESM). McAfee Event Receiver (ERC) sert à la collecte et à la corrélation des données. McAfee Enterprise Log Search (ELS) effectue la recherche de logs basée sur Elastic. McAfee Enterprise Log Manager (ELM) est destiné à la gestion et au stockage des logs sur le long terme. McAfee Advanced Correlation Engine (ACE) se destine à la corrélation dédiée, y compris la corrélation basée sur les risques et le comportement, ainsi qu’à la détection des anomalies statistiques et de base. Parmi les autres options de SIEM, citons McAfee Application Data Monitor (ADM) pour la surveillance des applications, McAfee Direct Attached Storage (DAS) pour l’ajout de fonctionnalités, et McAfee Global Threat Intelligence (GTI) pour la réputation IP. Ces produits peuvent être complétés par d’autres produits de la gamme McAfee Security Operations, notamment McAfee Behavioral Analytics (MBA), McAfee Investigator (MI), McAfee Active Response, McAfee Advanced Threat Defense (ATD) et McAfee Database Activity Monitoring (DAM). McAfee cible le secteur public et celui des infrastructures critiques, de même que les secteurs des soins de santé et de l’enseignement supérieur. Les composants de sa solution de SIEM sont vendus sous forme de licences permanentes (MI est basé sur un abonnement). Les modèles tarifaires varient selon le type de composant, et selon qu’ils sont livrés sous forme d’appliances physiques (EPS) ou virtuelles (core count).
Avec la sortie de la version 11, McAfee a introduit une architecture de SIEM moderne. Dernièrement, le fournisseur a aussi lancé MBA en tant qu’offre autonome destinée à l’analytics UEBA/sécurité qui s’intègre à McAfee ESM et à des solutions de SIEM tierces.
Les entreprises présentant des capacités matures en matière de surveillance et de sécurité opérationnelle, et celles qui ont des cas d’utilisation d’OT/IoT, doivent envisager d’opter pour McAfee.
Points forts
-
McAfee a mis en œuvre une architecture de SIEM moderne qui tire parti des technologies de big data, telles que Kafka et Elasticsearch. La nature ouverte des données offre des options flexibles aux organisations qui cherchent à entrer ou à obtenir des données ESM.
-
Les fonctionnalités de comportement utilisateur sont accessibles via différentes options. En plus du monitoring de base des utilisateurs via un pack de contenu pour l’ESM, McAfee propose son offre MBA d’UEBA/analytics, assortie d’une prise en charge de l’intégration d’un grand nombre d’UEBA tierces.
-
Le support applicatif est fort sur l’ensemble des bases de données, des solutions d’ERP, de l’OT et de l’IoT, que ce soit en tirant parti des fonctionnalités natives ou en s’appuyant sur les solutions ADM et DAM pour l’améliorer.
-
MI (un produit d’abonnement supplémentaire inclus dans le portefeuille de produits des Opérations de sécurité) fournit aux analystes un support guidé pour l’investigation des incidents. Ce support inclut la collecte de contextes et d’éléments de preuve. Il offre aussi des recommandations sur les mesures à prendre.
Réserves
-
La visibilité de McAfee auprès des utilisateurs finaux a diminué au fil des années, car le fournisseur accroît sa concurrence avec d’autres vendeurs de SIEM. Chez les TPE et les petites entreprises, McAfee a perdu en visibilité dans les transactions où des prestataires de services tiers envisagent la cogestion des solutions de SIEM.
-
Le fournisseur n’a pas de solution d’UEBA native et s’appuie sur un partenariat en marque blanche. L’UEBA est récente et les clients de Gartner qui envisagent de recourir à l’ESM de McAfee ne la mentionnent pas.
-
L’architecture sous-jacente de McAfee et l’accent mis sur ses solutions d’ESM, MI et Active Response, conviennent mieux aux grandes entreprises dont les opérations de surveillance et d’intervention en matière de sécurité sont matures. Les PME qui s’intéressent à McAfee doivent étudier soigneusement la manière dont la solution répondra à leurs besoins.
-
Les utilisateurs de McAfee ayant donné leurs impressions sur la capacité et le support de la solution placent le fournisseur dans la moyenne par rapport à ceux qui ont été évalués, ce qui suggère l’existence d’une marge d’amélioration pour les fonctionnalités et la prise en charge.
-
Le modèle de tarification de McAfee nécessite plusieurs points de données pour déterminer le coût total. Il est également influencé par le choix du mode de livraison. Les appliances physiques sont dimensionnées en fonction des EPS, et les licences des appliances virtuelles sont fonction du nombre de cœurs CPU utilisés. Les solutions McAfee connexes possèdent différents modèles de tarification, comme le nombre de critères d’évaluation pour l’IM et la réponse active ou l’identité des utilisateurs pour le MBA. Certaines des solutions sont également vendues comme des immobilisations, tandis que d’autres, comme MI, sont des abonnements (dépenses d’exploitation).
Micro Focus
Depuis la cession/fusion intervenue en 2017 entre Hewlett Packard Enterprise et Micro Focus, ce fournisseur propose deux technologies de SIEM : Micro Focus ArcSight et Micro Focus Sentinel. Sentinel fait partie de la marque NetIQ, et Micro Focus semble positionner ArcSight pour être sa plateforme de SIEM principale. Les clients de Gartner n’ayant pas manifesté d’intérêt pour Sentinel, notre analyse se limite à la plateforme ArcSight. Micro Focus ArcSight se compose d’Enterprise Security Manager (ESM), qui fournit les principales fonctionnalités de SIEM, c’est-à-dire l’analytics en temps réel, la gestion des incidents et la création de rapports, et d’ArcSight Data Platform (ADP) pour la collecte et la gestion des événements et des données. ArcSight Investigate est une solution dédiée à la recherche et à la visualisation de données pour investiguer les incidents et faire la chasse aux menaces. ArcSight User Behavior Analytics fournit de l’analytics avancé pour détecter les comportements anormaux des utilisateurs et des entités. ArcSight ESM Express est une solution tout-en-un pour les petits déploiements. Les autres modules complémentaires sont Compliance Insight Package, Application View, Reputation Security Monitor Plus, Interactive Discovery et Micro Focus Application Defender. ArcSight Management Center (ArcMC) est l’utilitaire autonome permettant de gérer les composants ArcSight. ArcSight Marketplace est utilisé pour fournir des packs de contenu, ainsi que des intégrations avec des solutions tierces. La solution peut être déployée en tant que machine physique ou en tant que logiciel, et prend en charge les options bare-metal, virtuelles et IaaS. La fonctionnalité multi-tenant est native sur la plateforme. La solution est facturée en fonction des composants utilisés : par exemple, les tarifs d’ADP et d’Investigate se basent sur la quantité de données indexées par jour, ESM dépend des EPS ingérés et UBA, du nombre de comptes surveillés. Micro Focus propose aussi désormais une licence d’utilisation illimitée pour les entreprises.
Au cours des 12 derniers mois, Micro Focus a concentré ses améliorations sur la plateforme ArcSight, avec sa version 7.0, qui ajoute de nouvelles fonctionnalités pour développer les fonctionnalités de corrélation dans ESM. ArcSight Investigate, actuellement en version 2.2, ajoute des intégrations avec plusieurs outils SOAR tiers, le support de l’analyse DNS et des corrections de la solution.
Les entreprises dont les opérations de surveillance de la sécurité sont parvenues à maturité doivent envisager le choix d’ArcSight.
Points forts
-
Micro Focus redéfinit son architecture pour tirer parti des nouvelles technologies (par exemple, l’utilisation d’Event Broker basé sur Kubernetes dans ArcSight ADP pour le big data).
-
La plateforme ArcSight prend en charge les très grandes entreprises et les fournisseurs de services dont les environnements nécessitent des architectures évolutives et distribuées, capables d’ingérer des vitesses élevées d’événements et de gérer les données une fois ingérées (par exemple, routage vers d’autres composants ArcSight ou solutions tierces).
-
Un grand nombre de très grandes entreprises, d’organisations gouvernementales et de MSSP utilisent ArcSight ESM. Cela est dû à son moteur de corrélation, qui a été mis à jour dans la version 7 pour prendre en charge l’ingestion d’événements fédérés qui peuvent gérer 100 000 EPS par cluster ESM sur les modèles horizontaux, ou 100 000 EPS par nœud pour les modèles verticaux.
Réserves
-
La plateforme Micro Focus ArcSight repose sur plusieurs bases de données, selon les composants et les applications utilisés (par exemple, ESM utilise CORR-Engine, Investigate utilise Vertica et UBA exploite Microsoft SQL). La feuille de route pour la simplification du niveau de stockage basée sur Vertica n’a pas été publiée.
-
Les acheteurs à la recherche d’une solution d’UBA intégrée doivent se faire confirmer le statut de l’offre Micro Focus, car la version est sous licence Securonix. Or, malgré sa récente mise à jour, il s’agit d’une ancienne version.
-
Bien que Micro Focus ArcSight figure à l’occasion sur les shortlists lors des nouveaux déploiements de SIEM, les demandes visant à remplacer ArcSight sont fréquentes. L’intérêt des clients pour Micro Focus ArcSight Express en particulier est minime, et la solution est rarement mentionnée ou incluse dans les shortlists des clients TPE et petites entreprises.
-
Les clients font état d’une expérience globale inférieure à la moyenne pour Micro Focus. Selon eux, la solution n’est pas à la hauteur de la plupart des concurrents du marché.
Netsurion-EventTracker
EventTracker propose deux solutions dans son portefeuille : EventTracker Log Manager est une solution de gestion centralisée des logs, tandis qu’EventTracker Security Center est sa solution de SIEM. Le fournisseur propose également plusieurs composants utilisés pour étendre la proposition de valeur d’EventTracker Security Center, tels qu’EventTracker Sensor pour collecter les événements sur les points de terminaison Windows, ou encore EventTracker Change Audit Sensor pour surveiller les modifications apportées à un système. Ceux-ci peuvent être déployés on-premise en version logiciel, avec une licence annuelle d’abonnement basée sur le nombre d’actifs (nombre d’adresses IP). Les solutions sont également disponibles en mode service via SIEMphonic, ce qui recouvre les trois phases du service de SIEM cogéré. Ces phases sont les suivantes : (1) « run », pour le déploiement initial et la gestion continue de la solution ; (2) « tune », pour le service de SIEM cogéré qui vient affiner le réglage de la solution EventTracker ; et (3) « monitor », pour le monitoring sécurité 24 h sur 24 et 7 jours sur 7 de l’instance EventTracker Security Center pour les menaces potentielles.
La version 9, sortie en décembre 2017, a fait l’objet d’une refonte majeure puisque le back-end est désormais basé sur la version 5.5 d’Elasticsearch, offrant des performances évolutives, et que l’interface utilisateur a été mise à jour.
Les TPE dont les besoins portent sur la conformité et la détection des menaces de base au sein d’un ensemble simple, et qui envisagent d’externaliser leur SIEM au fournisseur pour la cogestion, doivent envisager EventTracker.
Points forts
-
La solution est simple et bien adaptée aux principaux cas d’utilisation, tels que la conformité et la veille. Les acheteurs des PME ont accès à des packs conformité pour les réglementations PCI-DSS, NIST, 800-171 et HIPAA. D’autres usages sont accessibles aux grandes entreprises, avec la prise en charge de cas d’utilisation plus complexes, comme la détection des menaces de base.
-
EventTracker Security Center fournit un framework solide pour inclure la veille sur les menaces via STIX et TAXII.
-
Les organisations en quête d’une solution de SIEM cogérée fournie par le vendeur du logiciel peuvent adopter le service SIEMphonic d’EventTracker.
-
Le service cogéré SIEMphonic est transparent et fournit des opportunités de collaboration, en permettant aux clients d’accéder aux incidents du SOC et à la gestion de cas sur la plateforme.
Réserves
-
L’interface utilisateur est propre, mais le graphisme est parfois daté et la prise en charge de l’investigation, bien qu’intuitive, paraît dépendre d’activités manuelles générées par l’utilisateur, si on la compare aux solutions concurrentes.
-
Les fonctionnalités natives de gestion des cas et des incidents d’EventTracker Security Center sont réduites au minimum par rapport aux autres solutions de SIEM.
-
Les possibilités d’extension d’EventTracker Security Center à des cas d’utilisation plus avancés, nécessitant un analytics plus poussé, sont limitées.
-
Netsurion a acheté EventTracker en octobre 2016. Sa visibilité auprès des clients Gartner est très restreinte pour ce qui est des solutions de SIEM.
Rapid7
La plateforme Insight de Rapid7 est composée d’InsightIDR (sa solution de SIEM de base), d’InsightVM (pour la gestion des vulnérabilités), d’InsightAppSec (pour la sécurité des applications), d’InsightConnect (SOAR) et d’InsightOps (gestion des logs pour les opérations IT). Insight Agent est l’agent de point de terminaison privilégié par Rapid7 pour la collecte de la télémétrie et les fonctionnalités de base d’intégration de réponse bidirectionnelle avec Rapid7 InsightIDR, Rapid7 InsightVM et Rapid7 InsightOps. InsightIDR propose également une intégration fluide avec InsightVM, ce qui offre des opportunités intéressantes en matière de priorisation des incidents. Rapid7 InsightIDR est proposé en mode service, et s’appuie sur les collecteurs Insight déployés dans l’organisation du client pour centraliser et transférer tous les logs nécessaires à InsightIDR. Rapid7 InsightIDR est développé en tant qu’application native du cloud, et le fournisseur peut publier ses mises à jour de la solution de manière fluide et transparente. Les clients de Rapid7 InsightIDR peuvent externaliser le monitoring et l’investigation des menaces 24 heures sur 24 et 7 jours sur 7, ainsi que la réponse à Rapid7 grâce à ses services de détection et d’intervention gérées (MDR). Rapid7 InsightIDR base sa tarification sur le nombre d’actifs surveillés (généralement des serveurs, des ordinateurs de bureau et des ordinateurs portables), avec une tarification échelonnée pour les volumes plus conséquents.
Solution nativement basée dans le cloud, Rapid7 InsightIDR se caractérise par des cycles de sortie brefs et itératifs, ce qui lui permet de s’améliorer en permanence. En septembre 2018, Rapid7 a annoncé InsightConnect (qui consiste pour l’essentiel en un module SOAR). InsightConnect prend en charge les cas d’utilisation qui concernent la sécurité et les opérations informatiques (par exemple, en s’intégrant également à InsightVM pour la prise en charge automatisée des analyses et correctifs de vulnérabilité).
Les PME qui recherchent une solution de SIEM en mode service leur offrant la possibilité d’externaliser le monitoring et la réponse aux incidents 24 heures sur 24 doivent envisager le choix de Rapid7.
Points forts
-
Rapid7 possède une compréhension approfondie de son marché et de ses acheteurs. Celle-ci transparaît dans la simplicité du modèle tarifaire, dans la facilité de déploiement en mode SaaS, dans l’inclusion d’un agent de point de terminaison et dans l’étendue importante de la couverture fonctionnelle, ou encore dans les services MDR disponibles avec la plateforme.
-
InsightIDR peut détecter les menaces et les logiciels malveillants complexes à l’intérieur de l’entreprise grâce à son moteur d’analytics avancé et à la notation des risques développés pour la cible initiale d’InsightIDR comme outil UEBA.
-
Il existe des intégrations à valeur ajoutée avec d’autres solutions Rapid7 au sein de la plateforme Rapid7 Insight, notamment l’intégration de son offre d’évaluation de vulnérabilité Rapid7 InsightVM en tant qu’objet de première classe dans la hiérarchisation des priorités de risque.
Réserves
-
Rapid7 InsightIDR n’est fourni qu’en mode SaaS et ne conviendra pas aux organisations qui ont besoin d’une solution on-premise, ou qui présentent des exigences empêchant les logs de quitter l’organisation dans le cadre de la gouvernance des données.
-
Une forte hiérarchisation des priorités des intégrations avec d’autres solutions Rapid7 crée des lacunes dans l’écosystème technologique d’InsightIDR. Par exemple, InsightIDR ne comporte pas l’intégration des données VM de Qualys ou Tenable, et l’utilisation des agents des points de terminaison en dehors de Rapid7 Insight Agent est limitée.
-
Les fonctionnalités de SOAR qui utilisent la technologie issue de l’acquisition de Komand en juillet 2017 ont été annoncées sous le nom d’InsightConnect en septembre 2018. Il n’y a pas encore de détails sur l’apparence du produit ou sur la façon dont il sera homologué, ni de commentaires émanant des premiers utilisateurs.
-
Le contexte métier et celui des menaces se limite aux solutions du portefeuille de Rapid7, à ses équipes MDR et à ses propres sources d’information sur les menaces, ainsi qu’à certains flux en open-source. TAXII n’est pas encore pris en charge, mais figure sur la feuille de route du fournisseur (de même que YARA).
Securonix
La plateforme d’analytics sécurité SNYPR de Securonix fournit des fonctionnalités de SIEM via une solution disponible en mode on-premise ou en mode SaaS. SNYPR s’appuie sur une plateforme Hadoop pour la collecte et la gestion d’événements et de données, pour l’analytics basé sur des règles et avancé (également vendu séparément en tant que solution d’UEBA), et pour les fonctions opérationnelles, telles que les tableaux de bord, la gestion et la réponse aux incidents et le reporting. SNYPR inclut au sein de sa plateforme différents composants qui peuvent être adaptés en fonction des exigences et des environnements de l’acheteur. Les applications Premium et les packs d’applications fournissent des modèles de comportement, des règles, des rapports et des tableaux de bord pré-packagés pour divers cas d’utilisation de monitoring sécurité portant sur les comptes privilégiés, la sécurité des données, les accès, les cybermenaces, les données patient, la fraude et la surveillance commerciale. L’investigation des incidents et la chasse aux menaces sont prises en charge par la fonction Spotter de Securonix. SNYPR peut être déployé de manières diverses, notamment en mode logiciel seulement comprenant l’environnement Hadoop, ou en tant que logiciel capable d’utiliser l’environnement Hadoop existant d’un utilisateur. Les déploiements clés en main sont pris en charge par une appliance physique dotée de tous les composants nécessaires. Les licences Securonix sont à durée déterminée. Les tarifs se basent sur le nombre d’identités présentes au sein d’une organisation (une facturation en fonction des EPS est également disponible). La licence des applications Premium et des packs dépend du nombre d’identités surveillées. Les services de support SNYPR Hadoop sont tarifés sur la base des nœuds déployés.
Ces 12 derniers mois, Securonix s’est concentré sur deux mises à jour de la plateforme d’analytics sécurité (6.1 et 6.2). Le fournisseur a mis l’accent sur l’ajout de fonctions permettant d’améliorer la gestion et la réponse aux incidents, grâce à des recommandations sur les mesures d’intervention et les jeux automatisés. Il a aussi amélioré l’analytics de détection des menaces axé sur l’analyse du trafic réseau. Securonix a également introduit un outil pour simplifier la gestion et l’utilisation de la plateforme Hadoop par les clients. Securonix offre aussi désormais des services cogérés qui comportent une option de surveillance des menaces.
Les grandes entreprises à la recherche d’options de déploiement flexibles, dont les besoins concernent un ensemble de cas d’utilisation portant sur le monitoring sécurité, avec des options de modules d’analytics complémentaires orientés vers des besoins verticaux spécifiques, doivent envisager Securonix.
Points forts
-
Les options de licence sont découplées des volumes de données et utilisent le nombre d’identités comme indicateurs pour tous les éléments de la solution, que ce soit la plateforme d’analytics sécurité ou les applications individuelles et intégrées. Securonix peut baser ses licences sur les EPS selon les besoins, mais les clients de Gartner n’optent pas pour cette possibilité.
-
Le niveau de gestion des données de Securonix est flexible et peut ingérer un ensemble étendu de sources et de formats de données, qui sont appliqués à la fois au streaming et à l’analytics par lots. L’archivage des données vers AWS S3 est pris en charge.
-
Les cas d’utilisation supportés en mode prêt à l’emploi et via du contenu premium sont nombreux. Ils portent sur des scénarios divers et variés de monitoring sécurité et de gestion des risques (par exemple, délits d’initiés, analyses de fraude, applications et technologies médicales).
-
Les modèles de prestation de Securonix sont flexibles. Le fournisseur propose notamment une option de SaaS qui élimine le besoin de déployer et de gérer une plateforme Hadoop, ainsi que des modes de prise en charge générant la majorité des données au sein d’une solution en mode IaaS ou PaaS.
-
Le retour des clients concernant Securonix est généralement positif.
Réserves
-
SNYPREye, un affichage/tableau de bord amélioré, permet de surveiller les composants Hadoop de la plateforme. Hadoop reste néanmoins une plateforme peu courante pour les solutions de SIEM, et les opérationnels du domaine de la sécurité sont peu nombreux à disposer d’une expérience en la matière. Les acheteurs potentiels doivent confirmer que SNYPREye constitue un complément efficace à leurs ressources internes pour les opérations de sécurité, ou envisager l’option SaaS.
-
Les fonctionnalités de réponse aux incidents, en particulier concernant l’automatisation, sont meilleures que celles de nombreuses solutions de SIEM. En revanche, Securonix ne dispose pas des fonctionnalités visant à faciliter son utilisation, ajoutées par nombre de ses concurrents (par exemple, outil visuel de jeu/création de processus, ou magasin d’applications pour intégrer des technologies tierces).
-
Securonix manque de solutions de défense avancées contre les menaces et repose sur les intégrations aux solutions tierces pour ces fonctions (par ex., la veille sur l’hôte et sur le réseau).
-
Securonix possède une visibilité modérée par rapport à ses concurrents sur le marché des solutions de SIEM.
SolarWinds
La solution de SIEM proposée par SolarWinds s’appelle Log & Event Manager (LEM). LEM est une solution de base assurant la gestion des données, la corrélation en temps réel et la recherche de logs pour appuyer les investigations. Elle se compose du Manager et de la Console, déployés via une appliance virtuelle, et d’un agent pour les points de terminaison. L’agent assure la collecte et le transfert des logs, en plus des fonctionnalités de FIM, d’EDR (incluant la réponse active) et de DLP allégées. D’autres produits de la gamme SolarWinds viennent compléter LEM pour les tickets et la gestion de cas, le monitoring réseau et applications, et celui de la plateforme virtuelle. La solution LEM de SolarWinds est proposée sous forme de licence perpétuelle basée sur le nombre de nœuds sources d’événements (comme les serveurs) et de postes de travail (via un prix spécialisé).
La version 6.5, sortie en septembre 2018, comprend en plus la prise en charge du transfert des logs bruts depuis LEM et la possibilité de déployer la solution dans Microsoft Azure. La version 6.4, qui datait de juin 2018, a gagné de nouvelles fonctionnalités, comme les premiers éléments d’une nouvelle interface utilisateur HTML5, axée sur la visualisation et la recherche des données des logs, ainsi que la prise en charge de plus de 2 To de stockage, et d’autres améliorations ayant trait à l’administration.
Les organisations dont les cas d’utilisation sont axés sur la conformité, ayant aussi besoin de prendre en charge les cas d’utilisation de gestion IT, doivent envisager SolarWinds.
Points forts
-
Les acheteurs potentiels peuvent profiter d’une période d’essai de 30 jours pour faire fonctionner leur propre POC comme bon leur semble, avec la possibilité de le convertir en un modèle sous licence post-POC. SolarWinds offre une solide capacité de support en ligne pour aider les POC et les acheteurs dans la conception, le déploiement, l’installation et le support opérationnel.
-
SolarWinds s’appuie sur une architecture et un modèle de tarification simples, ainsi que sur une vaste bibliothèque de rapports de conformité et de règles de corrélation qui plaisent aux acheteurs des TPE et des petites entreprises.
-
Les fonctionnalités de l’agent LEM séduiront les organisations qui cherchent à intégrer étroitement leur SIEM avec un agent de collecte des logs, et qui ont besoin de fonctionnalités de type réponse préventive et active, plutôt que de solutions séparées. L’agent LEM prend en charge des plateformes diverses et variées, telles que Windows, Linux, MacOS, IBM AIX, Oracle Solaris et autres.
-
Le fournisseur jouit d’une visibilité modérée auprès des clients de Gartner, en particulier auprès des PME et des TPE.
Réserves
-
SolarWinds ne prend pas en charge la surveillance des solutions en mode IaaS ou SaaS des services de cloud publics. Les acheteurs qui veulent collecter des logs et effectuer des visualisations dans les environnements en mode IaaS, et les rendre disponibles pour la recherche afin de faciliter l’investigation des incidents, peuvent utiliser les solutions Papertrail et Loggly de SolarWinds pour ces cas d’utilisation.
-
LEM ne possède pas de fonctionnalité native de gestion de cas ou d’incidents, ce qui oblige les acheteurs à se procurer cette application auprès de SolarWinds ou à l’intégrer à un outil tiers. Il faut utiliser une solution autonome de tickets ou de gestion de cas pour gérer les incidents, et les intégrations sont limitées à une seule direction par e-mail et SNMP.
-
La rédaction de rapports personnalisés et la personnalisation de modèles de rapports de conformité prêts à l’emploi ne sont pas prises en charge par LEM et nécessitent l’utilisation de Crystal Reports.
-
Les acheteurs cherchant à intégrer LEM à des solutions autres que SolarWinds devront vérifier que les solutions tierces sont à même d’être prises en charge.
Splunk
La plateforme de Security Intelligence de Splunk se compose de Splunk Enterprise et de trois applications : Splunk Enterprise Security (ES), Splunk User Behavior Analytics (UBA) et Splunk Phantom. Splunk Enterprise assure la collecte d’événements et de données, la recherche et les visualisations à des fins d’utilisation diverses, telles que les opérations IT et certains cas d’utilisation de sécurité. La solution premium ES offre la plupart des fonctionnalités spécifiques au monitoring sécurité. Cela inclut les requêtes spécifiques à la sécurité, les visualisations et les tableaux de bord, ainsi que certaines fonctionnalités de gestion d’investigations, de workflow et de réponse aux incidents. UBA ajoute à cela de l’analytics avancé basé sur du Machine Learning (ML). Phantom offre des fonctionnalités de SOAR. Des applications supplémentaires pour les cas d’utilisation concernant la sécurité sont rendues accessibles via le Splunkbase. Plusieurs options de déploiement sont proposées : un logiciel déployé on-premise, en mode IaaS ou en mode hybride. Splunk Cloud est une solution de SaaS hébergée et opérée par Splunk sur une infrastructure AWS. Les composants Splunk Enterprise et Splunk Cloud sont constitués d’Universal Forwarders, d’Indexers et de Search Heads, et prennent en charge les architectures multi-tiers. Splunk est proposé sous forme de licence en fonction de la quantité de données ingérées/indexées dans la plateforme, avec des remises tarifaires pour le DNS et les données NetFlow. ES est également proposé sous forme de licence mesurée en gigaoctets par jour, tandis que la licence d’UBA dépend du nombre de comptes d’utilisateurs de l’organisation. Les deux solutions sont accessibles sous forme de licence permanente ou à durée déterminée, et offrent différentes options de tarification et d’alignement à l’échelle de l’entreprise. Les tarifs de Phantom sont fonction du nombre d’événements sur lesquels agissent les utilisateurs.
Au cours des 12 derniers mois, Splunk a apporté un certain nombre d’améliorations telles que la prise en charge de l’investigation guidée via l’interface utilisateur Investigation Workbench de Splunk ES, les mises à jour rapides de contenu pour ES et UBA, et une amélioration de la performance.
Les organisations recherchant une solution capable de partager l’architecture et la gestion des fournisseurs sur l’ensemble des cas d’utilisations SIEM et IT, souhaitant un produit évolutif comportant une gamme complète d’options allant de la gestion de base des logs jusqu’à l’analytics avancé et aux interventions, doivent envisager le choix de Splunk.
Points forts
-
L’offre de Splunk offre aux organisations des points d’entrées multiples dans le monitoring sécurité, via un parcours pouvant débuter par la collecte basique d’événements et les cas d’utilisations simples de Splunk Enterprise, pour aller jusqu’aux fonctionnalités de SIEM plus riches rendues accessibles avec ES, l’analytics plus avancé d’UBA et les fonctionnalités de SOAR de Phantom.
-
Le fournisseur possède un écosystème étendu d’intégrations de technologies accessibles via le Splunkbase. Cependant, les utilisateurs d’autres technologies concurrentes de Splunk (par exemple, dans le domaine de l’analytics utilisateurs) doivent valider sa profondeur d’intégration.
-
Les fonctions de protection des données personnelles identifiables (PII) sont robustes. L’offuscation et le masquage des PII sont pris en charge jusqu’au niveau du domaine, et peuvent être appliqués en fonction des identités d’utilisateurs, des sites ou d’autres caractéristiques.
-
Splunk possède une visibilité importante au sein du secteur pour les clients de Gartner s’intéressant aux solutions de monitoring sécurité, pour les fournisseurs de services en concurrence pour proposer les services de Splunk ; et pour la main-d’œuvre qui dispose d’une expertise technique étendue de sa solution.
Réserves
-
Les clients et les acheteurs potentiels expriment régulièrement des préoccupations concernant les modèles tarifaires et le coût total de la solution. L’ajout de Phantom et l’introduction du concept de « centre nerveux » (qui sépare les applications de SIEM, d’UBA et de SOAR) a engendré trois modèles tarifaires présentant des approches différentes en termes de mesures.
-
Splunk ne possède pas d’agent natif pour la prise en charge de la surveillance de l’intégrité des fichiers (FIM) et de l’EDR, même si l’intégration existe avec de nombreuses solutions tierces.
-
La prise en charge OT/IoT dépend très largement des fonctionnalités des applications tierces, plutôt que du support des protocoles OT procuré par Splunk.
-
À ce stade, Splunk UBA reste une solution on-premise ou basée uniquement dans le cloud du client, ce qui peut entraîner des frictions chez les clients de Splunk Cloud désireux de conserver un modèle SaaS.
Venustech
La solution de SIEM de Venustech est basée sur Venusense Unified Security Management (USM) pour les fonctionnalités de SIEM de base, et comprend Security Analytics (SA), Network Traffic Analytics (NTA), Configuration Verification System (CVS), Log Analysis System (LAS) pour l’analyse du comportement utilisateur et la gestion de la sécurité pour l’entreprise (BSM). Venusense SA fournit la collecte des journaux, la normalisation et le stockage, et un moteur d’analytics pour la détection des menaces et les cas d’utilisation de conformité. Il se fonde sur une vaste plateforme de données, avec des options Hadoop et Elasticsearch disponibles en fonction de la quantité d’événements et de données collectées. Venustech propose des logiciels, des appliances virtuelles et des appliances physiques, à l’exception de NTA, qui est disponible en version appliance physique et logiciel. Des options supplémentaires pour des cas d’utilisation spécifiques, telles que la surveillance des systèmes de contrôle industriels et la collecte et le monitoring pour les actifs sont également disponibles (par exemple, Venusense USM-ICS et Venusense-AEM). Venustech offre également diverses technologies de sécurité en plus de sa solution de SIEM, concentrée sur les marchés des régions Chine, Asie-Pacifique et Moyen-Orient, avec des solutions qui recouvrent les pare-feux et les UTM, les pare-feux d’applications Web, la détection d’intrusions, le scan de vulnérabilités, les VPN et d’autres produits. La solution est proposée sous licence, selon la version principale du produit (niveau de données back-end), le nombre de nœuds de sources de données et les modules fonctionnels add-on.
Au cours de l’année écoulée, Venustech a ajouté la prise en charge de sources de données supplémentaires sur les menaces et le contexte commercial. Le fournisseur a amélioré les fonctionnalités d’analytics de sa solution de SIEM et ajouté son propre produit CASB à son portefeuille technologique.
Les organisations basées en Chine et en région Asie-Pacifique qui ont besoin d’une solution de SIEM centrée sur l’analytics et le monitoring réseau doivent envisager d’opter pour Venustech.
Points forts
-
Venusense USM offre une prise en charge étendue des différentes sources de données d’événements non liés à la sécurité. Cette prise en charge comprend le flux, la vulnérabilité, la configuration et les performances du réseau, via des options de collecte de données natives utilisant des sondes pour les hôtes et le réseau.
-
La surveillance des environnements ICS/SCADA et des appareils d’ergotest est prise en charge à l’aide d’une combinaison de règles de corrélation préconfigurées (incluses nativement avec la solution Sde IEM de base à partir de la version 3.1) lorsque déployées avec les collecteurs de flux NTA ou ICS de Venustech. Une version réduite de sa solution de SIEM qui s’adresse plus spécifiquement au monitoring ICS est également disponible (USM-ICS).
-
Le fournisseur offre une large gamme de technologies de sécurité complémentaires pour sa solution de SIEM. Elles se destinent aux acheteurs qui veulent réaliser différentes opérations de sécurité, de détection des menaces et de gestion des risques, tout en ne recourant qu’à un seul fournisseur avec une plateforme unique.
-
Les clients indiquent que Venustech offre une expérience globale supérieure à la moyenne. Celle-ci englobe le service et l’assistance aux côtés des fonctionnalités des produits.
Réserves
-
Venustech a peu de visibilité auprès des clients de Gartner par rapport à d’autres solutions de SIEM concurrentes. En effet, le fournisseur s’adresse principalement à des clients chinois et à ceux d’autres marchés de la région Asie-Pacifique, tels que Singapour. Sa visibilité dans le reste du monde est faible, car il privilégie les marchés de l’Asie-Pacifique, malgré son récent développement sur les marchés d’Europe.
-
Les acheteurs doivent confirmer la version de la solution qui s’adapte à leurs besoins et à leur croissance future, afin de bien choisir l’option qui leur convient le mieux. En effet, il existe trois versions du produit de base, qui varient en fonction de la collecte et de la gestion des données et des exigences de confidentialité. La version destinée aux petits déploiements s’appuie sur Elasticsearch, et la version dédiée aux déploiements de grande taille s’appuie sur Hadoop et Elasticsearch pour répondre à des besoins de collecte et d’analyse de données très importants.
-
Il n’existe aucun magasin d’applications, ni aucun marché pour les intégrations et le contenu. Les acheteurs doivent télécharger les mises à jour de contenu à partir du site Web de Venustech.
-
USM et d’autres composants et produits sont très complets, avec de nombreuses variantes. Les acheteurs doivent confirmer les composants requis pour leurs déploiements, et s’assurer qu’ils comprennent les modalités qui définissent les licences et les tarifs de ces différents composants.
Ajout et abandon de fournisseurs
Nous évaluons et modifions nos critères d’inclusion dans les Magic Quadrants en fonction de l’évolution du marché. En raison de ces modifications, les fournisseurs présents dans un Magic Quadrant peuvent changer au fil du temps. Si un fournisseur apparaît dans un Magic Quadrant une année, mais n’est pas inclus l’année suivante, cela n’indique pas forcément que notre opinion a changé concernant ce fournisseur. La modification peut tout simplement être issue d’une évolution du marché et donc des critères d’évaluation, ou encore d’un changement stratégique de ce fournisseur.
Sociétés ajoutées
LogPoint a été ajouté au Magic Quadrant cette année puisqu’il répondait aux critères d’inclusion.
Sociétés abandonnées
Trustwave a été écarté de ce Magic Quadrant, car ce fournisseur se concentre sur la vente de services de sécurité gérée et de services de détection et d’intervention gérés (MDR), sans chercher à se positionner activement sur le marché des solutions de SIEM.
La solution Sentinel de Micro Focus (NetIQ) a été écartée, car le fournisseur se concentre sur son produit ArcSight, et en raison du peu d’intérêt témoigné par les clients de Gartner envers Sentinel.
FireEye a été écarté, car le fournisseur se concentre sur la vente de sa solution sous forme de plateforme gérée principalement.
Critères d’inclusion et d’exclusion
Pour être inclus à ce Magic Quadrant, les fournisseurs doivent remplir les critères suivants :
-
Le produit doit être globalement disponible et offrir des fonctionnalités de SIM et de SEM.
-
Le produit doit prendre en charge la capture de données à partir de sources de données hétérogènes, y compris les appareils du réseau, les appareils de sécurité, les programmes de sécurité et les serveurs.
-
Le fournisseur doit figurer dans les listes d’évaluation de produits de SIEM des organisations des utilisateurs finaux.
-
La solution doit être fournie à l’environnement du client sous forme de produit basé sur un logiciel ou une machine, ou dans un modèle « en tant que service ».
-
Le revenu issu de la solution de SIEM (nouveau revenu net issu de la licence et revenu de maintenance) doit atteindre au moins 18 millions USD en 2017. Gartner vous demandera de confirmer par écrit que vous avez satisfait à cette exigence. Cette confirmation doit émaner d’un membre approprié de la direction financière de votre organisation.
Critère d’évaluation
Capacité d’exécution
Produit ou Service évalue les aptitudes du fournisseur et ses antécédents en termes de provision des fonctions du produit dans des domaines comme la surveillance de sécurité en temps réel, l’analytics de sécurité, la gestion et la réponse aux incidents, la création de rapports et la simplicité du déploiement.
Viabilité globale comprend une évaluation de la santé financière du fournisseur de technologie, la réussite financière et pratique de l’entreprise dans son ensemble, et la probabilité que le fournisseur de technologie continue à investir dans une technologie de SIEM.
Exécution commerciale/Tarification évalue la réussite du fournisseur de technologie sur le marché des solutions de SIEM et ses capacités en matière d’activités de prévente. Cela englobe le revenu issu de la solution de SIEM et la taille de la base installée, les taux de croissance du revenu issu de la solution de SIEM et de la base installée, le support prévente et l’efficacité générale des canaux de vente. Le niveau d’intérêt des clients de Gartner est également pris en compte.
Réactivité sur le marché/antécédents évalue la correspondance de l’offre de SIEM aux besoins fonctionnels cités par les acheteurs au moment de l’acquisition, et les antécédents du fournisseur dans la provision de nouvelles fonctions lorsqu’elles sont demandées par le marché. Nous considérons également la façon dont le fournisseur différencie ses offres de celles de ses principaux concurrents.
Exécution marketing évalue le message véhiculé par le marketing de la solution de SIEM par rapport à notre compréhension des besoins du client, et évalue en outre toutes les variations observées par segments sectoriels verticaux ou géographiques.
Expérience client est une évaluation de la fonction du produit et de l’expérience du service au sein des environnements de production. L’évaluation comprend la facilité de déploiement, les opérations, l’administration, la stabilité, l’évolutivité et les capacités d’assistance du fournisseur. Ce critère est évalué par le biais d’enquêtes effectuées auprès de clients de références indiqués par les fournisseurs, en association avec les commentaires issus de questionnaires, de Peer Insights et d’autres interactions avec des clients de Gartner qui utilisent ou ont réalisé des évaluations concurrentes des offres de SIEM.
Opérations est une évaluation des services, de l’assistance et des capacités commerciales de l’organisation ; elle comporte une évaluation de ces capacités sur plusieurs régions.
Tableau 1. Critères d’évaluation de la capacité d’exécution
Critère d’évaluation
|
Pondération
|
|---|---|
|
Produit ou service
|
élevée
|
|
Viabilité globale
|
élevée
|
|
Exécution commerciale/tarification
|
élevée
|
|
Réactivité sur le marché/antécédents
|
élevée
|
|
Exécution marketing
|
Moyenne
|
|
Expérience client
|
élevée
|
|
Opérations
|
Moyenne
|
Source : Gartner (décembre 2018)
Exhaustivité de la vision
Compréhension du marché évalue l’aptitude d’un prestataire technologique à comprendre les besoins actuels et émergents des acheteurs et à traduire ces besoins en produits et services. Les fournisseurs de SIEM démontrant le meilleur niveau de compréhension du marché s’adaptent aux besoins des clients dans des domaines comme la détection précoce des attaques et des violations, et l’implémentation et les opérations simplifiées, tout en respectant les exigences en matière de création de rapports de conformité.
Stratégie marketing évalue la capacité du fournisseur à communiquer efficacement la valeur et la différentiation face à la concurrence de son offre de SIEM.
Stratégie commerciale évalue l’utilisation par le fournisseur d’affiliés directs et indirects travaillant dans les domaines de la vente, du marketing, du service et de la communication pour étendre la portée et la profondeur du marché.
Stratégie de produits évalue l’approche de développement et de diffusion de produits adoptée par le fournisseur, en soulignant les ensembles de fonctionnalités et de caractéristiques correspondant aux exigences actuelles. Les plans de développement des 12 à 18 mois suivants sont également évalués. Le marché de la SIEM étant mature, la plupart des fournisseurs se différencient donc peu entre eux dans des domaines comme la prise en charge des appareils de réseaux courants, des dispositifs de sécurité, des systèmes d’exploitation et les fonctionnalités d’administration consolidées. Dans cette étude, nous n’avons pas appliqué de pondération élevée aux fonctionnalités relatives des fournisseurs dans ces domaines, mais une « pénalisation de la vision » sévère (c’est-à-dire une notation plus faible de l’Exhaustivité de la vision) s’appliquerait si un fournisseur présentait des lacunes à ce niveau. Nous accordons toujours une pondération plus importante aux fonctionnalités actuelles qui aident à détecter les attaques ciblées et à y remédier.
Même si les fournisseurs se concentrent sur l’extension de leurs fonctionnalités, nous continuons d’attribuer un poids important à la facilité de déploiement et à l’assistance continue. Les utilisateurs, en particulier ceux dont les ressources sont limitées en termes d’informatique et de sécurité, continuent de préférer ces attributs à une couverture qui s’étendrait au-delà des cas d’utilisation de base. Les produits de SIEM sont complexes, et cette complexité tend à s’accroître au fur et à mesure que les fournisseurs élargissent leurs fonctionnalités. Les fournisseurs capables de fournir des produits efficaces que les utilisateurs réussissent à déployer, configurer et gérer à l’aide de ressources limitées seront les mieux positionnés sur le marché.
Nous évaluons les options de déploiement cogéré ou hybride de la technologie de SIEM et des services de support, car un nombre croissant de clients de Gartner anticipent ou demandent des services d’assistance continue pour la surveillance ou la gestion des déploiements des technologies de SIEM.
Stratégie verticale/sectorielle évalue les stratégies du fournisseur pour prendre en charge les besoins de SIEM propres aux secteurs industriels.
Innovation évalue le développement et la fourniture d’une technologie de SIEM différenciée de la concurrence, sur un mode qui répond particulièrement aux exigences des clients essentiels du fournisseur. Les fonctionnalités du produit et l’utilisation qu’en font les clients dans des domaines comme la surveillance de la couche d’application, la surveillance orientée sur l’identité et l’investigation sur les incidents font l’objet d’une évaluation, en complément d’autres fonctionnalités spécifiques au produit, demandées et déployées par les clients. Les fonctionnalités nécessaires à la détection avancée des menaces et à la réponse aux incidents ont une pondération élevée : surveillance des utilisateurs, des données et des applications, requêtes ad hoc, visualisation, orchestration et incorporation du contexte lors des enquêtes sur les incidents, et fonctions de gestion du workflow/des cas. Les fonctionnalités de surveillance des environnements de cloud sont également évaluées.
Pour la Stratégie géographique, bien que les marchés nord-américain et européen génèrent la plupart des revenus de la SIEM, l’Amérique latine et la région Asie-Pacifique sont des marchés de croissance pour la SIEM, poussés principalement par la gestion des menaces et, en second lieu, par les obligations de conformité. Notre évaluation globale des fournisseurs de ce Magic Quadrant comprend une évaluation des stratégies de ventes et d’assistance des fournisseurs de ces régions.
Tableau 2. Critère d’évaluation de l’exhaustivité de la vision
Critère d’évaluation
|
Pondération
|
|---|---|
|
Compréhension du marché
|
élevée
|
|
Stratégie marketing
|
Moyenne
|
|
Stratégie commerciale
|
Moyenne
|
|
Stratégie de produits
|
élevée
|
|
Modèle d’entreprise
|
Critère non évalué
|
|
Stratégie verticale/sectorielle
|
Moyenne
|
|
Innovation
|
élevée
|
|
Stratégie géographique
|
Moyenne
|
Source : Gartner (décembre 2018)
Descriptions des quadrants
Leaders
Le quadrant des Leaders de la SIEM se compose de fournisseurs dont les produits apportent une réponse fonctionnelle solide aux besoins généraux du marché, et qui ont le mieux réussi à élaborer une base installée et des flux de revenus au sein du marché de la SIEM. Les Leaders doivent aussi obtenir des notes relativement élevées en termes de viabilité (découlant des revenus de leur SIEM, seuls ou associés à d’autres sources de revenus). En plus de fournir une technologie répondant efficacement aux besoins actuels des clients, les Leaders font également preuve d’une vision et d’une exécution supérieures en termes de besoins émergents et anticipés. En général, leur part de marché est relativement importante et/ou la croissance de leurs revenus est élevée, et les commentaires de leurs clients se sont avérés positifs en raison de l’efficacité des fonctionnalités de leur SIEM, et des services et de l’assistance associés.
Challengers
Le quadrant des Challengers regroupe des fournisseurs ayant plusieurs gammes de produits et/ou services, avec au moins une base de clients SIEM de taille modeste et des produits qui répondent à un sous-ensemble des besoins généraux du marché. Tandis que le marché de la SIEM continue de mûrir, le nombre de Challengers diminue. Les fournisseurs de ce quadrant revendiquent en général une exécution de qualité pour leurs fonctionnalités, démontrée par leurs ressources financières, ainsi qu’une présence importante en termes de ventes et de marque obtenue grâce à l’ensemble de la société, ou à d’autres facteurs. Toutefois, les Challengers n’ont pas fait preuve d’un ensemble complet de fonctionnalités de SIEM, ou il leur manque un historique de succès concurrentiel concernant leurs technologies de SIEM, par rapport aux fournisseurs du quadrant des Leaders.
Visionnaires
Le quadrant des Visionnaires est composé de fournisseurs dont les produits apportent une réponse fonctionnelle solide aux besoins généraux du marché de la SIEM, mais qui ont obtenu une notation inférieure aux Leaders pour leur Capacité d’exécution. Cette notation inférieure est généralement due à une présence plus faible que celle des Leaders sur le marché de la SIEM, au regard de la base installée, de la taille et de la croissance des revenus, ou encore de la taille inférieure de la société ou de sa viabilité générale.
Acteurs de niche
Le quadrant des Acteurs de niche est composé principalement de fournisseurs dont la technologie de SIEM répond bien à un cas d’utilisation spécifique, ou à un sous-ensemble de besoins fonctionnels relatifs à la SIEM. Les Acteurs de niche se focalisent sur un segment particulier de la base de clientèle (comme le marché intermédiaire, les prestataires de services, ou une zone géographique ou un secteur industriel spécifiques), ou ils peuvent proposer un ensemble de fonctionnalités de SIEM plus restreint. En outre, les fournisseurs de ce quadrant peuvent avoir une base installée de taille peu importante ou limitée par un certain nombre de facteurs, selon les critères de Gartner. Ces facteurs peuvent être des investissements ou des fonctionnalités limités, une empreinte géographique restreinte, ou d’autres facteurs inhibant la fourniture aux entreprises de fonctionnalités plus étendues à l’heure actuelle et sur un horizon de 12 mois. L’appartenance à ce quadrant n’affecte pas négativement la valeur du fournisseur sur les marchés ou pour les cas d’utilisation à la concentration plus étroite.
Contexte
La technologie de SIEM fournit :
-
La SIM — Gestion des journaux d’événements, analytics et création de rapports de conformité
-
La SEM — Surveillance en temps réel et gestion des incidents pour les événements liés à la sécurité des réseaux, des dispositifs de sécurité, des systèmes et des applications
La technologie de SIEM est généralement déployée pour prendre en charge trois cas d’utilisation principaux :
-
La détection avancée des menaces — Surveillance, alerte en temps réel, et analyse et création de rapports à long terme sur les tendances et les comportements liés à l’activité des utilisateurs et des entités, à l’accès aux données et à l’activité des applications. La détection des menaces comprend l’incorporation de la veille sur les menaces et du contexte commercial, en association à des fonctionnalités efficaces de requête ad hoc.
-
Surveillance de base de la sécurité — Gestion des journaux d’événements, création de rapports de conformité et surveillance de base en temps réel de contrôles de sécurité sélectionnés.
-
Investigation et réponse aux incidents — Fonctionnalités de tableaux de bord et de visualisation, et prise en charge du workflow et de la documentation permettant l’identification, l’investigation et la réponse efficaces aux incidents.
Les organisations doivent définir leurs besoins fonctionnels et opérationnels spécifiques, et tenir compte des produits de SIEM proposés par les fournisseurs de tous les quadrants de ce Magic Quadrant. Les décisions concernant la sélection des produits doivent être motivées par des besoins spécifiques à l’organisation dans des domaines tels que :
-
L’importance relative des fonctionnalités de base par rapport aux fonctions avancées
-
Les contraintes budgétaires
-
La taille du déploiement
-
La complexité du produit (déploiement, exécution, utilisation et support)
-
Les capacités de l’organisation IT en termes de déploiement de projet et de support technologique
-
L’intégration avec les applications déjà existantes, le monitoring des données et l’infrastructure de gestion des identités
Voir « Toolkit : Security Information and Event Management RFP » (« Boîte à outils : procédures d’appel d’offre pour la sécurité des informations et la gestion des événements ») pour plus d’informations.
Les organisations qui projettent de faire appel à des prestataires pour le déploiement, la configuration ou les opérations courantes de leur SIEM doivent envisager les solutions disposant des services adéquats de la part du fournisseur de SIEM ou des prestataires tiers.
Les responsables de la sécurité et de la gestion des risques envisageant les déploiements SIEM doivent d’abord définir leurs besoins en termes de SEM et de création de rapports. Le projet bénéficiera des apports d’autres groupes, notamment chargés de l’audit/la conformité, l’administration des identités, les opérations informatiques et les propriétaires d’applications. Les organisations doivent également décrire la topologie du déploiement de leur système et de leur réseau, et estimer les taux et le volume d’événements, pour que les fournisseurs potentiels de SIEM puissent proposer des solutions adaptées aux scénarios de déploiement propres à chaque société. Les actions de définition des besoins doivent également porter sur les déploiements et les améliorations (nouveaux cas d’utilisation pouvant nécessiter de nouvelles fonctionnalités d’investigation et d’intervention) réalisés par phases, au-delà des cas d’utilisation de départ. Ce Magic Quadrant évalue les prestataires de technologies par rapport au scénario de choix des technologies le plus courant : un projet de SIEM visant à satisfaire un ensemble de besoins regroupant la surveillance, la détection, la réponse et la création de rapports de conformité.
Vue d’ensemble du marché
L’année dernière, la demande en technologies de SIEM restait importante. Le marché de la SIEM est passé de 1 999 milliards USD en 2016 à 2 180 milliards USD en 2017. La gestion des menaces est le principal élément moteur ; la surveillance générale et la conformité restent secondaires. En Amérique du Nord, les nouveaux déploiements sont nombreux pour les organisations dont les ressources en termes de sécurité sont limitées, ayant besoin d’améliorer la surveillance et la détection des violations, souvent en réponse à l’insistance de clients ou de partenaires commerciaux de plus grande taille. La création de rapports de conformité reste également une exigence, mais la plupart des acheteurs la considèrent comme un « enjeu principal ».
La demande en technologies de SIEM en Europe et dans la région Asie-Pacifique reste stable, propulsée par l’association de la gestion des menaces et des obligations de conformité. Les nouvelles exigences de conformité, liées à la confidentialité de certaines informations spécifiques pouvant être recueillies lors de l’utilisation d’une solution de SIEM, suscitent une certaine vigilance quant à la capacité des SIEM à satisfaire à ces exigences grâce au contrôle des accès et au masquage des données. Les taux de croissance des marchés moins matures de la région Asie-Pacifique et de l’Amérique latine sont bien plus élevés que ceux des marchés nord-américains et européens, plus matures. Par conséquent, notre évaluation globale des fournisseurs de ce Magic Quadrant comprend une évaluation des stratégies de ventes et d’assistance des fournisseurs de ces régions.
On continue d’observer de nouveaux déploiements au sein de grandes sociétés jouant le rôle d’adoptantes conservatrices de la technologie. Les grandes entreprises ayant adopté tardivement la SIEM, ainsi que les petites entreprises, accordent une valeur importante au déploiement et à la simplicité de l’assistance opérationnelle. Nous continuons d’observer des organisations de toutes tailles qui réévaluent les fournisseurs de SIEM pour remplacer les technologies SIEM associées à des déploiements incomplets, marginaux ou insatisfaisants.
Le marché de la SIEM est mature et très concurrentiel. Nous sommes dans une phase d’adoption étendue, où plusieurs fournisseurs peuvent répondre aux besoins de base d’un client type. La détection efficace des attaques ciblées et l’intervention en réponse à ces dernières, ainsi qu’aux violations, est le principal motif de besoins non satisfaits. L’utilisation efficace de la veille sur les menaces, du profilage des comportements et de l’analytics peut améliorer leur détection. Les fournisseurs de SIEM continuent d’améliorer leur prise en charge native des capacités d’analyse comportementale, ainsi que les intégrations aux technologies tierces, et les clients de Gartner montrent de plus en plus d’intérêt pour le développement de cas d’utilisation basés sur le comportement.
Les déploiements SIEM tendent à étendre leur champ d’application sur une période de trois ans pour inclure davantage de cas d’utilisation et de sources d’événements. Avec la croissance du nombre et de la complexité des cas d’utilisation augmente également la demande en ressources pour exécuter, configurer et opérer la SIEM, et pour répondre aux incidents.
Paysage des fournisseurs de SIEM
Le paysage des fournisseurs de SIEM évolue et de nouveaux arrivants y apportent des technologies optimisées pour les cas d’utilisation d’analytics. Les fournisseurs de technologies de SIEM plus matures s’orientent rapidement vers l’incorporation des technologies de big data et d’analytics pour améliorer la prise en charge de la détection et de l’intervention. Le marché des solutions de SIEM reste dominé par quelques gros fournisseurs assez peu nombreux. Splunk, Micro Focus (notamment les SIEM ArcSight et Sentinel), IBM, LogRhythm et McAfee se taillent une part de marché significative. Les fournisseurs de SIEM moins importants se focalisent généralement sur des segments de marché spécifiques, comme les acheteurs de leurs autres produits, les acheteurs recherchant des services de SIEM et de surveillance ou les prestataires de MSSP et de MSP.
Les meilleures solutions de SIEM proposent l’intégration à des plateformes de big data (celle du fournisseur lui-même lorsqu’il en dispose, ou celles en open-source comme Hadoop). Un certain nombre de fournisseurs offrant des fonctionnalités de recherche sur la sécurité en interne (IBM, McAfee, Dell Technologies [RSA]) ou la veille sur les menaces émanant du client (AlienVault) proposent l’intégration à un contenu propriétaire de veille sur les menaces. Les fournisseurs offrant à la fois des solutions de SIEM et de MSSP (EventTracker, IBM) commercialisent des déploiements SIEM cogérés qui incluent une gamme de services de surveillance. Rapid7 propose une solution de SIEM en tant que service.
Plusieurs fournisseurs n’entrent pas dans ce Magic Quadrant en raison de leur concentration sur un secteur ou un marché spécifique, et/ou de leurs niveaux de revenus et de compétitivité en matière de SIEM :
-
Odyssey Consultants, basé à Chypre et HanSight, basé en Chine, proposent des solutions de SIEM prenant appui sur des architectures modernes de big data et d’analytics, mais ils disposent actuellement d’une visibilité très limitée parmi les clients de Gartner.
-
FairWarning offre des solutions de détection et de prévention contre les violations de la vie privée destinées au marché des soins de santé. Ces solutions comportent la surveillance de l’activité des utilisateurs et de l’accès aux ressources au niveau de la couche d’application, et elles ont étendu leur champ d’action en incluant la surveillance de la sécurité pour Salesforce.
-
Huntsman Security (appartenant au Niveau 3) est un fournisseur de SIEM présent principalement au Royaume-Uni et en Australie. La solution de SIEM de Huntsman Enterprise peut être augmentée à l’aide de modules pour prendre en charge la détection des anomalies comportementales et la veille sur les menaces.
-
Développé par S21sec, Lookwise est présent principalement sur les marchés d’Espagne et d’Amérique du Sud. La caractéristique distinctive de Lookwise réside dans les flux de veille sur les menaces de S21sec, centrés sur les secteurs de la banque et des infrastructures critiques.
-
HelpSystems, avec sa suite de produits Vityl, offre la corrélation des événements opérationnels, la surveillance des processus métier et des solutions de SIEM à ses clients en Europe et en Amérique du Sud.
Besoins des clients — Surveillance de la sécurité et création de rapports de conformité pour les systèmes, utilisateurs, données et applications
Les clients portent principalement leur attention sur les cas d’utilisation de sécurité pour les solutions de SIEM, la conformité représentant généralement un besoin secondaire. L’équipe de sécurité souhaite souvent recourir à une solution de SIEM pour améliorer les fonctionnalités de découverte des menaces externes et internes, et de gestion des incidents. En conséquence, des besoins existent au niveau de l’activité des utilisateurs et de la surveillance des accès aux ressources pour les systèmes d’hébergement. Dans le Magic Quadrant de cette année, nous continuons d’accorder un poids supérieur aux fonctionnalités permettant de détecter les attaques ciblées (prise en charge de la surveillance de l’activité des utilisateurs, de la surveillance de l’activité des applications, du profilage et de la détection des anomalies, de la veille sur les menaces et de l’analytics efficace), et aux fonctions de réponse aux incidents.
La réflexion actuelle sur la technologie de SIEM, émanant d’entreprises dont les ressources de sécurité sont restreintes, entraîne une demande pour des produits faciles à déployer et à gérer, qui fournissent un contenu de surveillance de sécurité comme les règles de corrélation, les requêtes, les tableaux de bord, les rapports, les flux relatifs aux menaces, prenant en charge une surveillance de base de la sécurité et des fonctions de création de rapports de conformité.
Les solutions de SIEM doivent :
-
Prendre en charge la collecte et l’analyse en temps réel des événements des systèmes d’hébergements, des dispositifs de sécurité et des appareils du réseau, associées aux informations contextuelles sur les menaces, les utilisateurs, les actifs et les données.
-
Fournir le stockage et l’analytics des données pour le contexte et des événements sur le long terme.
-
Fournir des fonctions prédéfinies pouvant bénéficier d’une légère personnalisation pour répondre aux besoins spécifiques de l’entreprise.
-
Être aussi simples que possible à déployer et à entretenir.
L’évolutivité
L’évolutivité est un point de considération majeur dans les déploiements SIEM. Pour qu’une technologie de SIEM réponde aux besoins d’un déploiement donné, elle doit être à même de collecter, traiter, normaliser, stocker et analyser tous les événements de sécurité pertinents et les autres données pertinentes pour le contexte. Une latence minimale est indispensable à la corrélation et l’alerte en temps réel. Le traitement des événements comprend l’analyse, le filtrage, l’agrégation, la corrélation, l’enrichissement, l’alerte, l’affichage, l’indexation et l’écriture dans le magasin de données. L’évolutivité inclut également l’accès aux données pour l’analytics et la création de rapports, même durant les périodes de pics d’événements, avec des temps de réponses aux requêtes ad hoc qui permettent d’opérer une recherche itérative lors des investigations sur les incidents. Le comportemental et l’analytics nécessitent la collecte et l’analyse de données sur des périodes plus longues que celles utilisées habituellement pour les alertes en temps réel. Nous caractérisons la taille du déploiement en fonction de trois facteurs principaux :
-
Nombre de sources d’événements
-
Événements soutenus collectés par seconde
-
Taille du magasin des données d’événements
Nous supposons un mix de sources d’événements dominées par les serveurs, mais incluant également les pare-feu, les capteurs de détection d’intrusions et les appareils de réseau. Les frontières des déploiements de petite, moyenne et grande tailles ne sont pas définitives, car certains déploiements peuvent être associés à un grand nombre de sources d’événements relativement silencieuses, tandis que d’autres seront liés à un nombre inférieur de sources d’événements très actives. Par exemple, un déploiement comportant plusieurs sources de journaux actifs peut dépasser les limites de l’EPS pour un déploiement de faible taille, tout en conservant une architecture de petite taille.
Gartner définit les déploiements de petite taille comme ayant 300 sources d’événements ou moins, un taux d’EPS constant de 1 500 EPS ou moins, et un back-store d’une taille de 800 Go ou inférieure. Gartner définit un déploiement de taille moyenne comme ayant 400 à 800 sources d’événements, un taux d’EPS constant de 2 000 à 7 000 EPS, et un back-store d’une taille de 4 To à 8 To. Un déploiement de grande taille se définit comme ayant plus de 900 sources d’événements, un taux d’EPS constant dépassant 15 000 EPS, et un back-store d’une taille de 10 To ou supérieure. Certains déploiements très importants possèdent plusieurs milliers de sources d’événements, des taux d’événements constants dépassant 25 000 EPS, et un back-store de plus de 50 To. Nous pouvons indiquer que la technologie de SIEM d’un fournisseur est la mieux adaptée à un déploiement de petite, moyenne ou grande taille, ce qui signifie que la taille est un facteur de réussite typique ou très courant pour le fournisseur concerné. Tous les fournisseurs présenteront néanmoins des cas particuliers.
Services de SIEM
Les clients de Gartner indiquent de plus en plus qu’ils recherchent la prise en charge de services externes pour leur déploiement SIEM, ou qu’ils projettent d’acquérir cette prise en charge conjointement à un produit de SIEM. Parmi les raisons qui poussent à rechercher des services externes sont cités le manque de ressources internes pour gérer le déploiement SIEM, le manque de ressources pour exécuter la surveillance des alertes en temps réel, ou le manque d’expertise pour étendre le déploiement et inclure de nouveaux cas d’utilisation (comme ceux utilisés pour la détection avancée des menaces). Nous prévoyons une hausse de la demande des utilisateurs de SIEM pour ces services, générée par le nombre accru de clients adoptant des besoins de surveillance 24 h sur 24, 7 jours sur 7, et mettant en œuvre des cas d’utilisation nécessitant une expertise analytique et opérationnelle des solutions de SIEM plus approfondie.
Les fournisseurs de SIEM peuvent prendre en charge ces besoins par le biais de services gérés avec leur propre personnel ou des services d’externalisation, ou en recourant à des partenaires. Les solutions de SIEM en tant que services (SIEMaaS) incluent la maintenance de la plateforme par le fournisseur, souvent dans un environnement de cloud public, et les clients utilisent leurs propres ressources (ou d’autres prestataires de services) pour configurer le contenu, et surveiller et enquêter sur les événements. Les prestataires de services de sécurité gérée (MSSP), qui offrent une surveillance et une analyse en temps réel des événements, et collectent les journaux pour la création de rapports et les investigations, sont une autre option pour les utilisateurs de SIEM. Les besoins spécifiques des clients en matière de collecte et stockage d’événements, d’alerte, d’investigation et de création de rapports peuvent se révéler problématiques pour les prestataires de services externes. Les utilisateurs de SIEM explorant les services doivent évaluer le caractère adapté ou non du prestataire de services pour répondre aux cas d’utilisation actuels et programmés.
Alternatives aux solutions de SIEM
La complexité, le coût d’achat et d’exécution d’une solution de SIEM, ainsi que l’émergence d’autres technologies d’analytics de sécurité, ont orienté l’intérêt vers des approches alternatives de collecte et d’analyse de données d’événements pour identifier les attaques avancées. L’association d’Elasticsearch, Logstash et Kibana (portant également le nom d’ELK Stack ou d’Elastic Stack) ; d’Apache Spot, Apache Metron et d’autres outils tirant parti des plateformes de big data comme Hadoop ou les utilisant nativement, offrent des fonctionnalités de collecte des données, de gestion et d’analytics. Les organisations ayant des ressources suffisantes pour les déployer et les gérer, et pour développer et maintenir l’analytics nécessaire pour répondre aux cas d’utilisation de sécurité, peuvent être en mesure d’obtenir une solution répondant à un nombre suffisant de leurs besoins pour un coût inférieur à celui des technologies commerciales. Gartner continue de suivre le développement de cette approche. Les commentaires des clients indiquent qu’un travail important est réalisé dans la conception de ces solutions de dimensionnement, ainsi qu’un effort de développement de la prise en charge des sources d’événements et de l’analyse requises, même si le logiciel est gratuit. Cela peut remettre en cause l’objectif de réduire le coût du déploiement d’une solution de SIEM commerciale.
Les fournisseurs de solutions de gestion centralisée des logs (comme Graylog ou Sumo Logic), généralement centrées sur la collecte et l’analyse des logs dans les cas d’utilisation IT opérationnels, intègrent de plus en plus la prise en charge des cas d’utilisation de sécurité de base. Les experts de Gartner s’attendent à voir cette tendance se pérenniser. Ces produits peuvent permettre aux organisations présentant des cas d’utilisations de base dans le domaine de la sécurité et de la conformité de partager une architecture commune de collecte des logs pour les opérations IT et la sécurité, s’évitant ainsi les coûts et la complexité qui président au déploiement et à la gestion d’une SIEM.
Un certain nombre de prestataires proposent des services de détection et de réponse gérés (MDR) qui diffèrent de ceux des MSSP, avec l’objectif d’identifier et de répondre aux menaces avancées dans l’environnement du client. Ils procèdent généralement en analysant les réseaux et les terminaux sélectionnés. Le champ d’application des services et des sources d’événements est généralement plus restreint que ceux que propose un MSSP, ou que couvre un déploiement SIEM. Par conséquent, ils ne concurrencent généralement pas de manière directe les fournisseurs de SIEM ou de MSSP, car leurs clients ont des besoins plus larges en termes de cas d’utilisation. Toutefois, les services MDR annoncent des fonctionnalités efficaces de détection avancée des menaces, et peuvent concurrencer le budget alloué aux solutions de SIEM dans les organisations disposant des ressources suffisantes pour prendre en charge ces cas d’utilisation. Gartner continuera de surveiller cet espace pour évaluer la manière dont le MSS, le MDR, la journalisation et la SIEM interagissent et se croisent.
Matériel de référence
Les sources d’informations appuyant cette analyse comprennent les commentaires des clients de Gartner recueillis au moyen de questionnaires par téléphone, d’entretiens en face à face et d’outils de sondage/enquête ; des informations concernant les fournisseurs apportées en réponse à une enquête, des démonstrations et/ou sessions d’informations sur les produits ; et des opinions de références des fournisseurs rassemblées à l’aide d’outils de sondage.
Définitions des critères d’évaluation
Capacité d’exécution
v Produits et services de base proposés par le fournisseur pour le marché défini. Cela inclut les aptitudes des produits et services actuels, la qualité, les fonctionnalités disponibles, les compétences, etc., qu’elles soient disponibles en mode natif ou par le biais de contrats ou de partenariats avec des OEM, comme l’indique la définition du marché et des sous-critères.
Viabilité globale : La viabilité analyse la situation financière globale de l’organisation, la réussite financière et pratique de la division opérationnelle, et la probabilité que la division opérationnelle en question continue à investir dans le produit, à proposer le produit et à faire avancer la technologie de la gamme de produits de l’organisation.
Exécution commerciale/Tarification : Les capacités d’un fournisseur dans toutes les activités préliminaires à la vente et au sein de la structure soutenant ces activités. Il s’agit notamment de la gestion des transactions de vente, de la tarification et des négociations, de l’assistance technique préliminaire à la vente, et de l’efficacité globale du circuit de distribution.
Réactivité sur le marché/antécédents : Il s’agit de l’aptitude à répondre, à changer de direction, à faire preuve de souplesse et à réussir face à la concurrence au fur et à mesure que des opportunités surgissent, que les concurrents agissent, que les besoins des clients évoluent et que la dynamique du marché change. Ce critère tient également compte de la réactivité du fournisseur par le passé.
Exécution marketing : Il s’agit de la clarté, de la qualité, de la créativité et de l’efficacité des programmes conçus pour transmettre le message de l’organisation afin d’influencer le marché, de promouvoir la marque et l’entreprise, de sensibiliser le marché aux produits proposés, et d’aider les acheteurs potentiels à percevoir le produit, la marque et l’organisation de façon positive. Cette « notoriété » peut être issue d’une combinaison d’actions publicitaires, d’initiatives promotionnelles, de décisions stratégiques éclairées, du bouche-à-oreille et d’activités commerciales.
Expérience client : Il s’agit des relations, des produits, des services et des programmes permettant aux clients de réussir avec les produits évalués. Cet aspect comprend notamment la façon dont les clients reçoivent une assistance technique ou client. Il peut également tenir compte des outils auxiliaires, des programmes de support client (et de leur qualité), de la disponibilité de groupes d’utilisateurs, de la mise en place d’accords de niveaux de service, et ainsi de suite.
Opérations : Il s’agit de l’aptitude d’une organisation à atteindre ses objectifs et à remplir ses engagements. Parmi les facteurs étudiés figure la qualité de la structure organisationnelle, notamment les compétences, l’expérience, les programmes, les systèmes et tous les autres moyens permettant à l’organisation d’exercer ses activités de façon continuellement efficace et efficiente.
Exhaustivité de la vision
Compréhension du marché : Il s’agit de l’aptitude du fournisseur à comprendre les désirs et les besoins des acheteurs, et à concrétiser leurs aspirations en produits et services. Les fournisseurs dont la vision est complète sont à l’écoute des acheteurs et savent comprendre leurs désirs et leurs besoins. Ils peuvent ainsi façonner ou rehausser leurs attentes grâce à leur vision.
Stratégie marketing : Il s’agit d’un ensemble de messages clairs et différenciés qui sont communiqués avec cohérence dans toute l’organisation et à l’extérieur par le biais d’un site Web, de messages publicitaires, de programmes destinés aux clients et de déclarations de positionnement.
Stratégie commerciale : Il s’agit de la stratégie permettant de vendre des produits par le biais d’un réseau efficace d’affiliés directs et indirects travaillant dans les domaines de la vente, le marketing, le service et la communication. Cela permet à l’organisation d’étendre sa portée, de pénétrer le marché en profondeur, et d’augmenter ses compétences, son savoir-faire, ses technologies, ses services et le nombre de ses clients.
Stratégie de produit : Il s’agit de l’approche du fournisseur pour le développement et la mise en œuvre de ses produits. La stratégie doit mettre en valeur la différenciation, les fonctionnalités, la méthodologie et les caractéristiques en fonction des besoins actuels et futurs.
Modèle d’entreprise : Il s’agit du bien-fondé et de la logique de la proposition commerciale de base du fournisseur.
Stratégie verticale/sectorielle : Il s’agit de la stratégie du fournisseur pour concentrer ses ressources, ses compétences et ses produits pour répondre aux besoins spécifiques d’un segment de marché précis, y compris pour les marchés verticaux.
Innovation : Il s’agit de l’affectation directe, connexe, complémentaire et synergique de ressources, d’expertise ou de fonds à des fins d’investissement, de consolidation, de défense ou de prévention.
Stratégie géographique : Il s’agit de la stratégie du fournisseur pour cibler ses ressources, ses compétences et ses produits en fonction des besoins précis de régions géographiques en dehors du territoire initial, que ce soit de façon directe ou par le biais de partenaires, de canaux et de filiales œuvrant dans ces autres territoires et marchés.

© 2018 Gartner, Inc. et/ou ses filiales. Tous droits réservés. Gartner est une marque déposée de Gartner, Inc. ou de ses filiales. Toute reproduction et distribution de cette publication sous quelque forme que ce soit et sans autorisation préalable est interdite. Les informations contenues dans le présent document proviennent de sources réputées fiables. Gartner rejette toute responsabilité en cas d’erreurs, d’omissions, d’imprécisions ou d’inadéquations dans les informations fournies dans le présent document. Cette publication contient les opinions de l’organisme d’étude Gartner et ne doit pas être interprétée comme une déclaration de fait. Les opinions exprimées dans ce document peuvent faire l’objet de modifications sans préavis. Même si les études de Gartner abordent des questions juridiques relatives aux technologies de l’information, Gartner ne fournit aucun conseil ou service juridique et ses études ne doivent pas être interprétées ou utilisées dans cette optique. Gartner est une société publique, et ses actionnaires peuvent comprendre des entreprises et des fonds ayant des intérêts financiers dans les études de Gartner. Des cadres supérieurs de ces entreprises ou fonds peuvent figurer au conseil d’administration de Gartner. Les études de Gartner sont produites indépendamment par son organisme d’étude sans apport ou influence de ces entreprises, de ces fonds ou de leur direction. Pour obtenir plus d’informations sur l’indépendance et l’intégrité des études de Gartner, veuillez consulter en anglais « Guiding Principles on Independence and Objectivity » (les Principes directeurs sur l’indépendance et l’objectivité) sur le site Internet : http://www.gartner.com/technology/about/ombudsman/omb_guide2.jsp
L'étude Gartner présentée dans ce document a été traduite dans la langue que vous lisez depuis sa version originale en langue anglaise. Gartner a tout mis en œuvre pour garantir une traduction aussi précise et complète que possible. Toutefois, comme c'est le cas pour toutes les traductions, des différences peuvent exister entre l'original et la version traduite. En cas d'écart entre les contenus ou les idées dans les deux versions, la signification telle qu'elle apparaît dans l'anglais original prévaudra systématiquement.
L'étude Gartner présentée dans ce document a été traduite dans la langue que vous lisez depuis sa version originale en langue anglaise. Gartner a tout mis en œuvre pour garantir une traduction aussi précise et complète que possible. Toutefois, comme c'est le cas pour toutes les traductions, des différences peuvent exister entre l'original et la version traduite. En cas d'écart entre les contenus ou les idées dans les deux versions, la signification telle qu'elle apparaît dans l'anglais original prévaudra systématiquement.