
Licensed for Distribution
This research note is restricted to the personal use of ().Magic Quadrant für Cloud Webanwendungs- und API-Schutz
Veröffentlicht am 30. August 2022 – ID G00759361 – Lesedauer: 53 Minuten
Autoren: Jeremy D'Hoinne, Adam Hils, John Watts, Rajpreet Kaur
Der Markt für Cloud-Webanwendungen und API-Schutz wächst rasant. Dieser Magic Quadrant hilft Ihnen bei der Identifizierung von Cloud-WAAP-Anbietern, die benutzerfreundliche Kontrollen und spezielle Schutzmaßnahmen gegen ausgeklügelte Bots und neue API-Angriffe bieten.
This Magic Quadrant is related to other research:
Critical Capabilities for Cloud Web Application and API Protection
Annahmen für die strategische Planung
Bis 2024 werden 70 % der Unternehmen, die Multi-Cloud-Strategien für Webanwendungen in Produktionsumgebungen umsetzen, Cloud- Webanwendungs- und API-Schutz-Plattformen (WAAP)-Dienste gegenüber WAAP-Appliances und IaaS-nativem WAAP bevorzugen.
Bis 2026 werden 40 % der Unternehmen einen WAAP-Anbieter aufgrund seiner fortschrittlichen API-Schutz- und Webanwendungs-Sicherheitsfunktionen auswählen – im Vergleich zu weniger als 15 % im Jahr 2022.
Bis 2026 werden mehr als 40 % der Unternehmen mit verbraucherorientierten Anwendungen zusätzliche Technologien zur Erkennung von Anomalien von spezialisierten Anbietern beziehen. Im Jahr 2022 verlassen sich weniger als 10 % der Unternehmen auf eine WAAP nur zur Bot-Abwehr.
Definition/Beschreibung des Marktes
Cloud Webanwendungs- und API-Schutz-Plattformen (WAAPs) entschärfen ein breites Spektrum von Runtime-Attacken, insbesondere die Top 10 des Open Web Application Security Project (OWASP) für Bedrohungen von Webanwendungen, automatisierte Bedrohungen und spezielle Angriffe auf APIs. Cloud WAAPs sind in der Cloud bereitgestellte Dienste, die in erster Linie öffentlich zugängliche Webanwendungen und APIs schützen.
Zu den wichtigsten Funktionen von Cloud-WAAPs gehören:
-
Web Application Firewall (WAF): Eine WAF kombiniert positive Sicherheitsmodelle, Signaturen, Heuristiken und Anomalieerkennung, um die Ausnutzung von Anwendungsschwachstellen zu erkennen und zu verhindern.
-
Schutz vor Distributed Denial-of-Service-Angriffen (DDoS) Dies kann volumetrische und „Low and Slow”-Angriffe abschwächen, indem es eine ausreichende Bandbreite, Ratenbegrenzungen und Anomalieerkennung bietet. Es bietet auch verteilte Points of Presence (POPs), um Angriffe näher an ihren Quellen zu entschärfen.
-
Bot-Management: Dies erkennt bösartiges Verhalten aus automatisierten Quellen durch reputationsbasierte, Fingerprinting, heuristische und maschinelle Lerntechniken. Es bietet auch die Sicherheit, dass autorisierte Bots den benötigten Zugriff erhalten.
-
API-Schutz: Dies entdeckt, kategorisiert und wendet spezielle Kontrollen auf API-Traffic an. Es kann auch Richtlinien aus API-Schemata extrahieren.
Die optionalen Funktionen von WAAPs umfassen:
-
Client-seitiger Schutz.
-
Schutz vor Vandalismus auf Webseiten.
-
Scannen auf Schwachstellen.
-
Sicherheit für mobile Anwendungen.
-
DNS-Dienste und DNS-Sicherheit.
-
Content-Delivery-Network (CDN), Lastausgleich, Zugangsverwaltung und andere Funktionen.
Cloud-WAAPs können mit Infrastrukturanbietern, Tools für den Sicherheitsbetrieb und Pipelines für die kontinuierliche Integration/kontinuierliche Bereitstellung (continuous integration/continuous delivery, CI/CD) integriert werden.
Der Abschnitt „Kontext” in diesem Magic Quadrant erläutert die Änderung des Umfangs dieser Ausgabe und die Auswirkungen dieser Änderung, insbesondere auf Anbieter, die neben Cloud-WAAP-Diensten auch WAAP-Appliances anbieten.
Der Abschnitt Marktüberblick weiter unten in diesem Dokument zeigt einige der jüngsten Trends auf dem WAAP-Markt auf.
Magic Quadrant
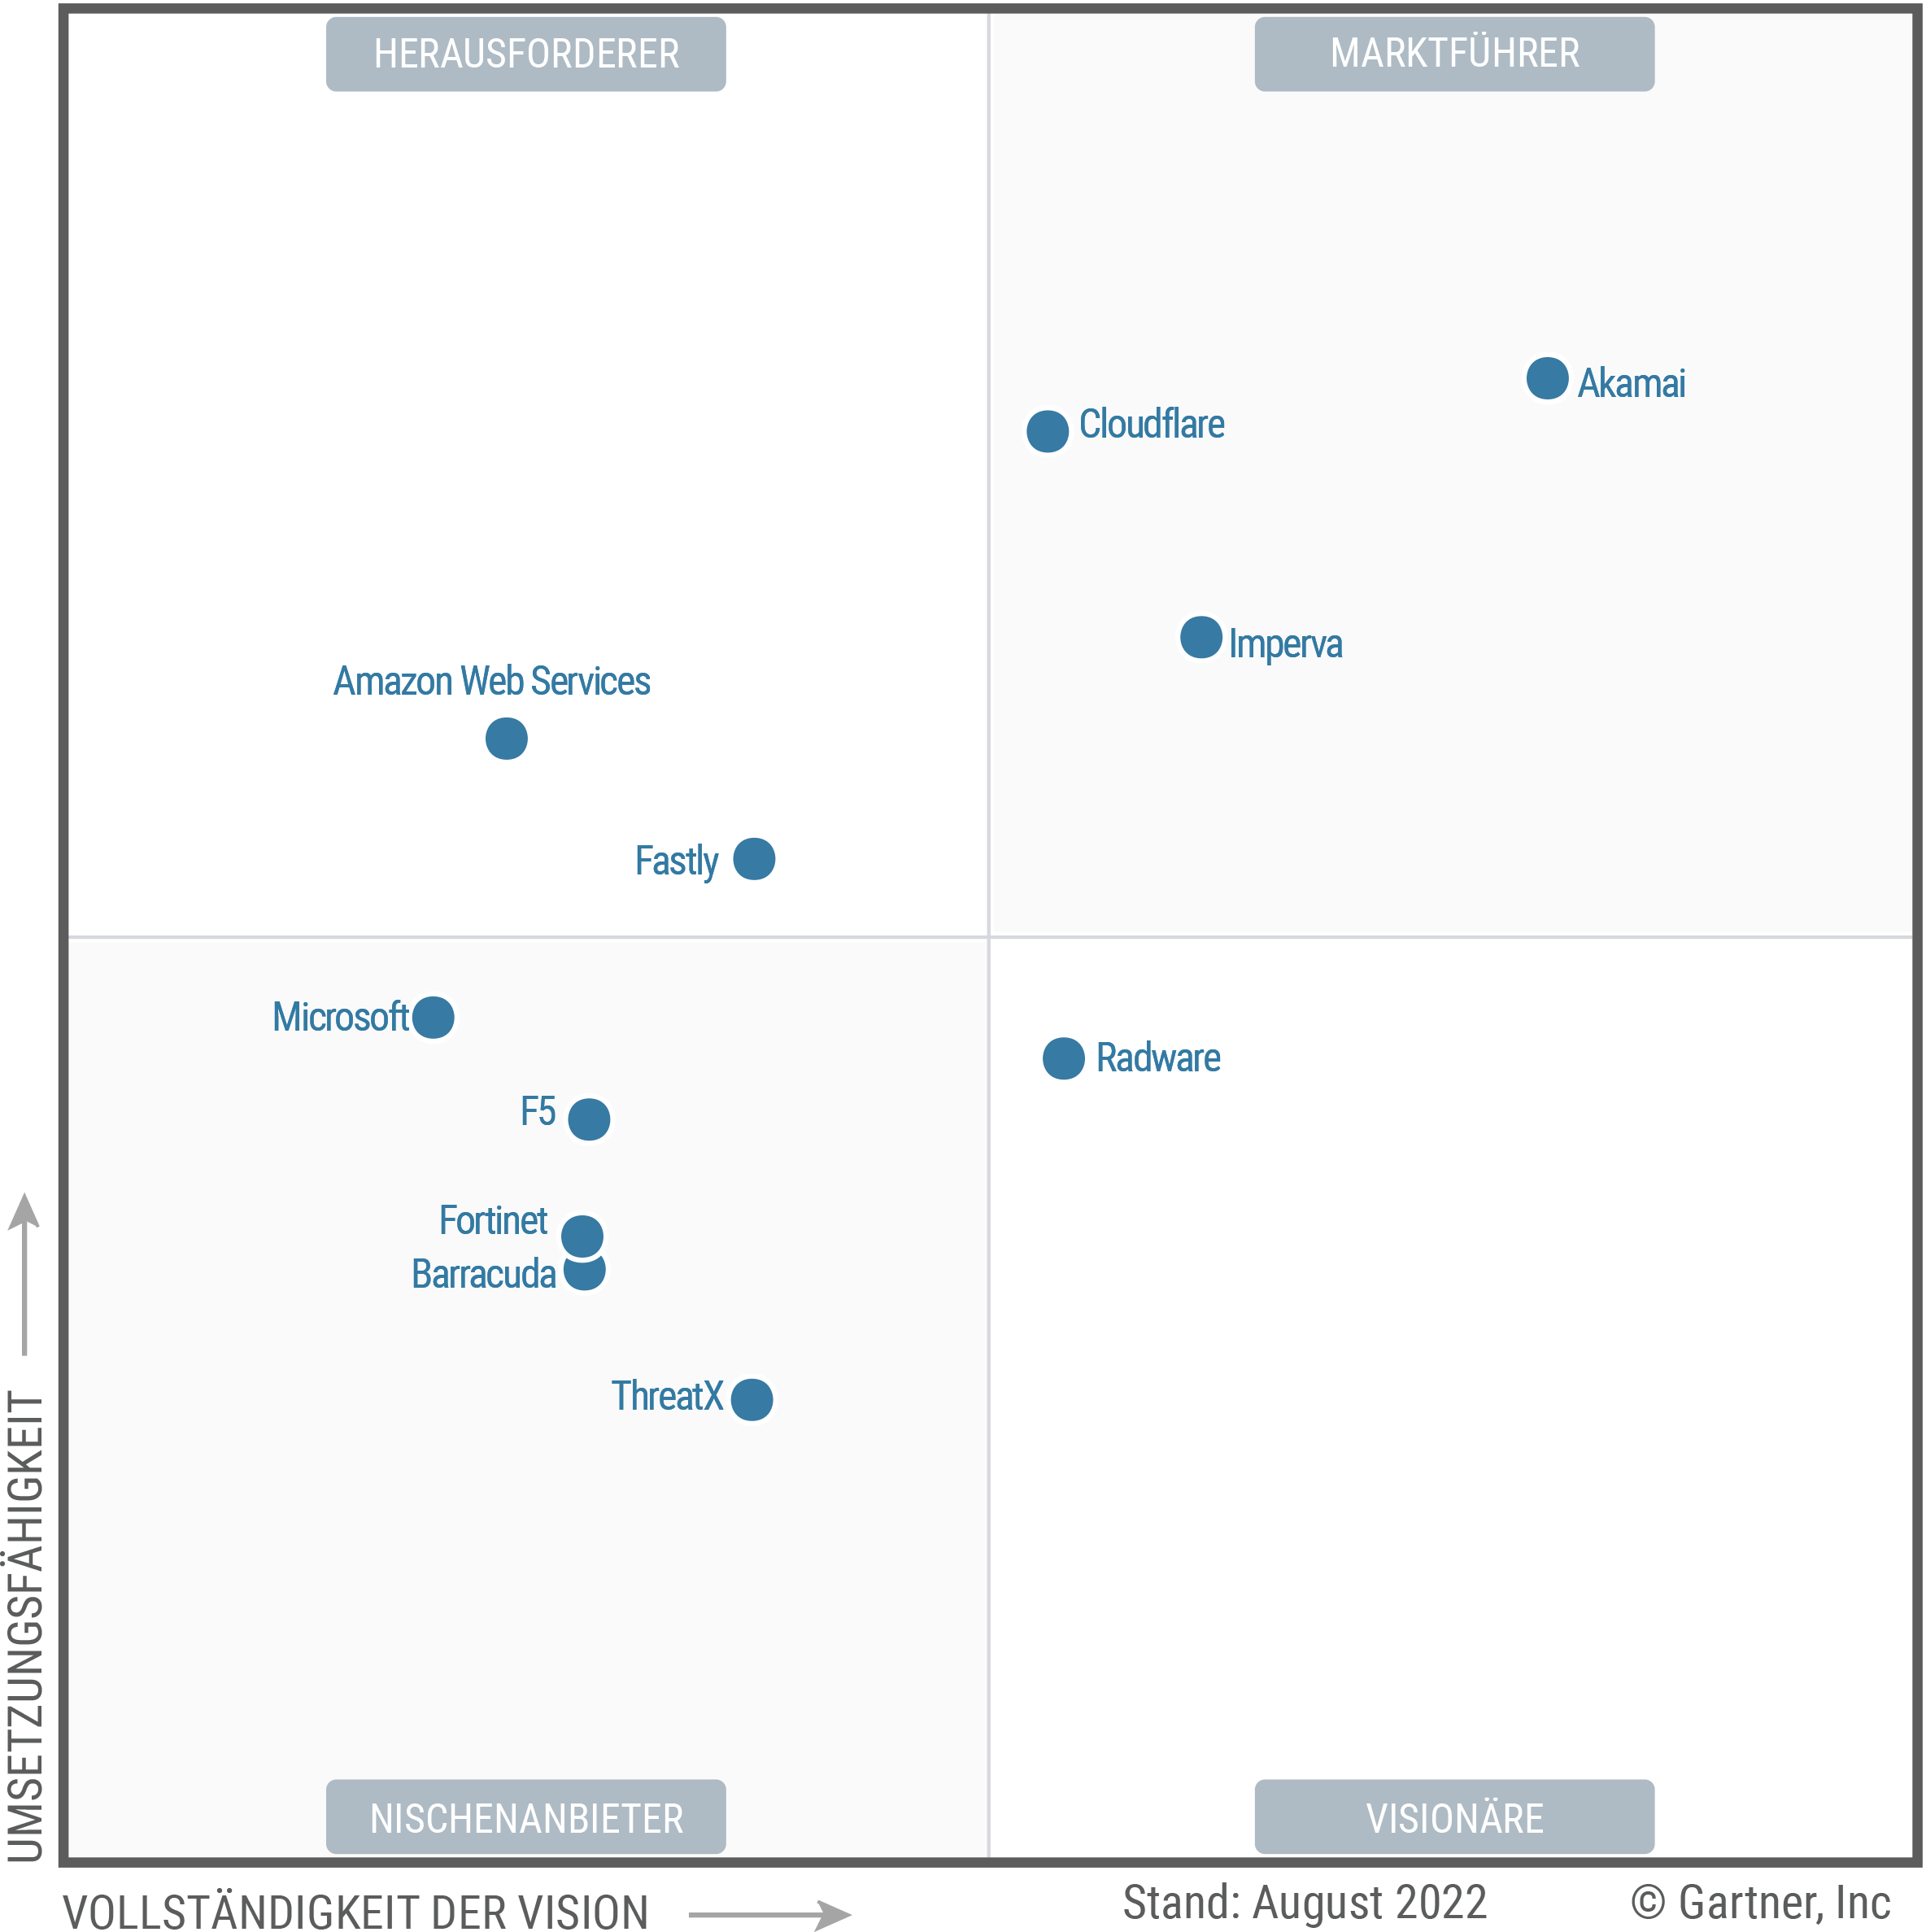
Stärken und Schwächen von Anbietern
Akamai
Akamai ist in diesem Magic Quadrant ein Marktführer. Das Unternehmen ist gut geeignet, um in die Auswahlliste der Cloud-WAAP-Dienste von Unternehmen aufgenommen zu werden, die geschäftskritische, webbasierte Anwendungen schützen wollen. Dies gilt insbesondere für Unternehmen, die über ein breites und vielfältiges Portfolio von Webanwendungen und APIs verfügen.
Akamai ist ein globaler Cloud- und Sicherheitsanbieter mit fast 10.000 Mitarbeitern. Der Hauptsitz des Unternehmens befindet sich in Cambridge, Massachusetts, USA. Zu den Hauptangeboten von Akamai gehören ein CDN sowie Anwendungs- und Anwendungssicherheitsdienste. Das Unternehmen hat sein Sicherheitsportfolio weiter ausgebaut, vor allem durch die Übernahme des Mikrosegmentierungsanbieters Guardicore im Oktober 2021.
Im November 2021 aktualisierte Akamai sein Angebot durch die Zusammenlegung von Web Application Protector (WAP), seinem vereinfachten Angebot für mittelständische Unternehmen, mit Kona Site Defender. Das neue Produkt, App & API Protector, enthält einige grundlegende Bot-Schutzmaßnahmen. Es sind mehrere Add-ons erhältlich, darunter ein Abonnement für erweitertes Sicherheitsmanagement.
Seit der Ausgabe 2021 dieses Magic Quadrant ist die bedeutendste Änderung bei Akamais WAAP die Neupaketierung der Funktionen. Akamai hat außerdem den Account Protector zum Schutz vor Kontendiebstahl, eine aktualisierte Version seiner Adaptive Security Engine (ASE) und Unterstützung für Terraform-Bereitstellungen veröffentlicht.
-
Vorteil der Plattform: Durch die Kombination und Integration eines breiten Spektrums an Funktionen für die Sicherheit von Webanwendungen und Webapplikationen ist die globale Plattform von Akamai für große Unternehmen interessant, die einen umfassenden Satz an Funktionen für alle ihre Webanwendungen bereitstellen möchten.
-
Erweiterte Funktionen: Akamai bietet mit seiner Client-Reputation-Funktion führende Threat-Intelligence-Funktionen und veröffentlicht neue Kontrollen oft vor dem Rest des Marktes. Dies zeigt sich in den API-Bedrohungsschutzfunktionen von Akamai, da das Unternehmen seine bestehenden Erkennungs- und Klassifizierungsfunktionen zu einem Zeitpunkt verbessert, zu dem viele andere Anbieter noch nicht einmal API-Erkennungsfunktionen veröffentlicht haben.
-
Feedback zum Support: Die Kunden von Akamai bewerten den Support weiterhin hoch, was für einen großen Plattformanbieter eine bemerkenswerte Leistung ist. Ein durchgängig guter Kundensupport schafft Vertrauen und fördert die Akzeptanz von Akamai, wenn potenzielle Kunden nach Referenzen von anderen Unternehmen fragen.
-
DDoS: Akamai erhält gute Noten für seine DDoS-Funktionsbewertung. Obwohl es relativ selten vorkommt, dass potenzielle Kunden den DDoS-Schutz als Unterscheidungsmerkmal betrachten, erfordern Spitzen in der DDoS-Aktivität, insbesondere gegen APIs, immer noch eine starke Anwendungs- und volumetrische Verteidigung, die Akamai bietet.
-
Preis: Gartner hört immer wieder von potenziellen Kunden, für die der hohe Gesamtpreis von Akamai ein Hauptgrund dafür ist, die Liste der Anbieter zu erweitern oder den Umfang der Akamai-Implementierungen zu reduzieren. Mittelständische Unternehmen bevorzugen oft eine kostengünstigere Alternative.
-
Verwirrung über den Wandel des Portfolios: Gartner hat von Kunden das Feedback erhalten, dass bei Akamai nicht immer klar ist, ob App & API Protector den Kona Site Defender ersetzt oder ergänzt. Einige sehen in der Umgestaltung des Abonnements eine Möglichkeit, sie dazu zu bringen, mehr zu bezahlen oder mehr Optionen zu abonnieren.
-
Falsch positive Ergebnisse: Akamai hat mit seiner verbesserten ASE in die Reduzierung von False Positives investiert, aber Kunden stellen weiterhin eine hohe Rate von False Positives fest, insbesondere bei Bot-Erkennungen.
-
Komplexität der Benutzeroberfläche: Akamai hat seinen Onboarding-Prozess vereinfacht, steht aber immer noch vor der Schwierigkeit, viele Funktionen und Module zu kombinieren – für eine Vielzahl von WAAP-Anwendungsfällen sollte die Bereitstellung einfacher sein. Die Benutzer haben die Verbesserung der Terraform-Unterstützung begrüßt, aber sie verwenden nach wie vor eher die Benutzeroberfläche und berichten, dass die ASE von Akamai und das traditionelle Richtlinienmanagement besser integriert sein können.
Amazon Web Services
Amazon Web Services (AWS) ist ein Herausforderer in diesem Magic Quadrant. AWS WAAP eignet sich für Kunden, die native Kontrollen, einen Plattformansatz und eine Anbieterkonsolidierung wünschen. Hochwertige professionelle Dienstleistungen für Entwickler und die Integration mit DevOps-Tools machen es zu einem beliebten Kandidaten für Anwendungsteams.
AWS ist ein Tochterunternehmen von Amazon als Cloud-Dienstleister (CSP). Der Hauptsitz des Unternehmens befindet sich in Seattle, Washington, USA. Es bietet mehrere Produkte für Anwendungs- und API-Sicherheit an, darunter eine Netzwerkfirewall (AWS Network Firewall), verwaltete DDoS- und WAF-Lösungen (AWS Shield Advanced). AWS WAF ist hauptsächlich als Zusatz zum Application Load Balancer (ALB) oder über Amazon CloudFront (AWS CDN) verfügbar.
Seit der Ausgabe 2021 dieses Magic Quadrant hat AWS sein WAAP-Angebot um neue Funktionen erweitert und seine CDN- und WAAP-Infrastruktur im Asien-Pazifikraum ausgebaut. Zu den Funktionsaktualisierungen im Zusammenhang mit WAAP gehören Verbesserungen bei der DDoS-Abwehr auf der Anwendungsebene und bei der Bot-Abwehr sowie die Hinzufügung von Versionierungs- und Roll-Back-Funktionen für verwaltete Regeln.
-
Infrastruktur: AWS konzentriert sich darauf, die globale Verfügbarkeit seiner Infrastruktur zu erhöhen. Die WAF von AWS wird auf allen CloudFront-POPs bereitgestellt. Es ist in 25 AWS-Regionen (allgemeine Verfügbarkeit) und mehr als 310 CloudFront-Edge-Knoten mit über 310 POPs verfügbar. Im Jahr 2021 fügte AWS über 80 POPs hinzu, darunter im Asien-Pazifikraum.
-
DDoS-Abwehr: AWS bietet mit AWS Shield und dem AWS WAF-Service ein umfassendes Angebot zur DDoS-Abwehr. AWS bietet Entschärfung für sehr hohe Datenverkehrsaufkommen, einschließlich Angriffen von Bots. AWS Shield schützt vor volumetrischen und anwendungsbasierten DDoS-Angriffen der Ebenen 3, 4 und 7. AWS Shield DDoS-Schutz ist in den Varianten Standard und Advanced erhältlich. Der Schutz von Shield Standard ist für alle AWS-Kunden ohne zusätzliche Kosten enthalten.
-
Preisgestaltung AWS verwendet ein transparentes, verbrauchsabhängiges Preismodell, das einfach zu verstehen und zu verwalten ist; es wird auf seiner Website klar veröffentlicht. AWS bietet optionale Sicherheitsfunktionen wie Bot-Kontrolle, CAPTCHA und Schutz vor Kontoübernahmen als kostenpflichtige Add-ons zum WAF-Basisdienst an. Es bietet auch eine kostenlose Stufe für die Bot-Kontrolle und die Verhinderung von Kontoübernahmen mit einer Nutzungsobergrenze. Shield Standard wird auch allen AWS-Kunden als grundlegender DDoS-Abwehrdienst angeboten.
-
Verwalteter Regelsatz: AWS Managed Rules (AMR) ist eine starke WAAP-Funktion. Neue Funktionserweiterungen wie der Schutz vor Kontendiebstahl und die WAF-CAPTCHA-Konfiguration auf der Grundlage von Raten, Attributen und Labels von AMR verbessern die Verwaltung und Bereitstellung des Produkts. Ein JavaScript/Mobile SDK ermöglicht die AMR-Funktion zum Schutz der Anmeldeseite der Anwendung vor Credential-Stuffing-Angriffen und anderen anomalen Anmeldeaktivitäten.
-
API-Sicherheit: AWS hinkt in Bezug auf den Schutz vor API-Bedrohungen im Vergleich zu vielen WAAP-Anbietern hinterher. Es bietet nur direkte Unterstützung für JSON-Payloads und unterstützt GraphQL durch die AWS AppSync-Integration. Es fehlen auch Funktionen für maschinelles Lernen (ML) zum Schutz vor API-Bedrohungen und ML-basierte automatische Erkennung zur Kategorisierung von API-Endpunkten.
-
Unzureichende Anpassungsmöglichkeiten: Einige AWS-Kunden empfinden die fehlende Möglichkeit zur Anpassung der WAF-Regeln als Nachteil. Sie bedauern auch den relativen Mangel an detaillierten Protokollierungs- und Überwachungswarnungen auf dem Dashboard.
-
Aufholstrategie: Dem WAAP von AWS fehlt es an Innovation. Um Funktionslücken zu schließen, fügt AWS weiterhin regelmäßig Funktionen hinzu, die bereits von führenden Wettbewerbern angeboten werden. Infolgedessen entscheiden sich Kunden, für die die beste Bot-Abwehr und der Schutz vor API-Bedrohungen wichtige Kriterien sind, häufig für andere Anbieter.
-
Einzelner Cloud-Anwendungsfall: AWS WAAP ist ein geeigneter Kandidat für Anwendungsteams, die nach nativen Kontrollen suchen, aber es mangelt an Transparenz für Netzwerksicherheitsteams und Unternehmen mit hybriden und Multi-Cloud-Umgebungen, verglichen mit den Angeboten vieler anderer WAAP-Anbieter.
Barracuda
Barracuda ist in diesem Magic Quadrant ein Nischenanbieter. Der Hauptsitz des Unternehmens befindet sich in Campbell, Kalifornien, USA. Es bietet gute Leistungen für bestehende Barracuda-Kunden und relativ kleine Unternehmen, steht aber in starkem Wettbewerb um größere reine Cloud-WAAP-Geschäfte für Unternehmen.
Barracuda Cloud Application Protection umfasst Produkte und Dienstleistungen für die Sicherheit von Webanwendungen. Die wichtigsten sind Barracudas Cloud WAAP (Barracuda WAF-as-a-Service) und WAAP-Appliances (Barracuda Web Application Firewall). Der Anbieter bietet auch Bot-Management (Barracuda Advanced Bot Protection), DDoS und Threat Intelligence Services. In den letzten Monaten hat Barracuda eine erste Version der automatischen Erkennung von APIs und Unterstützung für GraphQL hinzugefügt.
Im April 2022 gab der Investmentkonzern KKR seine Absicht bekannt, Barracuda zu übernehmen. Barracuda hat in der Vergangenheit mehrfach den Besitzer gewechselt, ohne dass sich dies negativ auf das WAAP-Produktportfolio oder die Roadmap ausgewirkt hätte.
-
Modulares UI: Der modulare Sicherheitsansatz von Barracuda ermöglicht es Unternehmen, ihre WAAP-Implementierung voranzutreiben, indem sie neue Kontrollkategorien hinzufügen, wenn sie Fortschritte machen.
-
Zugängliche Steuerungsverfeinerungen: Komfortable Risikobewertungs- und Empfehlungssysteme erleichtern die Nachbesserung von Kontrollen nach einer ersten Einführung.
-
Schutz vor API-Bedrohungen: Barracuda verbessert weiterhin seine API-Erkennung und -Kontrolle. Es wurden neue Funktionen eingeführt, wie z. B. ein „Zuverlässigkeitsniveau” bei der Erkennung von APIs und eine spezielle Konfiguration für graphQL. Gartner hat jedoch nur begrenztes Feedback zu diesen neuen Funktionen.
-
Sicherheit für Datei-Uploads: Barracudas WAAP bietet eine gute Kombination aus Malware-Inspektion und Formularschutz für Anwendungen, die sichere Dateiuploads erfordern (zum Beispiel Anwendungen, in denen Lebensläufe von Bewerbern hochgeladen werden).
-
Sichtbarkeit in der Auswahlliste: Barracudas Cloud WAAP kämpft um Sichtbarkeit über Barracudas bestehende Kunden in Nordamerika hinaus. Wenn Kunden Barracuda bewerten, erhält Gartner in der Regel die Rückmeldung, dass das Produkt gut genug ist, aber nicht hervorsticht.
-
Bot-Abwehr: Barracuda, das 2019 einen in der Bot-Abwehr spezialisierten Anbieter übernommen hat, entwickelt fortschrittliche Bot-Management-Funktionen nicht so schnell wie seine führenden Wettbewerber auf dem WAAP-Markt. Die Abstimmung der Bot-Abwehr ist in erster Linie eine Back-End-Aktivität, die für die Endnutzer nicht transparent ist. Die Antwortoptionen sind weniger flexibel als die der führenden Mitbewerber, und bis vor kurzem fehlten spezielle erweiterte Funktionen zum Schutz von Anmeldedaten.
-
Reaktion auf Vorfälle: Barracudas Echtzeit-Reaktion auf Vorfälle hängt zu sehr von externen Integrationen ab. Native Ereignisansichten sind einfach und es fehlen einige Berichte, die Security Operations Center (SOCs) für die externe Kommunikation über ihre Aktivitäten nutzen.
-
Qualität des Supports: Das Feedback der Barracuda-Kunden zum Support ist sehr unterschiedlich. Viele äußern sich besorgt über die Zeit, die nötig ist, um eine präzise Antwort zu erhalten, wenn eine Frage mehr als eine Grundkonfiguration betrifft.
Cloudflare
Cloudflare ist ein Marktführer in diesem Magic Quadrant. Das Unternehmen mit Sitz in San Francisco, Kalifornien, USA, hat sich in den von Gartner erstellten Cloud-WAAP-Shortlists schnell einen Namen gemacht und eine Reihe von Sicherheitsfunktionen entwickelt, um mit anderen Marktführern zu konkurrieren.
Cloudflare beschäftigt mehr als 3.000 Mitarbeiter, die das Portfolio an cloudbasierten Anwendungs- und Sicherheitsdiensten aufbauen. Das Portfolio für Anwendungssicherheit umfasst ein Cloud-WAAP-Angebot (Cloudflare WAF) sowie DDoS- und clientseitigen Schutz (Cloudflare Page Shield).
In den letzten Monaten hat sich die Cloudflare über den Schutz und die Bereitstellung von Anwendungen hinaus weiter entwickelt. Zu den neuesten WAAP-Funktionen gehören API-Erkennung, Schema-Ingestion und halbautomatische Durchsatz begrenzung. Der Anbieter hat auch sein Modul zur Bot-Abwehr verbessert.
-
Bedrohungsdaten: Die große Basis von kleinen und mittelständische Unternehmen (KMU) und Privatkunden von Cloudflare hilft dem Unternehmen, seine globalen Bedrohungsdaten zu nutzen, um neue Angriffe schneller zu erkennen. Der Anbieter kombiniert seine eigenen Analysen mit Feeds von Drittanbietern und hat kürzlich Area1 Security übernommen, was seine Quellen weiter diversifiziert.
-
Ausweitung der Präsenz im Asien-Pazifik-Raum: Die Infrastruktur von Cloudflare im Asien-Pazifik-Raum ist bereits eine der am weitesten entwickelten auf dem WAAP-Markt. Der Anbieter investiert weiterhin in diese Region, was sich beispielsweise in der kürzlich erfolgten Aufstockung seiner Mitarbeiterzahl zeigt.
-
Allgegenwärtige Präsenz: Cloudflare verfügt über ein starkes Ökosystem aus Channel- und technischen Partnerschaften. Diese machen Cloudflare zu einer sehr häufigen Wahl für Unternehmen, die noch in den Kinderschuhen stecken. Sie bedeuten auch, dass die Technologie des Anbieters für Anwendungsplattformen von Bedeutung ist.
-
Vorteil der Plattform: Durch die Bereitstellung von Security Service Edge (SSE)-Funktionen hat Cloudflare die Wahrscheinlichkeit erhöht, dass der Anbieter für Unternehmensplattformen und Konsolidierungsprojekte ausgewählt wird. Dies hat seine Attraktivität für Großunternehmen erheblich gesteigert.
-
Fehlender hybrider Einsatz: Cloudflare ist ein reiner Cloud-Anbieter für WAAP. Dem Angebot fehlt die Möglichkeit, als Agent, Kubernetes-Sidecar oder als containerisierte WAAP zu laufen. Das Fehlen dieser hybriden Bereitstellungsoptionen könnte Unternehmen abschrecken, die eine API-Architektur einsetzen und nach einer Möglichkeit suchen, den Ost-West-Traffic zu überwachen.
-
Support: Obwohl es einige Verbesserungen beim Presales-Support von Cloudflare gab, erwarten die größeren Unternehmenskunden von Cloudflare weiterhin einen konsistenteren und besseren Postsale-Support. Gartner beobachtet Diskrepanzen in der Qualität des Telefonsupports und gelegentliche Versäumnisse bei der konsequenten Bearbeitung von Anfragen.
-
Forensische Analyse: Große Unternehmen mit eigenen SOCs beschweren sich nach wie vor über die rudimentären Berichtsfunktionen von Cloudflare und die unzureichenden eingebetteten Funktionen für die Aufschlüsselung von Vorfällen, auch wenn sich diese in letzter Zeit verbessert haben.
-
Benutzeroberfläche: Bei Gartner gehen immer wieder Kommentare von Anwendern ein, wonach die Verwaltungsoberfläche von Cloudflare unübersichtlich und verwirrend sein kann. Obwohl ihnen die eingebetteten Dashboards gefallen, wünschen sie sich einfachere Möglichkeiten zur Durchführung benutzerdefinierter Sicherheitskonfigurationen über die Benutzeroberfläche. Cloudflare hat jedoch kürzlich seine WAAP-Benutzeroberfläche auf Grundlage von Kundenrückmeldungen aktualisiert.
F5
F5 ist in diesem Magic Quadrant ein Nischenanbieter. F5 mit Hauptsitz in Seattle, Washington, USA, ist ein großer Anbieter, der seine Wurzeln im Markt für Application Delivery Controller hat und heute ein Portfolio von Application Delivery- und Sicherheitsprodukten anbietet. Das Unternehmen beschäftigt mehr als 6.500 Mitarbeiter, darunter ein großes Team für die Sicherheit von Webanwendungen. Das WAAP-Portfolio von F5 umfasst mehrere Lösungen. Das wichtigste Cloud-basierte WAAP-Angebot ist Distributed Cloud WAAP, das durch die Kombination der Akquisitionen BIG-IP Advanced WAF, Volterra und Shape Security entstanden ist. Darüber hinaus bietet das Unternehmen Managed Services (Silverline Web Application Firewall), Silverline DDoS Protection, Silverline Shape Defense und einen neuen Cloud-verwalteten Distributed Cloud Account Protection-Service zur Betrugsprävention. F5 bietet auch eine Appliance-basierte WAF (BIG-IP Advanced WAF) und ein leichtgewichtiges Modul für NGINX namens App Protect.
F5 hat im Februar 2022 sein Distributed Cloud WAAP-Produkt auf den Markt gebracht, das die WAAP-Technologien von Shape, Volterra und F5 in einer einzigen cloudbasierten WAAP-Plattform vereint. Dies ist ein wichtiger Meilenstein im strategischen Übergang von F5 zu einer Cloud-nativen Plattform. F5 hat außerdem Threat Stack übernommen, um seine Fähigkeit zur Bereitstellung von Cloud-Sicherheit und Compliance für Infrastruktur und Anwendungen zu verbessern.
-
Einfaches Berichtswesen: Die Verwaltungskonsole von Distributed Cloud WAAP enthält bereits nützliche Berichtsfunktionen. Dazu gehört die Möglichkeit, den Zustand von Microservices über eine Service-Mesh-Ansicht und Transaktionen von APIs über einen Service-Graphen und API-Endpunkt-Berichte anzuzeigen.
-
Flexibilität des Preismodells: F5 bietet eine kostenlose Stufe an, die es Unternehmen ermöglicht, mit dem Lastausgleich und sehr einfachen WAF-Richtlinien für seine Distributed Cloud WAAP zu beginnen, die sich an kleine und mittelständische Unternehmen richtet.
-
Investitionen in Managed Services und Support-Teams: F5 investiert stark in seine Supportkapazitäten und beschäftigt eine große Anzahl von Mitarbeitern sowohl in den Managed Service- als auch in den Support-Teams. Das Kundenfeedback zu Distributed Cloud WAAP ist begrenzt, da dieses Angebot erst kürzlich veröffentlicht wurde, aber F5 hat einen guten Ruf für seinen Support.
-
Produktstrategie: Die Konsolidierung in eine verteilte Cloud-Plattform, die durch viele Module unterstützt wird, zeigt eine gute Vision von F5 als Reaktion auf den Markttrend zur Konsolidierung von WAAP-Funktionen.
-
Distributives WAAP ist neu und ausgereift: Erste Rückmeldungen von Kunden deuten darauf hin, dass das neue Distributed Cloud WAAP von F5 noch in der Entwicklung ist und zum Zeitpunkt der Erstellung dieses Artikels noch nicht die gleichen Funktionen wie Silverline aufweist. F5 hat jedoch Fortschritte beim Erreichen der Funktionsparität mit der Version von Distributed Cloud WAAP vom Juni 2022 angekündigt.
-
Uneinheitlichkeit des WAAP-Portfolios: F5 investiert weiterhin in separate WAAP-Produkte, was zu Unterschieden bei den Funktionen führt. So wird beispielsweise die Funktion iRules nicht in das Distributed Cloud WAAP-Angebot übernommen (sie wird durch Service Policies ersetzt). Unternehmen, die mehrere F5 WAAP-Produkte für hybride WAAP-Szenarien einsetzen, müssen die betriebliche Komplexität der Verwaltung verschiedener WAAP-Richtlinien bewerten.
-
Komplexität der Konfiguration: Innerhalb von Distributed Cloud WAAP ist jeder Ursprungspool und jede WAAP-Instanz an eine Load-Balancer-Konfiguration gebunden und erfordert zusätzlich zu den WAAP-Richtlinien eine Load-Balancer-Konfiguration.
-
Umsetzung der Roadmap: Der Wandel vom Anbieter von On-Premises-WAF-Appliances zum Cloud-WAAP-Anbieter erweist sich für F5 als Herausforderung. Distributed Cloud WAAP befindet sich noch in der Entwicklung, und die Benutzeroberfläche gibt Konfigurationsabläufe wieder, die manchmal den Formfaktor einer Appliance imitieren. F5 ist bei wichtigen Funktionen wie Bot-Abwehr, Anwendungssicherheit und API-Bedrohungsschutz langsamer vorangekommen als seine führenden Konkurrenten, da sich das Unternehmen auf den Umbau von Funktionen für seine neue Plattform konzentriert hat.
Fastly
Fastly ist ein Herausforderer in diesem Magic Quadrant. Fastly hat seinen Hauptsitz in San Francisco, Kalifornien, USA, und ist ein CDN- und DDoS-Anbieter, der durch die Integration der Akquisition von Signal Sciences eine cloudbasierte WAAP anbietet. Die Fastly Next-Gen WAF-Lösung, kann als Runtime-Agent, auf einem NGINX-Proxy und als Waap-Service eingesetzt werden. Die Grundlage der Fastly-Technologie legt einen minimalen Fokus auf traditionelle Signaturen. Sie stützt sich auf die proprietäre SmartParse-Engine, die eine eigene Mischung von Regeln verwendet, um Anfragen zu analysieren: Herstellerregeln, vorgefertigte Regeln mit einigen Anpassungen und benutzerdefinierte Regeln („Power Rules”).
Seit der Ausgabe 2021 dieses Magic Quadrant hat Fastly Edge Rate Limiting und einen Managed Service namens Response Security Service (RSS) eingeführt. Außerdem wurde die Unterstützung für GraphQL-Inspektion und HTTP/3 hinzugefügt.
-
Flexibilität des Bereitstellungsmodells: Das Bereitstellungsmodell von Fastly ermöglicht es den Kunden, ihre WAAP in verschiedenen Umgebungen einzusetzen, beispielsweise in der Fastly Edge Cloud. Sie können es auch auf verschiedene Weise einsetzen, z. B. innerhalb einer herkömmlichen Anwendung, als Reverse-Proxy oder integriert in Container und Platform-as-a-Service-Umgebungen (PaaS).
-
Erfahrung im Vertrieb und Support: Die Kunden geben Fastly gute Noten für die niedriger als erwarteten Falsch-Positiv-Raten nach dem Tuning. Die Kunden bewerten Fastly in Bezug auf Vertrieb und Support insgesamt sehr positiv und loben sowohl die Pünktlichkeit der Antworten als auch die Qualität des Support-Teams.
-
Native DevOps-Unterstützung: Fastly unterstützt die native Integration mit Containern. Es bietet auch Unterstützung für Terraform sowie eine Vielzahl anderer DevOps-Tools für die Integration, wie z. B. Ansible. Außerdem gibt es eine Integration mit Slack für die Alarmierung. Kunden loben die Fähigkeiten von Fastly, wobei die Integration für DevOps-Teams der Grund dafür ist, dass viele Fastly anderen WAAP-Anbietern vorziehen.
-
Einfaches Onboarding: Fastly-Kunden nennen häufig die einfache Inbetriebnahme im Blocking-Modus als eine Stärke des Fastly-Produkts, insbesondere wenn sie von einer älteren WAF migrieren, die eine große Anzahl von Tuning-Richtlinien erforderte.
-
Langsamkeit bei der Umsetzung der Roadmap: Fastly führt neue Funktionen langsamer ein als viele andere Anbieter in diesem Markt. Dies führt zu einer wachsenden Kluft zwischen Fastly und seinen Wettbewerbern in Bereichen wie API und Anwendungssicherheitsfunktionen.
-
Internationale Präsenz: Obwohl Fastly in den Ausbau seines Vertriebspersonals außerhalb Nordamerikas investiert hat, erzielt das Unternehmen immer noch den größten Teil seines Umsatzes mit US-Kunden. Kunden außerhalb Nordamerikas, die Fastly's Edge nutzen möchten, sollten sich vergewissern, wie es in ihrem Land unterstützt wird.
-
Bot-Management-Funktionen: Fastly hinkt seinen Hauptkonkurrenten in Bezug auf die Fähigkeiten zur Bot-Abwehr hinterher, und das Feedback der Kunden zeigt, dass das Bot-Reporting schwach ist. Fastly verfügt nicht über eine kuratierte Datenbank mit Anmeldeinformationen und bietet nach wie vor nur grundlegende Blockierungstechniken, wie z. B. die Blockierung auf Basis der Geschwindigkeit.
-
Natives Berichtswesen: Fastly-Kunden beklagen sich häufig darüber, dass für umfangreichere und flexiblere Berichtsfunktionen die Integration mit einem Drittanbieter erforderlich ist.
Fortinet
Fortinet ist in diesem Magic Quadrant ein Nischenanbieter. Fortinet bietet einen WAAP-Dienst namens FortiWeb Cloud an. Das Unternehmen bietet auch eine WAAP-Appliance-Produktlinie namens FortiWeb an, die vor allem von bestehenden Netzwerk-Firewall-Kunden in die engere Wahl gezogen wird, die sich auf einen einzigen Anbieter konzentrieren möchten.
Fortinet mit Hauptsitz in Sunnyvale, Kalifornien, USA, ist ein etablierter Anbieter von Infrastruktur und Sicherheit mit über 10.000 Mitarbeitern. Die Hauptproduktlinie des Unternehmens sind nach wie vor die FortiGate-Firewall-Appliances, aber das Unternehmen hat ein umfangreiches Portfolio an Sicherheitsprodukten entwickelt und expandiert langsam in den Bereich der Cloud-Services.
Während des Bewertungszeitraums für diesen Magic Quadrant erwarb Fortinet Sken.ai, einen Anbieter von DevSecOps-Anwendungssicherheit, was die Fähigkeit von Fortinets WAAP zur Integration mit dynamischen DevSecOps-Teams oder Pipelines und Prozessen verbessern dürfte. Zu den Funktionsaktualisierungen des WAAP-Dienstes von Fortinet gehören ein neuer Bedrohungsanalysedienst, ML-Updates zur Erkennung von Anomalien sowie ML-basierte API-Erkennung und -Schutz.
-
Dynamik des Marktes: Die Präsenz von FortiWeb Cloud wächst schneller als der Durchschnitt der Angebote in diesem Markt, wenn auch von einer kleinen Basis aus. Fortinet ist in der Lage, von seinem großen globalen Kundenstamm zu profitieren, indem es sein Cloud-WAAP-Angebot zu bestehenden Implementierungen von Fortinet-Lösungen hinzufügt.
-
Geografische Präsenz: Fortinet hat eine etablierte globale Präsenz und einen großen Vertriebskanal. Die starke direkte Präsenz im EMEA-Raum und die große Anzahl lokaler Supportzentren helfen bei den ersten Interaktionen vor und nach dem Verkauf.
-
Investitionen in Techniken des maschinellen Lernens: Fortinet hat seine ML-Techniken in den letzten Jahren weiterentwickelt. Es bietet übersichtliche ML-Dashboards mit detaillierten Erklärungen zum Einsatz von ML.
-
Bedrohungsdaten: Die Risikobewertungsansicht von FortiWeb enthält eine Trendansicht, in der Organisationen ihre Bedrohungsstufe mit der durchschnittlichen Bedrohungsstufe innerhalb der Kundenbasis von Fortinet vergleichen können.
-
Hybrider Einsatz: Fortinets Cloud WAAP kann nicht über FortiManager, Fortinets zentrale Verwaltungsplattform, verwaltet werden. Fortinet-Kunden mit hybriden Bereitstellungen (Appliances und Cloud WAAP) müssen ihre Appliances mit FortiManager und FortiWeb Cloud über ein Portal verwalten. Dies schränkt den vermeintlichen Vorteil von Fortinet bei der zentralen Verwaltung von hybriden WAAP-Implementierungen ein.
-
Architektonische Grenzen: Im Wettbewerb mit CDN-basierten WAAP-Anbietern sind die architektonischen Einschränkungen von Fortinet, wie z. B. das Fehlen eines Tunnelmodus, die fehlende Unterstützung von Remote-Hardware-Sicherheitsmodulen (HSM) und die Unfähigkeit, benutzerdefinierten Code am Rand auszuführen, weniger attraktiv.
-
Bot-Abwehr: Trotz der jüngsten Verbesserungen sind die Bot-Abwehr-Funktionen von FortiWeb Cloud noch nicht mit denen vieler Mitbewerber vergleichbar. Dies gilt insbesondere für erweiterte Reaktionsmöglichkeiten und die Verwaltung autorisierter Bots. Potenzielle Kunden sollten das Feedback ihrer Kollegen zu dieser Funktion einholen, da die meisten Verbesserungen erst kürzlich vorgenommen wurden.
-
Kundenerlebnis: Kunden äußern sich oft unzufrieden mit den grundlegenden Protokollierungsfunktionen von FortiWeb Cloud. Obwohl die Anzahl der FortiWeb Cloud POPs gestiegen ist, fragen Kunden weiterhin nach mehr POPs für FortiWeb Cloud, insbesondere außerhalb Amerikas.
Imperva
Imperva ist in diesem Magic Quadrant ein Marktführer. Der Hauptsitz des Unternehmens befindet sich in San Mateo, Kalifornien, USA.
Imperva kann auf eine lange Geschichte im Bereich der Anwendungssicherheit zurückblicken und ist dafür bekannt, fortschrittliche Funktionen in einem Cloud-WAAP-Formfaktor verfügbar zu machen. Imperva ist ein in Privatbesitz befindlicher Anbieter von Anwendungs- und Datensicherheitslösungen, der Teil von Thoma Bravos Portfolio von Beteiligungen an Sicherheitsanbietern ist.
Imperva Cloud WAF ist das Cloud-WAAP-Serviceangebot des Anbieters. Es ist Teil des „Imperva Anywhere”-Portfolios, das auch ein WAAP-Gateway (das Imperva Web Application Firewall Gateway), Datenbanksicherheit (Imperva Data Security) und andere Sicherheitsdienste, einschließlich DNS-Sicherheit und Runtime Application Self-Protection (RASP), umfasst.
Im vergangenen Jahr wurden unter anderem die CDN- und Caching-Funktionen von Imperva verbessert, externe HSMs unterstützt und zahlreiche Verbesserungen am erweiterten Bot-Schutzdienst vorgenommen, darunter eine neue Tarpit-Aktion.
-
Produktreife: Langjährige Imperva-Kunden schätzen die Stabilität und die schrittweise Verbesserung der Benutzeroberfläche sowie die zusätzlichen Sicherheitskontrollen. Sie vertrauen auf die Ergebnisse der Threat Intelligence Feeds und sind der Meinung, dass das Produkt insgesamt einen guten Schutz bietet.
-
Ereignisanalysen: Imperva setzt auf mehrere ML-Ansätze zur Bot-Abwehr und zur Ereignisaggregation, die eine Vereinfachung des Verwaltungs- und Reaktionsprozesses auf Vorfälle versprechen.
-
Erkennung von Kontendiebstahl: Das Imperva Account Takeover (ATO)-Modul enthält mehrere interessante Funktionen, beispielsweise die Erkennung von Credential-Stuffing, aber auch die Erkennung bösartiger Absichten bei erfolgreichen Anmeldungen.
-
Portfolio zur Anwendungssicherheit: Die „Imperva Anywhere”-Strategie kommt bei Sicherheitsteams gut an, die bereit sind, WAAP-Durchsetzungspunkte in verschiedenen Formfaktoren zentral zu verwalten und angrenzende Anwendungssicherheitsansätze wie RASP und Datenbanksicherheit zu berücksichtigen.
-
Abwanderung von Führungskräften: In den letzten Jahren hat sich die Führung von Imperva stark verändert, vor allem in den Verkaufs- und Vertriebskanalteams. Obwohl die Produktstrategie konsistent bleibt, hat Gartner in den letzten 12 Monaten einige negative Auswirkungen auf die Umsetzung der Roadmap und die allgemeine Marktpräsenz von Imperva beobachtet.
-
DevOps-Bereitstellung: Das Cloud-WAAP-Angebot von Imperva kann als Sidecar-Proxy auf Envoy bereitgestellt werden, ist aber nicht als containerisiertes WAAP-Angebot verfügbar. Imperva hinkt bei der Unterstützung dieses Anwendungsfalls hinter anderen Anbietern her.
-
Globale Infrastruktur: Imperva hat es oft schwer gegen seine CDN-Konkurrenten, weil die verteilte Infrastruktur und die Präsenz direkt verglichen werden. Die Präsenz von Imperva im Asien-Pazifikraum bleibt weiterhin hinter der seiner direkten Konkurrenten zurück. Der Cloud-Dienst hat keine lokalen POPs in China und nur zwei in Indien.
-
Kundenerlebnis: Die Kunden von Imperva würden es begrüßen, wenn das Unternehmen bei der Unterstützung von Funktionen, die als „Fallobst” gelten, schneller reagieren würde. Sie erwähnen die späte Unterstützung von TLS 1.3 und das Fehlen von Single Sign-On (SSO) für Backend-Anwendungen und erwarten ein besseres Zertifikatsmanagement.
Microsoft
Microsoft ist in diesem Magic Quadrant ein Nischenanbieter. Die Azure Web Application Firewall (WAF) ist im Vergleich zu den meisten konkurrierenden Angeboten nach wie vor einfach, aber der Wunsch, sich auf weniger Anbieter zu konzentrieren, ist nach wie vor ein Hauptgrund, warum sich Unternehmen für diese Lösung entscheiden.
Microsoft ist ein großer IT- und Digital Workplace-Anbieter mit Sitz in Redmond, Washington, USA, und verfügt über ein umfangreiches Produktportfolio. Das Infrastructure-as-a-Service (IaaS)- und das PaaS-Angebot von Microsoft Azure umfasst eine WAF (Azure WAF), die auf seinem CDN (Azure Front Door) aufbaut und auch mit seiner Lösung zur Anwendungsbereitstellung (Azure WAF auf Azure Application Gateway) verfügbar ist. Microsoft bietet auch andere Sicherheitsprodukte an, insbesondere DDoS-Schutz, API-Sicherheit und ein Tool zur Verwaltung von Sicherheitsinformationen und Ereignissen (SIEM) (Microsoft Sentinel).
In den letzten 12 Monaten hat Microsoft mehrere Funktionen hinzugefügt. Dazu gehören eine neue proprietäre WAF-Engine, eine aktualisierte Bot-Klassifizierung und das auf Microsoft Threat Intelligence basierende Default Rule Set 2.0, das eine anomaliebasierte Bewertung und Unterstützung für JSON und XML über Azure Front Door bietet.
-
Infrastruktur: Microsoft erweitert seine globale Azure-Infrastruktur, um seine Präsenz in verschiedenen Regionen der Welt zu erhöhen. Microsoft Azure hat jetzt 179 POPs und über 60 Azure-Regionen. In den letzten 12 Monaten hat Microsoft 25 POPs hinzugefügt.
-
Breite des Sicherheitsportfolios: Microsoft hat ein riesiges Produktportfolio. Zusätzlich zu den Azure-Produkten bietet das Unternehmen mehrere Sicherheits-, Compliance- und Identitätsanwendungen, Artificial Intelligence und andere Produktlinien an. Viele seiner Produktlinien haben einen großen Marktanteil, was Microsoft zu einem begehrten Anbieter für Unternehmen macht, die ihre Technologieanbieter konsolidieren wollen.
-
Kunden-Feedback: Azure WAF-Kunden loben die Integration mit Azure Front Door CDN und anderen nativen Azure-Tools. Microsoft bietet auch eine WAF-Integration mit Microsoft Sentinel, die viele Kunden empfehlen.
-
Volumetrischer DDoS: Microsoft bietet volumetrischen DDoS-Schutz, um die Auswirkungen einer großen Anzahl von Angriffen abzuschwächen. Es verfügt über eine hochgradig verteilte Infrastruktur zum Schutz vor verteilten volumetrischen DDoS-Angriffen. Microsoft bietet auch ein Abonnement für sein DDoS-Schnellreaktionsteam an, das bei der Konfiguration oder forensischen Untersuchung hilft.
-
Bot-Abwehr: Azure WAF bietet nur grundlegende Bot-Abwehr und verfügt nicht über die Funktionen, die die meisten WAAP-Anbieter anbieten. Es fehlen Funktionen wie Fingerprinting, JavaScript-Herausforderungen und ML-Funktionen zur Erkennung von guten und schlechten Bots. Dies macht es für Unternehmen, die eine ausgereifte Bot-Abwehr innerhalb ihrer WAAP-Lösung suchen, weniger wünschenswert.
-
API-Sicherheit: Azure WAF bietet nur grundlegenden Schutz vor API-Bedrohungen. Es fehlt an Funktionen wie der automatischen Erkennung und Kategorisierung von APIs, die von vielen WAAP-Konkurrenten angeboten werden. Dies macht es zu einem weniger wünschenswerten Kandidaten für einen ausgereiften API-Bedrohungsschutz, der als WAAP-Funktion integriert ist.
-
Schnelligkeit der Ausführung: Azure WAF fehlen viele der Standardfunktionen, die von den meisten WAAP-Anbietern angeboten werden. Microsofts Ausführungsfristen für die Schließung von Sicherheitslücken in seinen WAAP-Produkten sind länger als die der anderen Wettbewerber.
-
Kunden-Feedback: Azure WAF-Kunden empfinden die Protokollierungs- und Überwachungsfunktion als einfach und die Integration mit SIEM-Produkten von Drittanbietern als schwierig. Azure WAF bietet auch keine nativen Incident-Response-Warnungen für die OWASP API Top 10 Bedrohungen.
Radware
Radware ist ein Visionär in diesem Magic Quadrant. Das Unternehmen versucht, seinen differenzierten Ansatz für die Anwendungssicherheit, der ML-Techniken und Regeln kombiniert, auf das Cloud-WAAP-Segment anzuwenden. Radware investiert auch stark in die Bereitstellung innovativer WAAP-Formfaktoren für DevOps-Umgebungen.
Radware hat seinen Sitz in Tel Aviv, Israel und Mahwah, New Jersey, USA. Das Unternehmen ist vor allem für seinen DDoS-Schutz (DefensePro und Cloud DDoS Protection Service) bekannt. Radware bietet WAAP in verschiedenen Formfaktoren an, darunter Appliances, in einer containerisierten Hülle (Kubernetes Web Application Firewall [KWAF]) und als Cloud WAAP Service (Cloud WAF Service).
Seit der Ausgabe 2021 dieses Magic Quadrant hat Radware seine Cloud WAAP um Funktionen zum Schutz vor API-Bedrohungen erweitert, einschließlich API-Erkennung und automatischer Erkennung von API-Änderungen. Außerdem wurde eine Funktion eingeführt, die potenzielle Fehlalarme automatisch erkennt und die Kunden über mögliche Signaturänderungen informiert, um Fehlalarme zu minimieren.
-
Eignung für DevOps-Umgebungen: SecurePath, ein vollständig verwalteter Out-of-Band-Cloud-WAF-Bereitstellungsmodus mit Konnektoren zu NGINX und Amazon CloudFront, richtet sich an Cloud-Architekten und DevOps-Teams, die eine nicht-intrusive Sicherheit für Webanwendungen von Drittanbietern suchen.
-
Innovation: Die aktuelle Roadmap von Radware beinhaltet Fortschritte bei der Anwendungssicherheit. Beispiele sind die automatische Erkennung von Falschmeldungen und die Einführung von SecurePath.
-
Sicherheitstechniken: Gartner-Kunden schätzen den automatisierten Lernansatz von Radware, auch wenn sie ihn nur auf der Grundlage von „Vertrauen ist gut, Kontrolle ist besser” nutzen.
-
Team für Bedrohungsforschung: Radware bündelt seine Bedrohungsforschung effektiv mit der Unterstützung seines Emergency Response Teams (ERT). Es bietet auch detaillierte technische Blog-Beiträge, die die Tiefe seines Wissens in diesem Bereich zeigen.
-
Strategie für den Übergang: Radware setzt den Übergang von Appliance-basierten Application Delivery Controllern zu Cloud- und Anwendungssicherheit fort. Der Erfolg von Radware beim Verkauf von Cloud-WAAP-Diensten ist noch nicht so groß wie der der großen Plattform- und CDN-Anbieter.
-
Fragmentierung der Verwaltungskonsolen: Das Cloud-Portal von Radware kann nur seine Cloud WAAP verwalten. Die Appliance-Management-Konsole von Radware verwaltet Appliances und Kubernetes-Container. Hybride Anwendungsfälle erfordern daher den Einsatz von mindestens zwei Verwaltungskonsolen, was den Vorteil der Verwendung desselben Anbieters einschränkt. Die häufigste Beschwerde, die Gartner von Radware-Kunden hört, betrifft die Schwäche der Management-Funktionen.
-
Architektur der Lösung: Der Signaturensatz für Ad-hoc-Angriffe von Radware ist weniger umfangreich als der der führenden Anbieter auf dem Markt. Dies veranlasst einige Nicht-Radware-WAF-Anwender, die Effizienz der Lösung in Frage zu stellen.
-
Bot-Abwehr: In den letzten 12 Monaten hat sich das Kundenfeedback zur Benutzerfreundlichkeit des Bot-Abwehr-Moduls von Radware verschlechtert. Das liegt oft an den Konfigurationsoptionen, die weniger granular und intuitiv sind als die der führenden Wettbewerber von Radware.
ThreatX
ThreatX ist in diesem Magic Quadrant ein Nischenanbieter. Der 2015 gegründete Cloud-native Security-Startup-Anbieter mit Hauptsitz in Boston, Massachusetts, USA, expandiert seine Aktivitäten weltweit. Das Unternehmen unterscheidet sich von anderen WAAP-Anbietern durch seine automatische, risikobasierte Klassifizierung von Ereignissen.
Die ThreatX WAAP-Plattform besteht aus containerisierten Verarbeitungseinheiten, die in verschiedenen Umgebungen eingesetzt werden können, und einer in der Cloud gehosteten Analyse-Engine. ThreatX bietet verwaltete Sicherheitsdienste an, darunter ein rund um die Uhr betreutes SOC, das von einem kleinen Team und automatisierten Verfahren unterstützt wird.
Seit der Ausgabe 2021 dieses Magic Quadrant hat ThreatX die API-Erkennung, die Schema-Ingestion und die Unterstützung für GraphQL eingeführt, die seine API-Schutzfunktionen ergänzen, indem sie erkannte API-Endpunkte anzeigen. Es hat auch ein modernisiertes Attack Dashboard zur Verfügung gestellt.
-
API-Entdeckung: ThreatX hat eine intuitive API-Autodiscovery eingeführt und kommt zunehmend in die engere Wahl für Anwendungsfälle, die den API-Schutz betreffen.
-
Leistungsfähigkeiten: WAAP von ThreatX bietet drei Möglichkeiten zur Sperrung: risikobasiert, pro Anfrage und manuell (nur Erkennung). Die meisten Kunden schätzen die Möglichkeit, den risikobasierten Ansatz mit der Option der Sperrung pro Anfrage zu kombinieren, da dies ein begrenztes Risiko und begrenzte Auswirkungen im Falle von Fehlalarmen gewährleistet.
-
Produktstrategie: Die containerorientierte Produktstrategie von ThreatX verschafft dem Unternehmen eine frühe Präsenz im Bereich der verteilten WAAP und könnte für die Überwachung des Ost-West-API-Traffics von Nutzen sein.
-
Kundenerlebnis: ThreatX wird von seinen Kunden für die einfache Bereitstellung und den ausgezeichneten Kundensupport geschätzt, der auch bei Anfragen zur Anpassung von Regeln schnell reagiert.
-
Geografische Strategie: ThreatX operiert hauptsächlich von den USA aus. Die Verwaltungskonsole ist nur auf Englisch verfügbar, ebenso wie die Produktdokumentation. Der Support wird von Standorten in den USA und Estland aus geleistet. ThreatX hat noch nicht viele POPs außerhalb Nordamerikas eingeführt.
-
Größe des Teams: Obwohl die Plattform von ThreatX auch ohne Managed Services genutzt werden kann, rät der Anbieter dringend zur Nutzung dieser Dienste, die in den Kosten für seine WAAP-Plattform enthalten sind. Angesichts der geringen Größe des Support-Teams von ThreatX sollten große Unternehmen prüfen, ob ThreatX sie mit diesen eingeschlossenen Dienstleistungen unterstützen kann.
-
Lernkurve: ThreatX hat einen relativ kleinen, aber wachsenden Kundenstamm. Es handelt sich um einen proprietären Ansatz, der sich auf die Erkennung von Angreiferverhalten verlässt und dem es an guter Erklärbarkeit und fein abgestuften Konfigurationsoptionen mangelt. Unternehmen, die die verwalteten Dienste nicht nutzen, benötigen möglicherweise zusätzliche Schulungen, um die Plattform optimal nutzen zu können.
-
Bot-Abwehr: ThreatX fehlt es an einigen Funktionen, die seine Konkurrenten bieten. Es bietet nur eine begrenzte Anzahl von Funktionen zur Bot-Abwehr, die häufig in Kundenanfragen gefordert werden, wie z. B. die Erkennung von Bot-Farmen, Maus- und Tastaturanalysen und eine vordefinierte Auswahl an guten Bots. Außerdem mangelt es an einem Client-seitigen Schutz.
Hinzugefügte und gestrichene Anbieter
Wir überprüfen unsere Aufnahmekriterien für Magic Quadrants und passen sie an, wenn sich die Märkte verändern. Infolge dieser Anpassungen kann sich der Mix von Anbietern in jedem Magic Quadrant im Laufe der Zeit ändern. Das Erscheinen eines Anbieters in einem Magic Quadrant in einem Jahr und nicht im nächsten bedeutet nicht zwangsläufig, dass wir unsere Meinung zu diesem Anbieter geändert haben. Es kann ein Hinweis auf eine Veränderung des Marktes und damit auf veränderte Bewertungskriterien oder auf eine Neuausrichtung des Anbieters sein.
Hinzugefügt
Keine.
Gestrichen
Keine.
Einschluss- und Ausschlusskriterien
Jeder Anbieter einer Cloud-WAAP, der der Beschreibung im Abschnitt „Marktdefinition/Beschreibung” dieses Magic Quadrant entspricht, wurde für die Aufnahme in Betracht gezogen, wenn er:
-
Das/die Angebot(e) kann/können Anwendungen und APIs schützen, die auf verschiedenen Host-Umgebungen laufen, beispielsweise auf Webservern, Service-Containern und PaaS.
-
Die WAF-Technologie ist dafür bekannt, dass sie von qualifizierten Sicherheitsprüfern als Lösung für die Payment Card Industry Data Security Standard (PCI DSS) Anforderung 6.6 anerkannt wurde, die neben anderen auch die OWASP Top 10 Bedrohungen abdeckt.
-
Es bietet eine Cloud-WAAP als Dienst an.
-
Der Cloud-Waap-Service ist seit dem 1. Januar 2021 allgemein verfügbar.
-
Die Rechenzentren befinden sich in mindestens zwei Großstädten, die mindestens 250 Meilen voneinander entfernt sind und über getrennte Stromnetze verfügen.
-
Es bietet ein SLA mit einer Mindestverfügbarkeit von 99,9 %, wobei bei Nichteinhaltung des SLA finanzielle Sanktionen vorgesehen sind.
-
Der Cloud-Waap-Service zeichnet sich durch seine globale Präsenz und die für unternehmerische Organisationen relevanten Funktionen und Größenordnungen aus: Die sind entweder:
-
2021 einen Cloud-WAAP-Umsatz in Höhe von 20 Millionen US-Dollar erwirtschaften und zum 31. Dezember 2021 mindestens 80 Unternehmenskunden haben, die die unterstützten Cloud-WAAP-Produkte nutzen, einschließlich:
-
Mindestens 25 neue Cloud-WAAP-Unternehmenskunden im Jahr 2021
-
-
Oder in den 12 Monaten des Jahres 2021 einen jährlich wiederkehrenden Umsatz (ARR) von 5 Millionen US-Dollar für seinen Cloud-WAAP erwirtschaftet haben und zwei Jahre lang ein durchschnittliches jährliches Umsatzwachstum (CAGR) von mindestens 50 % aufweisen.
-
-
Das Unternehmen zeigt zumindest die minimalen Anzeichen einer globalen Präsenz durch:
-
Den Gartner vorgelegten überzeugenden Nachweisen dafür, dass mehr als 10 % der Kunden seines Cloud-WAAP-Dienstes außerhalb seiner Heimatregion (Amerika, EMEA oder Asien-Pazifikraum) ansässig sind.
-
Angebot eines POP in mindestens zwei der folgenden Regionen: Nordamerika, EMEA und Asien-Pazifikraum.
-
-
Das Unternehmen bietet einen 24/7-Support an – in einigen Fällen ist dieser nicht im Basisangebot enthalten, sondern ein Zusatzangebot.
-
Es handelt sich um einen bedeutenden Marktteilnehmer, der von Gartner auf der Grundlage seiner Marktpräsenz, seiner Sichtbarkeit im Wettbewerb oder seiner technologischen Innovation ermittelt wurde.
-
Das Unternehmen gehört nach Schätzungen von Gartner zu den führenden Anbietern in den relevanten Segmenten des gesamten WAAP-Marktes.
-
Es ist Gegenstand von Anfragen von Nutzern des Gartner-Kundenanfrageservices und verfügt über eine hohe Sichtbarkeit im Wettbewerb, Kundenreferenzen und lokale Markenbekanntheit.
-
Die WAAP-Technologie des Unternehmens bietet mehr als eine neu verpackte ModSecurity-Engine und Signaturen.
-
Es wurde nachgewiesen, dass es die oben genannten Aufnahmebedingungen erfüllt.
WAAP- und WAF-Anbieter, die nicht in diesen Magic Quadrant einbezogen wurden, können aus einem oder mehreren der folgenden Gründe ausgeschlossen worden sein:
-
Der Anbieter verfügt in erster Linie über eine Netzwerk-Firewall oder ein IPS mit einem WAAP der Nicht-Unternehmensklasse.
-
Der Anbieter ist:
-
Vorrangig ein Anbieter von Managed Security Services (MSS) und seine WAF/WAAP-Verkäufe sind meist Teil umfassenderer MSS-Anbieterverträge.
-
Ein Dienstanbieter, der die WAF- oder WAAP-Technologie eines Drittanbieters verwendet.
-
Ein WAAP-Anbieter, der eine WAAP-Cloud in Form von virtuellen WAAP-Maschinen (VMs) anbietet, die von Dritten verwaltet werden.
-
-
Ein Anbieter, der nur einen vollständig verwalteten WAAP anbietet, ohne Self-Service.
-
Der Anbieter bietet nicht aktiv WAAP-Produkte für Unternehmenskunden an oder hat nur minimale Investitionen in den WAAP-Markt für Unternehmen getätigt.
-
Der Anbieter verfügt über einen minimalen oder vernachlässigbaren Marktanteil unter den Gartner-Kunden oder bietet keine aktiven Produkte an.
-
Ein Anbieter, der nicht der ursprüngliche Hersteller des Firewall-Produkts ist. Dazu gehören Hardware-OEMs, Wiederverkäufer, die Produkte neu verpacken, die von den Originalherstellern stammen, sowie Netzbetreiber und Anbieter von Internetdiensten, die Managed Services anbieten. Wir bewerten die Breite der OEM-Partner im Rahmen der WAAP-Evaluierung und bewerten die Plattformanbieter nicht gesondert.
-
Der Anbieter verfügt nur über eine Host-basierte WAF, WAAP, Web Access Management (WAM), RASP oder ein API-Gateway (diese werden als unterschiedliche Märkte betrachtet).
Lobende Erwähnungen
Neben den in diesem Magic Quadrant enthaltenen Anbietern verfolgt Gartner auch Anbieter, die unsere Einschlusskriterien nicht erfüllten, da sie einen spezifischen vertikalen Marktfokus und/oder Unzulänglichkeiten in Bezug auf WAAP-Umsätze und/oder eine wettbewerbsfähige Sichtbarkeit in WAAP-Projekten aufweisen.
Darunter sind die folgenden zu nennen:
-
Alibaba Cloud ist ein großer Cloud-Service-Anbieter mit Sitz in China. Es bietet die Alibaba Cloud Web Application Firewall (mit integrierter Bot-Verwaltung und API-Schutzfunktionen) und Alibaba Anti-DDoS-Produkte als Teil seines Cloud-Service-Angebots. Es richtet sich an Kunden, die Cloud-Dienste von Alibaba implementieren. Alibaba Cloud qualifizierte sich nicht für die Aufnahme in diesen Magic Quadrant, da das Unternehmen eher regional vertreten ist und die Funktionen für WAF und DDoS-Schutz außerhalb seiner Heimatregion nicht gleichwertig sind.
-
Citrix ist ein großer Infrastruktur- und Sicherheitsanbieter mit Sitz in den USA. 2020 brachte das Unternehmen Citrix Web Application and API Protection (CWAPP) auf den Markt, einen cloudbasierten WAAP-Dienst. Neben der Ausweitung von CWAPP verkauft Citrix seine WAF weiterhin erfolgreich als Add-on zu seinen Application Delivery Controllern (ADCs). Citrix hat sich nicht für die Aufnahme in diesen Magic Quadrant qualifiziert, weil es die Kundenschwellenwerte für den Cloud WAAP-Service nicht erreicht hat.
-
Cloudbric ist ein Anbieter von Cloud-nativer Webanwendungssicherheit mit Sitz in Südkorea. Es handelt sich um eine Abspaltung von Penta Security Systems, die WAAP-Geräte (sog. WAPPLES) anbietet. Der WAAP-as-a-Service von Cloudbric ist in erster Linie in der Heimatregion des Anbieters verfügbar. Cloudbric qualifizierte sich nicht für die Aufnahme in diesen Magic Quadrant, da das Unternehmen außerhalb seiner Heimatregion nur unzureichend vertreten ist.
-
Google ist ein großer Cloud-Service-Anbieter mit Hauptsitz in den USA. Google investiert in WAAP-bezogene Dienste, darunter Cloud Armor für DDoS-Schutz und eine Webanwendungs-Firewall, reCAPTCHA Enterprise zur Bekämpfung automatisierter Bots und zur Erkennung von Online-Betrug sowie Apigee für API-Schutz. Google ist in diesem Magic Quadrant nicht enthalten, da das Unternehmen zum 1. Januar 2021 noch kein allgemein verfügbares Cloud-WAAP-Angebot hatte.
-
Indusface ist ein WAAP-Anbieter mit Sitz in Indien. Es vertreibt die AppTrana WAAP-Lösung hauptsächlich im Paket mit Managed Services. Das Unternehmen erhält weiterhin positives Feedback von Kunden, die sein Produkt nutzen und den Managed-Services-Ansatz für WAAP schätzen. Indusface hat sich nicht für die Aufnahme in diesen Magic Quadrant qualifiziert, weil es eine primär verwaltete Lösung anbietet und außerhalb seiner Heimatregion nicht ausreichend präsent ist.
-
NSFOCUS ist ein Sicherheitsanbieter mit Sitz in China. Das Unternehmen bietet einen Cloud-WAAP-Service und eine Reihe von Appliance- und WAAP-Serviceangeboten, die für Kunden interessant sind, die einen WAAP in China suchen, und es baut seine Präsenz in anderen Regionen weiter aus. NSFOCUS qualifizierte sich nicht für die Aufnahme in diesen Magic Quadrant, da es die Schwellenwerte für Cloud-WAAP-Dienste nicht erfüllte und eine unzureichende Präsenz außerhalb seiner Heimatregion hatte.
Bewertungskriterien
Umsetzungsfähigkeit
Produkt oder Dienstleistung: Dieses Kriterium umfasst die Cloud-WAAP-Kerntechnologie des Anbieters, der auf dem definierten Markt konkurriert und diesen bedient. Dazu gehören auch aktuelle Produkt- oder Servicefähigkeiten, Qualität, Funktionssätze und Fähigkeiten, ob nativ oder durch OEM-Vereinbarungen/Partnerschaften, wie in der Marktdefinition/-beschreibung definiert. Starke Ausführung bedeutet, dass ein Anbieter gegenüber Gartner nachgewiesen hat, dass seine Produkte oder Dienstleistungen erfolgreich und kontinuierlich in Unternehmen eingesetzt werden. Bei der Umsetzungsfähigkeit geht es nicht in erster Linie um die Unternehmensgröße oder den Marktanteil, obwohl diese Faktoren die Umsetzungsfähigkeit eines Unternehmens erheblich beeinflussen können. Einige Schlüsselfunktionen, beispielsweise die Fähigkeit, komplexe Bereitstellungen (einschließlich Vor-Ort- und Cloud-Optionen) mit Echtzeit-Transaktionsanforderungen zu unterstützen, werden stark gewichtet. Die Produktbewertung berücksichtigt auch andere zentrale Cloud-WAAP-Sicherheitsfunktionen. Dazu gehören Dienstleistungen für DDoS-Schutz, Bot-Management (z. B. Bad-Bot-Abwehr und Good-Bot-Management) und Schutz vor API-Bedrohungen, die mit WAF-Funktionen gebündelt oder integriert werden können.
Die diesjährige Bewertung macht deutlich, wie wichtig es ist, beim Schutz von APIs spezielle Kontrollen einzurichten. Die Integration mit anderen Märkten, wie beispielsweise die für Cloud Access Service Brokers (CASB) und Application Security Testing (AST), wird ebenfalls bewertet, allerdings in geringerem Umfang.
Die diesjährige Bewertung macht deutlich, wie wichtig es ist, beim Schutz von APIs spezielle Kontrollen einzurichten.
Viabilität insgesamt: Dieses Kriterium bewertet die allgemeine finanzielle Lage der Organisation und den finanziellen und praktischen Erfolg der Geschäftseinheit. Ferner wird die Wahrscheinlichkeit bewertet, dass einzelne Geschäftsbereiche weiterhin in WAAP investieren, Cloud-WAAP-Produkte anbieten und den Entwicklungsstand des Produktportfolios innerhalb der Organisation vorantreiben werden.
Vertriebsausführung/Preisgestaltung: Dieses Kriterium umfasst die Fähigkeiten des Technologieanbieters in allen Vorverkaufsaktivitäten und die Struktur, die sie unterstützt. Dazu gehören Deal-Management, Preisgestaltung und Verhandlungen; Support vor dem Verkauf; und die allgemeine Effektivität des Vertriebskanals. Dazu gehören auch das Geschäftsvolumen und die Verwendung des Produkts oder der Dienstleistung in großen Unternehmen mit kritischen öffentlichen Webanwendungen, wie beispielsweise Bank- und E-Commerce-Anwendungen. Niedrige Preise sind keine Garantie für eine gute Ausführung oder ein starkes Kundeninteresse. Die Käufer wünschen sich gute Ergebnisse noch mehr als Schnäppchen. Die Käufer wägen die Anforderungen an die Cloud-WAAP-Sicherheit und den Preis ab und sie berücksichtigen nicht nur den besten Preis.
Bei Cloud-WAAP-Anbietern mit mehreren Sicherheitsprodukten oder einem WAAP-Appliance-Angebot wird mit diesem Kriterium auch die Fähigkeit bewertet, ein an eine Cloud-WAAP angepasstes Preismodell zu entwickeln. Dieses Modell sollte keine Merkmale von Preismodellen übernehmen, die für andere Produktangebote verwendet werden und für einen Cloud-WAAP ungeeignet sind.
Marktreaktionsfähigkeit/Aufzeichnung des Marktes: Dies Kriterium bewertet die Fähigkeit, zu reagieren, die Richtung zu ändern, flexibel zu sein und Wettbewerbsvorteile zu erzielen, wenn sich Chancen entwickeln, Wettbewerber agieren und sich Sicherheitstrends und Kundenbedürfnisse weiterentwickeln. Dazu gehört die Fähigkeit eines Anbieters, auf neue oder aktualisierte Webanwendungs-Frameworks und -Standards zu reagieren, sowie seine Fähigkeit, sich an die Marktdynamik (beispielsweise die relative Bedeutung der PCI-Konformität) und Veränderungen anzupassen. Dieses Kriterium berücksichtigt auch die Veröffentlichungshistorie des Anbieters, misst aber der Reaktionsfähigkeit während des letzten Produktlebenszyklus größeres Gewicht bei.
Umsetzung von Marketing: Dieses Kriterium bewertet die Klarheit, Qualität, Kreativität und Wirksamkeit von Programmen, die die Botschaft der Organisation vermitteln sollen. Ziel ist es, den Markt zu beeinflussen, für die Marke und das Unternehmen zu werben, das Produktbewusstsein zu steigern und eine positive Identifizierung der Käufer mit dem Produkt, der Marke und der Organisation herzustellen. Dieser Bekanntheitsgrad kann durch eine Kombination aus Werbung, Werbeaktivitäten, Vordenkerrolle, Mundpropaganda und Vertriebsaktivitäten erreicht werden.
Kundenerlebnis: Dieses Kriterium bewertet die Beziehungen, Produkte, Dienstleistungen und Programme, die es Kunden ermöglichen, mit den bewerteten Produkten erfolgreich zu sein. Dies umfasst insbesondere die Art und Weise, wie Kunden technischen Support oder Account-Support erhalten. Dazu können aber auch zusätzliche Tools, Kunden-Support-Programme (und deren Qualität), die Verfügbarkeit von Benutzergruppen und SLAs gehören, die es der Organisation ermöglichen, kontinuierlich effektiv und effizient zu arbeiten, können einbezogen werden.
Betriebsabläufe: Dieses Kriterium bewertet die Fähigkeit des Unternehmens, seine Ziele und Verpflichtungen zu erfüllen. Faktoren sind unter anderem die Qualität der Organisationsstruktur. Bei Anbietern mit mehreren WAAP-Formfaktoren (z. B. Appliances) wird mit diesem Kriterium die Ausrichtung des Unternehmens auf das Angebot eines in der Cloud bereitgestellten WAAP bewertet. Bei Anbietern mit einem breiten Sicherheitsportfolio wird auch die Fähigkeit bewertet, den Fokus auf das Cloud-WAAP-Dienstangebot beizubehalten.
Tabelle 1: Bewertungskriterien zur Umsetzungsfähigkeit
|
Produkt oder Dienstleistung
|
Hoch
|
|
Viabilität insgesamt
|
Mittel
|
|
Verkaufsabwicklung/Preisgestaltung
|
Hoch
|
|
Marktreaktionsfähigkeit/Aufzeichnung des Marktes
|
Hoch
|
|
Umsetzung von Marketing
|
Mittel
|
|
Kundenerlebnis
|
Hoch
|
|
Betriebsabläufe
|
Mittel
|
|
|
|
Quelle: Gartner (August 2022)
Vollständigkeit der Vision
Marktverständnis: Dieses Kriterium bewertet die Fähigkeit des Anbieters, die Wünsche und Bedürfnisse der Käufer zu verstehen und dieses Verständnis in Produkte und Dienstleistungen zu übersetzen. Anbieter mit der größten Vision hören zu, verstehen die Anforderungen der Käufer und können sie verbessern. Sie bestimmen auch, wann neu entstehende Anwendungsfälle einen großen Einfluss darauf haben werden, wie die Technologie zu funktionieren hat. Anbieter, die besser verstehen, wie sich Änderungen bei Webanwendungen auf die Sicherheit auswirken, erhalten höhere Punktzahlen. Zu den Trends gehören Cloud, IaaS, agile Methoden, Webservices und Microservices, kontinuierliche Integration und die wachsende Bedeutung von APIs.
Marketing-Strategie: Dieses Kriterium berücksichtigt klare, differenzierte Reihe von Botschaften, die im gesamten Unternehmen konsistent kommuniziert und über Website, Werbung, Kundenprogramme und positionierende Aussagen nach außen getragen werden. Die Bewertung umfasst auch die Fähigkeit des Anbieters, wirksam zu kommunizieren, wie seine Lösung für die neuen Anwendungsfälle geeignet ist.
Vertriebsstrategie: Dieses Kriterium berücksichtigt das Vorhandensein einer Strategie für den Vertrieb von Produkten, die ein geeignetes Netz von direkten und indirekten Vertriebs-, Marketing-, Service- und Kommunikationspartnern nutzt, um die Marktreichweite des Anbieters, die Fähigkeiten, das Fachwissen, die Technologien, die Dienstleistungen und den Kundenstamm zu erweitern. Die Fähigkeit, neue Kunden zu gewinnen, die nur Sicherheit für Webanwendungen benötigen, wird stark gewichtet.e ability to attract new customers who need web application security only is weighted heavily.
Im Vergleich zur Ausgabe 2021 dieses Magic Quadrant wurde dieses Kriterium überarbeitet, um Strategien zu berücksichtigen, die an WAAP- und „As-a-Service”-Angebote in der Cloud angepasst sind.
Angebots-(Produkt)-Strategie: Dieses Kriterium bewertet den Ansatz eines Anbieters bei der Produktentwicklung und -bereitstellung, wobei der Schwerpunkt auf Differenzierung, Funktionalität, Methodik und Leistungsmerkmalen in Bezug auf aktuelle und zukünftige Anforderungen liegt. Da sich die Angriffe verändern und immer gezielter und komplexer werden, gewichten wir die Bemühungen der Anbieter stark, ihre WAAPs über regelbasierte Web-Schutzmaßnahmen hinaus zu entwickeln, die sich auf bekannte Angriffe beschränken, z. B. durch:
-
Kombination von Regeln, Heuristiken und ML zur Erkennung abnormalen Verhaltens
-
Verwendung eines gewichteten Bewertungsmechanismus auf der Grundlage einer Kombination von Techniken zur Gestaltung der WAAP-Reaktionen
-
Bereitstellung von aktualisierten Sicherheits-Engines, die alle Aktualisierungen von Protokollen und Standards verarbeiten können und auch in Bezug zu Änderungen in der Verwendung älterer Webtechnologien effizient bleiben
-
Bereitstellung spezieller Schutztechniken für neu entstehende Webanwendungen, beispielsweise für mobile Anwendungen und das Internet der Dinge (IoT)
-
Bot-Abwehr ist nicht auf reputationsbasierte Kontrollen beschränkt
-
Bereitstellung von API-Schutz.
-
Analyse des Nutzerverhaltens.
-
Aktive Bekämpfung von Umgehungstechniken
-
Ermöglichung eines positiven Sicherheitsmodells mit automatischem und effizientem Erlernen von Richtlinien
Im diesjährigen Magic Quadrant haben wir die Gewichtung für die Bereitstellung differenzierter Sicherheitskontrollen beim Schutz von APIs, einschließlich automatischer Erkennung und Anomalieerkennung, erhöht.
Dieses Kriterium bewertet außerdem die Tiefe der angebotenen Funktionen, insbesondere Funktionen, die die Verwaltung der Lösung erleichtern, sowie deren Integration mit anderen Lösungen, beispielsweise SIEM-Tools, API-Gateways und anderen Technologien (z. B. CASBs).
Vertikale/Branchen-Strategie: Dieses Kriterium bewertet die Strategie des Anbieters, Ressourcen, Fähigkeiten und Angebote auf die speziellen Bedürfnisse einzelner Marktsegmente, einschließlich vertikaler Branchen, auszurichten. Anbieter, die sich auf eine einzige Branche konzentrieren, erhalten niedrigere Punktzahlen. Anbieter mit differenzierten vertikalen Strategien und der Fähigkeit, Erfolge in mehreren vertikalen Bereichen zu reproduzieren, erhalten höhere Punktzahlen.
Innovation: Dieses Kriterium betrachtet die direkte, ähnliche, komplementäre und synergetische Anordnung von Ressourcen, Fachwissen oder Kapital zu Investitions-, Konsolidierungs-, Defensiv- oder Präventivzwecken. Dazu gehören beispielsweise Produktinnovationen und qualitative Unterscheidungsmerkmale:
-
Neue Methoden zur Erkennung von Webangriffen und zur Vermeidung von Fehlalarmen
-
Widerstandsfähigkeit gegen Umgehung und Erkennung neuer Angriffstechniken
-
Eine Management-Schnittstelle, Überwachung und Berichterstattung, die zu einer einfachen Einrichtung und Wartung von Webanwendungen, einer besseren Transparenz und einer schnelleren Reaktion auf Störungen beitragen
-
Automatisierte Bereitstellung von Erkennung und Schutz
-
Fähigkeit zur Integration in DevOps-Prozesse und -Tools
-
Integration mit begleitenden Sicherheitstechnologien zur Verbesserung der allgemeinen Sicherheit
Geografische Strategie: Dieses Kriterium bewertet die Strategie eines Anbieters, seine Ressourcen, Fähigkeiten und Angebote auf die spezifischen Bedürfnisse von Regionen außerhalb seines „Heimatlandes” oder seiner Region auszurichten. Dies kann direkt oder über Partner, Kanäle und Tochtergesellschaften geschehen, je nach geografischer Lage und Markt. Dieses Kriterium berücksichtigt die Infrastruktur eines Anbieters (POPs), ist aber nicht auf technische Komponenten beschränkt. Es wird auch berücksichtigt, wie der Anbieter seine Strategie an die lokalen Cloud-Anforderungen und Datenschutzanforderungen anpasst.
Tabelle 2: Kriterien zur Bewertung der Vollständigkeit der Vision
|
Marktverständnis
|
Hoch
|
|
Marketing-Strategie
|
Mittel
|
|
Vertriebsstrategie
|
Gering
|
|
Angebots-(Produkt)-Strategie
|
Hoch
|
|
Geschäftsmodell
|
Nicht bewertet
|
|
Vertikale/Branchen-Strategie
|
Gering
|
|
Innovation
|
Hoch
|
|
Geografische Strategie
|
Mittel
|
|
|
|
Quelle: Gartner (August 2022)
Beschreibung der Quadranten
Marktführer
Marktführer können den Markt prägen, indem sie zusätzliche Funktionen in ihren Angeboten einführen, das Bewusstsein für die Bedeutung dieser Funktionen schärfen und die ersten sind, die dies tun. Marktführer erfüllen auch die Anforderungen von Unternehmen für die verschiedenen Anwendungsfälle der Webanwendungssicherheit.
Marktführer haben einen hohen Marktanteil und ein stetiges Wachstum, aber das allein reicht nicht aus, um sich als Marktführer zu qualifizieren. Führende Unternehmen auf dem Cloud-WAAP-Markt benötigen eine starke verteilte Infrastruktur und müssen ein hohes Maß an Sicherheit und eine reibungslose Integration in eine Webanwendungsumgebung gewährleisten. Sie müssen außerdem ein hochentwickeltes Lernen des Verhaltens von Webanwendungen; eine überlegene Fähigkeit, gängige Bedrohungen (wie SQL injection [SQLi], Cross-Site Scripting [XSS]-Angriffe und Cross-Site Request Forgery [CSRF]) zu blockieren, benutzerdefinierte Webanwendungen zu schützen und Umgehungstechniken zu verhindern. Außerdem bieten sie eine leistungsstarke Bereitstellung, Verwaltung, Echtzeitüberwachung und ein umfassendes Reporting. Marktführer sollten auch einen DDoS-Schutz anbieten und diesen regelmäßig verbessern und dem Markt in Bezug auf Bot-Mitigation und API-Sicherheitsfunktionen voraus sein.
Neben der Bereitstellung von Technologien, die den Anforderungen der Kunden optimal entsprechen, zeichnen sich Marktführer durch eine überragende Vision und Ausführung für erwartete Anforderungen aus und treiben die Entwicklung von Webanwendungen voran, die Änderungen des Sicherheitsparadigmas erfordern.
Herausforderer
Die Herausforderer verfügen über einen soliden Kundenstamm, sind aber in Bezug auf die Sicherheitsmerkmale nicht führend. Herausforderer nutzen bestehende Kunden aus anderen Märkten (z. B. IaaS- und CDN-Märkte), um ihre Cloud-WAAP-Technologie zu verkaufen, anstatt durch Produktdifferenzierung um Aufträge zu kämpfen. Herausforderer können in einem bestimmten Segment des WAAP-Marktes (z. B. einem bestimmten Cloud-Infrastruktur-Segment) gut positioniert sein und gute Marktanteile haben, aber nicht den gesamten Markt abdecken (und möglicherweise auch nicht daran interessiert sein).
Visionäre
Visionäre bieten wichtige Innovationen, um die Sicherheit von Webanwendungen zu gewährleisten. Sie setzen viele Ressourcen für Sicherheitsfunktionen ein, die kritische Geschäftsanwendungen vor gezielten Angriffen schützen. Allerdings mangelt es ihnen an den Fähigkeiten, einen großen Teil des Marktes zu beeinflussen. Entweder haben sie ihre Vertriebs- und Supportkapazitäten nicht auf globaler Basis ausgebaut, oder es mangelt ihnen an finanziellen Mitteln, um die gleichen Fähigkeiten wie die Marktführer und Herausforderer einzusetzen. Sie haben auch eine geringere Präsenz auf dem Cloud-WAAP-Markt, gemessen an der installierten Basis, der Umsatzgröße oder dem Wachstum, bezüglich der Gesamtgröße des Unternehmens oder Bewertung der langfristigen Viabilität durch Gartner.
Nischenanbieter
Der Quadrant „Nischenanbieter” umfasst in erster Linie Anbieter von Cloud-WAAPs, die für bestimmte Anwendungsfälle (z. B. PCI-Compliance) gut geeignet sind, oder Anbieter mit einer begrenzten Reichweite in Bezug auf Cloud-WAAP-Implementierungen. Auf dem Cloud-WAAP-Markt gibt es mehrere europäische und asiatische Anbieter, die in ihren Regionen Kunden mit lokalem Support gut bedienen und in der Lage sind, ihre Roadmaps schnell an spezifische Bedürfnisse anzupassen, die aber nicht außerhalb ihrer Heimatländer oder -regionen verkaufen.
Selbst wenn sie große Produkte verkaufen, bieten einige Nischenanbieter Funktionen an, die nur den Bedürfnissen von KMUs entsprechen.
Nischenanbieter können auch eine kleine installierte Basis haben, weil ihre Cloud-WAAP-Produkte neu sind, sich in der Übergangsphase befinden oder nach den Kriterien von Gartner durch verschiedene Faktoren eingeschränkt sind. Diese Faktoren können begrenzte Investitionen oder Fähigkeiten und andere Hemmnisse für die Bereitstellung eines breiteren Spektrums an Fähigkeiten für Unternehmen, sowohl jetzt und während der kommenden 12 Monate umfassen.
Nischenanbieter befinden sich möglicherweise in der Anfangsphase der Entwicklung eines umfassenderen Produkts. Die Aufnahme in den Nischenanbieter-Quadrant bedeutet nicht, dass der Wert eines Anbieters im enger gefassten Dienstleistungsspektrum negativ ist.
Kontext
Dieser Magic Quadrant bewertet Anbieter von WAAP-Angeboten, die als Cloud-Services bereitgestellt werden (WAAP-Services), im Gegensatz zu früheren Ausgaben, die sowohl Anbieter von Appliances als auch von Cloud-WAAP-Technologien umfassten. Dieser Wandel verändert die Erwartungen der Kunden, die wir berücksichtigt haben, und die relative Position der bewerteten Anbieter.
WAAP-Anbieter mit einem bestehenden Appliance-Portfolio werden nun in erster Linie für ihre Cloud-WAAPs bewertet. Die Anbieter werden nur noch im Vergleich zu anderen Cloud-WAAP-Anbietern bewertet. Dies ändert ihre Positionierung, da WAAP-Appliances nicht wie im vorherigen Magic Quadrant gewichtet werden.
Zu den Einschlusskriterien und Ausschlusskriterien von Gartner gehört die Anforderung, dass ein Anbieter einen bedeutenden Umsatz außerhalb seiner Heimatregion erwirtschaftet, sowie die Anforderung einer Mindestanzahl von Kunden für den WAAP-Service. Dies hat zum Ausschluss einiger kleinerer oder regionaler Anbieter geführt (siehe Abschnitt „Lobende Erwähnungen”).
Der verwandte WAAP-Appliance-Markt ist näher an seinen WAF-Wurzeln als der Cloud-WAAP-Markt, und viele der in diesem Magic Quadrant bewerteten Anbieter haben ihre Appliance-Technologie zum Kern ihrer Cloud-WAAPs gemacht. Einige Unternehmen entscheiden sich weiterhin für WAAP-Appliances anstelle von Cloud-WAAPs, um eine einheitliche Verwaltungs- und Berichterstattungskonsole in den Rechenzentren vor Ort und in der Cloud sicherzustellen. Weitere Gründe für die Nutzung von WAAP-Appliances sind unzureichende oder gar fehlende Cloud-WAAP-POPs in einem bestimmten Land, andere lokale Vorschriften für den Datenaufenthalt und Unbehagen mit der verbrauchsabhängigen Lizenzierung von Cloud-WAAPs.
Der Cloud-WAAP-Markt umfasst historische WAAP-Anwendungsanbieter, die eine Cloud-Präsenz aufbauen, indem sie Infrastruktur als Service (IaaS) und Angebote von CDN- und IaaS-Anbietern nutzen. Da viele lokale oder Plattform-Anbieter eine ein WAF um ein ModSecurity-Engine herum implementieren und einen der verfügbaren Regelsätze verwenden können, stehen viele Legacy-WAF-Lösungen zur Verfügung, die mit WAAP-Angeboten konkurrieren. Diese Produkte werden in diesem Magic Quadrant nicht bewertet.
Gartner empfiehlt Kunden generell, Produkte von Anbietern in jedem Teil eines Magic Quadrants auf der Grundlage ihrer spezifischen funktionalen und betrieblichen Anforderungen in Betracht zu ziehen.
Dies gilt insbesondere für den Cloud-WAAP-Markt, der viele relativ kleine oder größere Anbieter umfasst, die nur einen kleinen Teil ihres Umsatzes aus Cloud-WAAP-Angeboten ableiten. Die Entscheidung über die Produktauswahl sollte sich an den Anforderungen der Organisation orientieren. Dabei geht es um Faktoren wie Einsatzbeschränkungen und Umfang, die relative Bedeutung der Einhaltung von Vorschriften, die Merkmale und das Risiko geschäftskritischer und benutzerdefinierter Webanwendungen sowie den lokalen Support und das Marktverständnis der Anbieter.
Sicherheitsverantwortliche, die einen Cloud-WAAP-Einsatz in Erwägung ziehen, sollten zunächst ihre Einsatzbedingungen festlegen, insbesondere Ihr/e:
-
Toleranz für einen vollständigen Inline-Reverse-Proxy mit Blockierungsfunktionen vor den Webanwendungen
-
TLS-Entschlüsselung/Wiederverschlüsselung und andere Anforderungen an die Skalierbarkeit
-
Detaillierte Anforderungen an das Bot-Management, insbesondere fortgeschrittene und nicht-intrusive Antworten.
-
Anforderung an den Schutz von Anwendungen, die an mehreren Standorten in der Cloud und vor Ort gehostet werden.
-
Fähigkeiten, die neueren API-Architekturen (wie Microservices-Architekturen) zu sichern.
Marktüberblick
Der gesamte Cloud-WAAP-Markt ist ausgereift, obwohl einige Segmente recht dynamisch sind, z. B. Bot-Management und API-Bedrohungsschutz. Im Gegensatz zum WAAP-Appliance-Markt, der von Nachkäufen dominiert wird, verzeichnet der Cloud-WAAP-Markt weiterhin ein zweistelliges Wachstum, was auf neue Kunden, neue zu schützende Anwendungen und die Umstellung von Appliances auf Cloud-basierte Sicherheit zurückzuführen ist.
In den letzten 12 Monaten war Cloud-WAAP der vorherrschende Formfaktor für neue Bereitstellungen in Amerika und EMEA. Die verbleibenden WAAP-Appliance-Implementierungen sorgen weiterhin für zahlreiche Neuanschaffungen, insbesondere in Form von virtuellen Appliances. Der WAAP-Appliance-Formfaktor ist auch ein ernst zu nehmender Kandidat für hybride Bereitstellungen.
Die API-Sicherheit wird zu einem wichtigen Bestandteil von WAAP-Evaluierungen in Situationen, in denen WAAP-Anbieter mit spezialisierten Anbietern von API-Bedrohungsschutz konkurrieren. Gartner hat bei einigen API-Schutzangeboten der in diesem Jahr evaluierten Anbieter deutliche Verbesserungen festgestellt. Die in Cloud-WAAPs integrierten API-Schutzfunktionen sehen jedoch oft wie Protomodelle aus und sind eher unzureichend, insbesondere was die Bereitstellung von für API-Spezialisten relevantem Kontext in Warnmeldungen und die Verwaltung von Geschäftskontext für Erkennungsmodule angeht. Im vergangenen Jahr haben weitere Anbieter vernünftige API-Ermittlungsfunktionen eingeführt.
Die Anbieter der ausgereifteren Bot-Abwehr-Module sehen sich einer verstärkten Konkurrenz durch die verbleibenden Bot-Abwehr-Spezialisten gegenüber und haben ihre Bemühungen auf einige wenige Unterscheidungsmerkmale konzentriert:
-
Feinkörnige Kategorisierung von böswilligen und autorisierten Bots.
-
Bessere Kontrollen gegen von Menschen betriebene Bots („hu-bots”), insbesondere CAPTCHA-lösende Dienste.
-
Alternativen zu herkömmlichen aufdringlichen CAPTCHA-Diensten.
-
Fähigkeit zur Unterscheidung zwischen böswilligen und gutwilligen menschlichen Akteuren, insbesondere zur Eindämmung von Kontendiebstahl.
Das Wachstum beim Einsatz von ML zur Erkennung und Verringerung von Fehlalarmen hat sich im vergangenen Jahr abgeflacht, ohne nennenswerte Verbesserungen und mit einer leichten Zurückhaltung der Anbieter, die auf eine allgemeine Marktmüdigkeit bezüglich des „ML-Hypes” zurückzuführen ist. ML könnte sich als nützlich erweisen, um die komplexere Herausforderung der Verwaltung von WAAP-Konfigurationen in großem Maßstab zu bewältigen und gleichzeitig die richtige Kombination aus Workflow-Management, zuverlässiger Konfigurationsprüfung und Rückverfolgbarkeit von Änderungen sowie eine gute Mischung aus globalen, gruppen- und anwendungsspezifischen Einstellungen zu bieten.
Gartner hat jedoch keine spürbaren Verbesserungen in diesem Bereich festgestellt.
Distributives WAAP entwickelt sich zu einem eigenständigen Segment des WAAP-Marktes
Eine wachsende Zahl von Cloud-WAAP-Anbietern bietet zusätzliche Bereitstellungsoptionen für die stärker automatisierten Cloud-Anwendungen: Kubernetes-Sidecars, containerisierte WAAPs und WAAP-Agenten. Die Zukunft dieses Segments bleibt jedoch unklar. Eingebettete WAAPs können jedoch nicht für jeden Anwendungsfall und jede Anforderung, wie z. B. DDoS-Schutz oder die Fähigkeit zur schnellen Bereitstellung vor Hunderten von Anwendungen, die in verschiedenen Umgebungen gehostet werden, die in der Cloud bereitgestellten WAAPs ersetzen.
Distributive WAAPs sollen DevSecOps-Praktiken verbessern, um neu entwickelte Anwendungen durch „Shift Left”-Techniken zu sichern, aber sie gehen nicht auf die „Shift Right”-Anforderungen von Legacy- und Drittanbieteranwendungen ein. In Zukunft werden große Unternehmen mit ausgereiften DevOps-Praktiken eine Kombination aus Cloud-Gateway-WAAPs und verteilten WAAPs verlangen, um DevSecOps zu ermöglichen und bestehende Anwendungen besser zu schützen.
WAAP-Kontrollen, die näher an den zu schützenden Anwendungen eingesetzt werden, könnten u. a. folgende Vorteile bieten:
-
Erfassen eines besseren Kontexts der Anwendung und der Personen, die auf den Microservice zugreifen, was die Rate an Fehlalarmen verringern könnte.
-
Klassifizierung von und Schutz vor neuen Kategorien von Bedrohungen für Microservices-Umgebungen durch den Einsatz spezieller, unüberwachter ML-Techniken.
-
Ermöglichung der Anwendungsentwicklungsteams, den Anwendungskontext programmatisch zu deklarieren und die korrekten Sicherheitsregeln zur Laufzeit automatisch von WAAP durchsetzen oder ändern zu lassen.
Das wahrscheinlichste Szenario für die kommenden Monate ist, dass WAAP-Agenten, Container und VMs Komponenten eines integrierten Netzwerks und verteilten WAAP sein werden. Die zentralisierte, aber flexible Verwaltung und Überwachung ist nach wie vor eine der größten Herausforderungen für verteilte WAAPs, wenn sie in großem Maßstab Realität werden sollen. Die Anbieter müssen auch herausfinden, welche Funktionen für verteilte WAAPs am besten geeignet sind, wie z. B. spezifische, gezielte Schutzmaßnahmen für bestimmte Arbeitslasten, und welche auf Netzwerkebene durchgesetzt werden sollten, wie z. B. API-Erkennung und Bot-Abwehr.
Definitionen der Bewertungskriterien
Umsetzungsfähigkeit
Produkt/Dienstleistung: Kerngüter und Dienstleistungen, die vom Anbieter für den definierten Markt angeboten werden. Dazu gehören aktuelle Produkt-/Servicefähigkeiten, Qualität, Funktionssätze, Fähigkeiten usw., ob nativ oder durch OEM-Vereinbarungen/Partnerschaften angeboten, wie in der Marktdefinition definiert und in den Unterkriterien detailliert beschrieben.
Viabilität insgesamt: Die Viabilität umfasst eine Bewertung der finanziellen Gesundheit der gesamten Organisation, des finanziellen und praktischen Erfolgs der Geschäftseinheit und der Wahrscheinlichkeit, dass die einzelne Geschäftseinheit weiterhin in das Produkt investiert, das Produkt weiterhin anbietet und den Stand der Technik innerhalb des Produktportfolios des Unternehmens weiterentwickeln wird.
Vertriebsausführung/Preisgestaltung: Die Fähigkeiten des Anbieters bei allen Vorverkaufsaktivitäten und die Struktur, die sie unterstützt. Dazu gehören Deal-Management, Preisgestaltung und Verhandlungen, Support vor dem Verkauf und die allgemeine Effektivität des Vertriebskanals.
Marktreaktionsfähigkeit/Aufzeichnung des Marktes: Die Fähigkeit, zu reagieren, die Richtung zu ändern, flexibel zu sein und Wettbewerbsvorteile zu erzielen, wenn sich Opportunities entwickeln, wenn Mitbewerber agieren, Kundenbedürfnisse sich weiterentwickeln und sich die Marktdynamik ändert. Bei diesem Kriterium wird auch die Reaktionsfähigkeit des Anbieters in der Vergangenheit berücksichtigt.
Umsetzung von Marketing: Die Klarheit, Qualität, Kreativität und Wirksamkeit von Programmen, welche die Botschaft des Unternehmens vermitteln, um den Markt zu beeinflussen, die Marke und das Unternehmen zu fördern, den Bekanntheitsgrad der Produkte zu erhöhen und eine positive Identifikation mit dem Produkt/der Marke und dem Unternehmen in der Wahrnehmung der Käufer zu schaffen. Dieser Bekanntheitsgrad kann durch eine Kombination aus Werbung, Werbeinitiativen, Vordenkerrolle, Mundpropaganda und Vertriebsaktivitäten erreicht werden.
Kundenerlebnis: Beziehungen, Produkte und Dienstleistungen/Programme, die es Kunden ermöglichen, mit den bewerteten Produkten erfolgreich zu sein. Dies umfasst insbesondere die Art und Weise, wie Kunden technischen Support oder Account-Support erhalten. Dies kann auch zusätzliche Tools, Kunden-Support-Programme (und deren Qualität), Verfügbarkeit von Benutzergruppen, Service-Level-Vereinbarungen und so weiter umfassen.
Betriebsabläufe: Die Fähigkeit des Unternehmens, seine Ziele und Verpflichtungen zu erfüllen. Zu den Faktoren gehören die Qualität der Organisationsstruktur, einschließlich Fähigkeiten, Erfahrungen, Programme, Systeme und andere Aspekte, die es der Organisation ermöglichen, kontinuierlich effektiv und effizient zu arbeiten.
Vollständigkeit der Vision
Marktverständnis: Fähigkeit des Anbieters, die Wünsche und Bedürfnisse der Käufer zu verstehen und diese in Produkte und Dienstleistungen zu übersetzen. Anbieter mit dem höchsten Grad an Vision hören den Kunden zu, verstehen deren Wünsche und Bedürfnisse und sind in der Lage, diese mit ihrer zusätzlichen Vision zu gestalten oder zu verbessern.
Marketing-Strategie: Eine klare, differenzierte Reihe von Botschaften, die im gesamten Unternehmen konsistent kommuniziert und über Website, Werbung, Kundenprogramme und positionierende Aussagen nach außen getragen werden.
Vertriebsstrategie: Die Strategie für den Vertrieb von Produkten, die ein geeignetes Netz von direkten und indirekten Vertriebs-, Marketing-, Service- und Kommunikationspartnern nutzt, um den Umfang der Marktreichweite, die Fähigkeiten, das Fachwissen, die Technologien, die Dienstleistungen und den Kundenstamm zu erweitern.
Angebots-(Produkt)-Strategie: Der Ansatz des Anbieters für Produktentwicklung und -bereitstellung, mit Schwerpunkt auf Differenzierung, Funktionalität, Methodik und Leistungsmerkmale, die den aktuellen und zukünftigen Anforderungen entsprechen.
Geschäftsmodell: Die Fundiertheit und Logik des zugrunde liegenden Geschäftskonzepts des Anbieters.
Vertikale/Branchen-Strategie: Die Strategie des Anbieters, Ressourcen, Fähigkeiten und Angebote auf die speziellen Bedürfnisse einzelner Marktsegmente, einschließlich vertikaler Märkte, auszurichten.
Innovation: Direkte, ähnliche, komplementäre und synergetische Anordnung von Ressourcen, Fachwissen oder Kapital zu Investitions-, Konsolidierungs-, Defensiv- oder Präventivzwecken.
Geografische Strategie: Die Strategie des Anbieters, Ressourcen, Fähigkeiten und Angebote auf die speziellen Bedürfnisse von Regionen außerhalb des „Heimatlandes” oder der Heimatregion auszurichten, entweder direkt oder über Partner, Kanäle und Tochterunternehmen, die für diese Region und diesen Markt relevant sind.
Is this content helpful to you?

© 2022 Gartner, Inc. und/oder Tochtergesellschaften. Alle Rechte vorbehalten. Gartner ist eine eingetragene Marke der Gartner, Inc. oder ihrer Tochtergesellschaften. Diese Publikation darf auf keinerlei Weise vervielfältigt oder weitergegeben werden, sofern keine vorherige schriftliche Genehmigung von Gartner vorliegt. Die in dieser Publikation enthaltenen Informationen stammen aus Quellen, die als vertrauenswürdig angesehen werden. Gartner übernimmt keinerlei Garantie hinsichtlich der Korrektheit, Vollständigkeit oder Angemessenheit dieser Informationen und ist nicht für Fehler, Auslassungen oder Unzulänglichkeiten dieser Informationen verantwortlich. Diese Publikation besteht aus Meinungen der Forschungsorganisation von Gartner und darf nicht als Tatsachenfeststellungen ausgelegt werden. Die hier zum Ausdruck gebrachten Meinungen können ohne vorherige Ankündigung geändert werden. Während Forschungsergebnisse von Gartner möglicherweise eine Erörterung rechtlicher Inhalte umfassen, stellt Gartner weder juristischen Rat noch juristische Dienste bereit, und seine Forschungsergebnisse dürfen nicht als solche verstanden oder verwendet werden. Gartner ist eine Aktiengesellschaft, und zu ihren Aktionären können Unternehmen und Fonds zählen, die ein finanzielles Interesse an den Einheiten haben, mit denen sich die Forschungsergebnisse von Gartner befassen. Leitende Führungskräfte dieser Unternehmen oder Fonds können Mitglieder im Unternehmensvorstand von Gartner sein. Die Forschungsorganisation erstellt Gartner-Forschungsergebnisse unabhängig ohne Beteiligung oder Einfluss dieser Unternehmen oder Fonds oder ihrer Führungskräfte. Weitere Informationen zur Unabhängigkeit und Integrität der Gartner-Forschung finden Sie unter „Guiding Principles on Independence and Objectivity” (Leitsätze zu Unabhängigkeit und Objektivität) auf der Gartner-Website, http://www.gartner.com/technology/about/ombudsman/omb_guide2.jsp.
Die Gartner-Forschung in diesem Dokument wurde ursprünglich auf Englisch verfasst und anschließend in die oben/innerhalb des Dokuments verwendete Sprache übersetzt. Gartner hat alle vernünftigerweise zu erwartenden geschäftlichen Anstrengungen unternommen, um sicherzustellen, dass die Übersetzung so genau und vollständig wie möglich ist. Wie bei allen Übersetzungen gibt es auch hier möglicherweise einige unvermeidliche Abweichungen. Im Fall einer Abweichung hinsichtlich des Inhalts oder der Absicht gilt in jedem Fall die Bedeutung, wie sie im ursprünglichen englischen Text beschrieben wurde.
Die Gartner-Forschung in diesem Dokument wurde ursprünglich auf Englisch verfasst und anschließend in die oben/innerhalb des Dokuments verwendete Sprache übersetzt. Gartner hat alle vernünftigerweise zu erwartenden geschäftlichen Anstrengungen unternommen, um sicherzustellen, dass die Übersetzung so genau und vollständig wie möglich ist. Wie bei allen Übersetzungen gibt es auch hier möglicherweise einige unvermeidliche Abweichungen. Im Fall einer Abweichung hinsichtlich des Inhalts oder der Absicht gilt in jedem Fall die Bedeutung, wie sie im ursprünglichen englischen Text beschrieben wurde.