
Licensed for Distribution
This research note is restricted to the personal use of ().Magic Quadrant para soluciones de software de recuperación y copias de seguridad empresariales
Publicado el 19 de julio de 2021 - ID G00733940 - 40 min read
Por los analistas: Santhosh Rao, Nik Simpson, Michael Hoeck, Jerry Rozeman
El traslado hacia la nube pública, las preocupaciones intensificadas por el secuestro de información y las complejidades asociadas con la gestión de datos y copias de seguridad están obligando a los líderes de Infraestructura y Operaciones (Infrastructure & Operations, I&lO) a rediseñar su infraestructura de copias de seguridad y explorar soluciones alternativas. Esta investigación proporciona análisis de proveedores de copias de seguridad y recuperación.
This Magic Quadrant is related to other research:
Definición/descripción del mercado
La visión de Gartner del mercado de soluciones de software de recuperación y copias de seguridad empresariales se centra en tecnologías o enfoques transformadores que satisfagan las necesidades futuras de los usuarios finales. No se centra en el mercado tal como es actualmente. Gartner define el mercado de la siguiente manera: Las soluciones de software de copias de seguridad y recuperación están diseñadas para capturar una copia en un momento determinado en el tiempo (copia de seguridad) de una carga de trabajo empresarial y guardar los datos en un dispositivo de almacenamiento secundario con el fin de recuperar estos datos en caso de pérdida.
Las capacidades principales de una solución de copias de seguridad y recuperación incluyen:
-
Realizar copias de seguridad y recuperar sistemas operativos, archivos, bases de datos y aplicaciones en el centro de datos local.
-
Crear una copia de la copia de seguridad en la misma ubicación física que el entorno de producción, con el fin de lograr una rápida recuperación operativa.
-
Asignar múltiples políticas de copia de seguridad y retención que se alineen con los objetivos de recuperación de la organización.
-
Informar el éxito y el fracaso de las tareas de copia de seguridad/recuperación.
Las capacidades adicionales que puede proporcionar la solución son las siguientes:
-
Crear una segunda copia de seguridad de los datos de copia de seguridad en las instalaciones en la nube pública/un centro de datos secundario.
-
Escalonar los datos de copias de seguridad en la nube pública.
-
Proteger las cargas de trabajo de infraestructura como servicio (Infrastructure as a Service, IaaS), plataforma como servicio (Platform as a Service, PaaS) y software como servicio (Software as a Service, SaaS) de la nube pública.
-
Proteger los sitios remotos.
La solución se puede ofrecer como un dispositivo, como software solamente o como una oferta de servicios administrados por el proveedor.
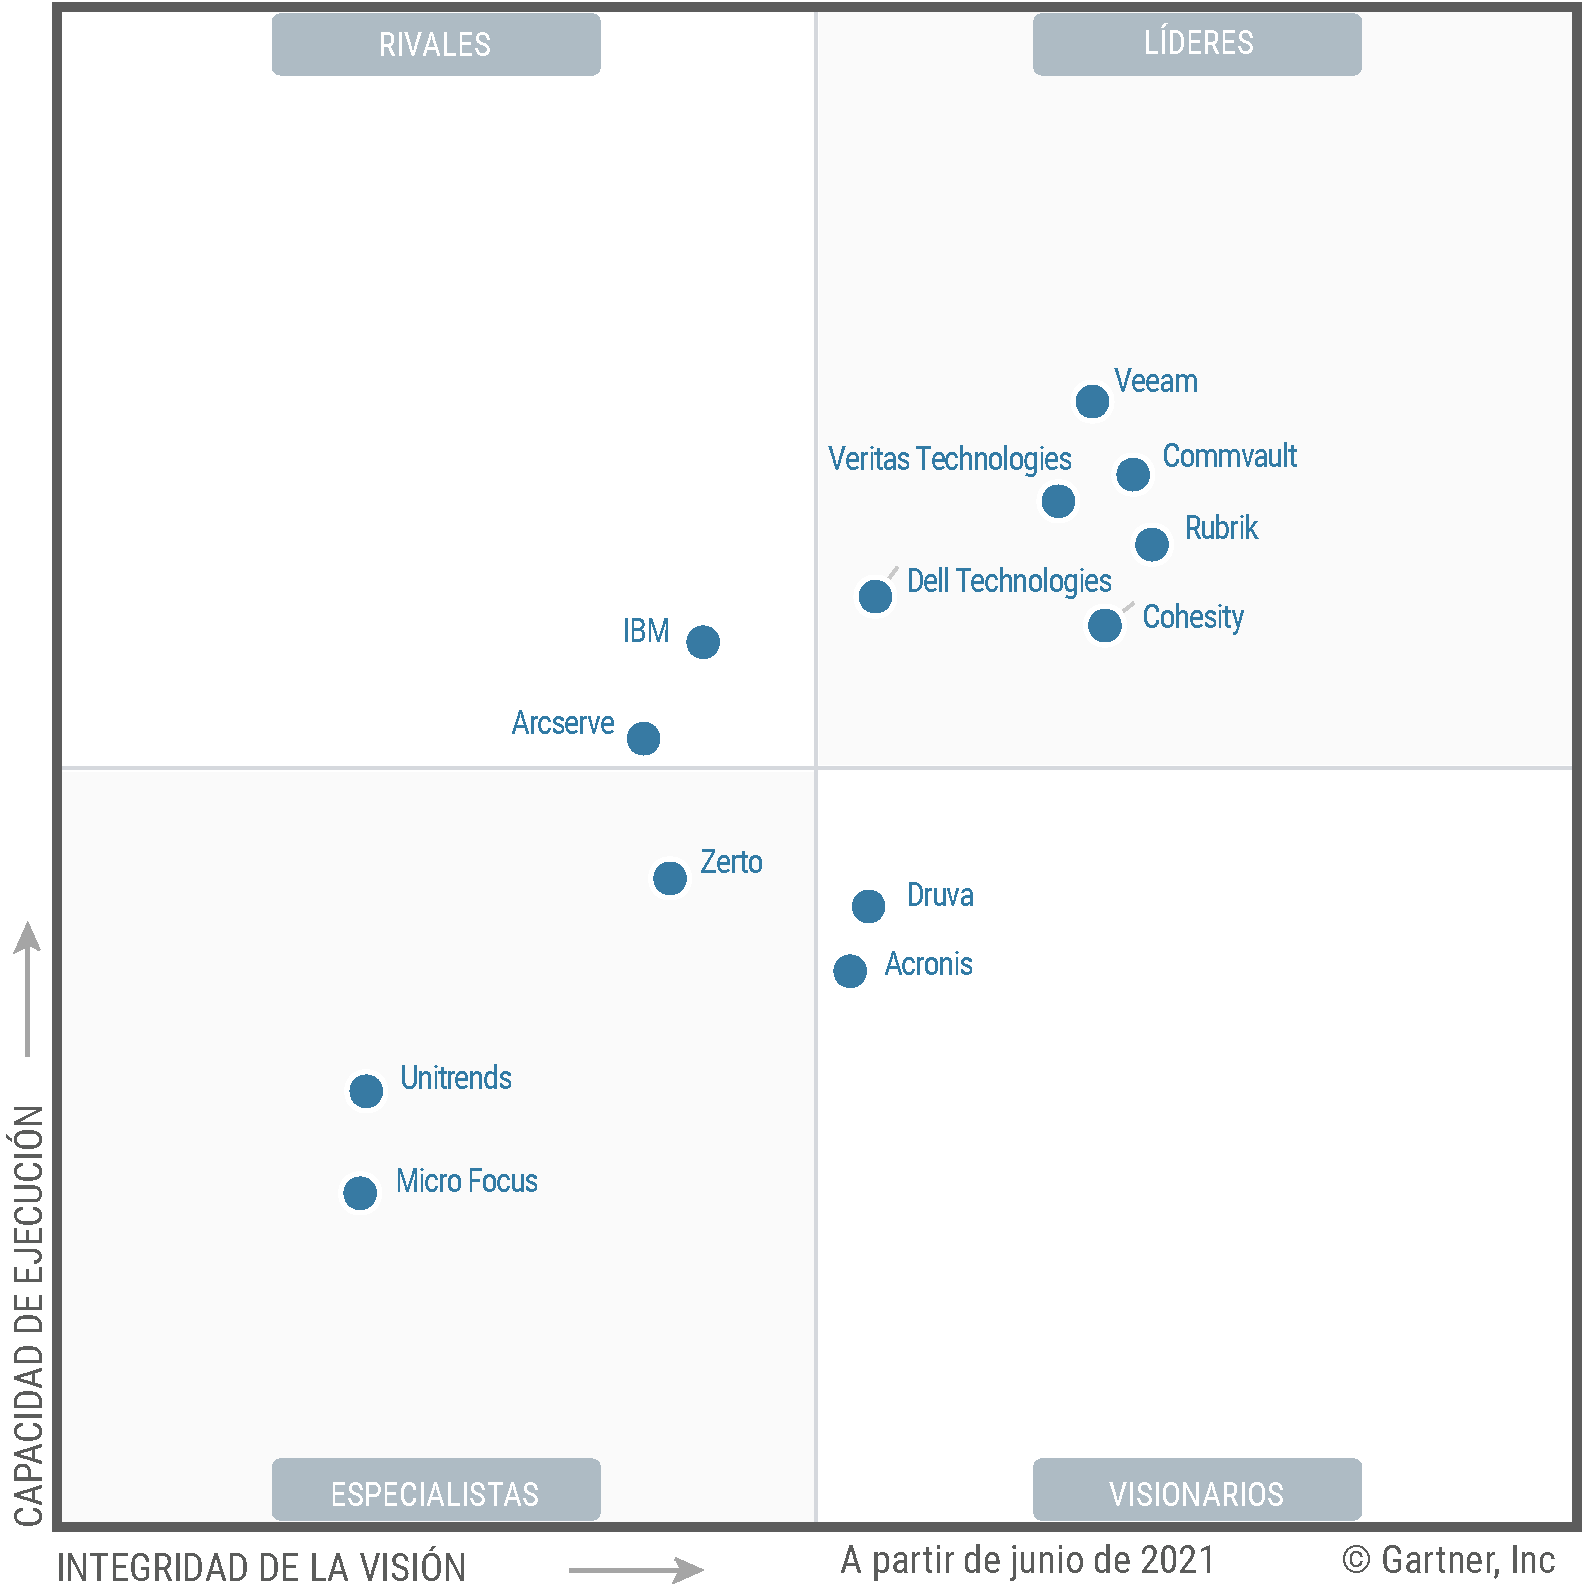
Magic Quadrant
Puntos fuertes y precauciones del proveedor
Acronis
Acronis es un visionario en este Magic Quadrant. Lidera con la plataforma Acronis Cyber Protect Cloud, un servicio de seguridad y copias de seguridad basado en la nube dirigido al segmento de mercado medio, principalmente ofrecido por proveedores de servicios a través de 30 centros de datos distribuidos en todas las principales geografías. El proveedor también ofrece Acronis Cyber Protect, una solución de software que se puede implementar en las instalaciones, que brinda una solución de seguridad y copias de seguridad integrada para servidores físicos, máquinas virtuales en las instalaciones e instancias y terminales en la nube. En 2020, Acronis introdujo varias características de seguridad tanto en sus plataformas locales como en las plataformas de copia de seguridad como servicio (backup as a service, BaaS) que mejoraron la detección de malware y proporcionaron una recuperación segura de las copias de seguridad.
-
Capacidades de ciberseguridad diferenciadas: las capacidades de protección contra el secuestro de información de Acronis, así como su capacidad para escanear activamente en busca de amenazas de seguridad y verificar la autenticidad y la capacidad de recuperación de las copias de seguridad, complementan firmemente sus capacidades de copia de seguridad.
-
BaaS: la plataforma Acronis Cyber Protect Cloud brinda una oferta integral de BaaS. El servicio está disponible en todas las áreas geográficas principales a través de los centros de datos en la nube del proveedor y a través de asociaciones con proveedores de nube pública.
-
Protección de terminales y entornos de extremo: Acronis ofrece una solución de protección de datos sólida y diferenciada para sitios remotos/ubicaciones de extremo y terminales.
-
Soporte de base de datos débil: las capacidades de copia de seguridad y recuperación de Acronis para bases de datos como Oracle Database, Microsoft SQL, SAP HANA y NoSQL no son integrales.
-
Presencia limitada de centros de datos empresariales: la mayoría de los clientes empresariales de Acronis utilizan su solución para proteger los entornos de extremo y terminales. La estrategia de productos y ventas de Acronis tiene un enfoque limitado en la copia de seguridad de los centros de datos empresariales.
-
Soporte limitado en la nube pública: Acronis está por detrás de la competencia en su capacidad de proporcionar capacidades de protección de datos para las cargas de trabajo de IaaS y SaaS de nube pública.
Arcserve
Arcserve no respondió las solicitudes de información complementaria. Por lo tanto, el análisis de Gartner se basa en otras fuentes creíbles, incluidas las consultas de clientes de Gartner, Gartner Peer Insights, comunicados de prensa de Arcserve y documentación técnica disponible en el sitio web de Arcserve.
Arcserve es un rival en este Magic Quadrant. La cartera de copias de seguridad de Arcserve incluye Arcserve Unified Data Protection (UDP), Arcserve Backup, Arcserve Appliances, Arcserve UDP Cloud Direct, Arcserve UDP Cloud Hybrid Secured by Sophos y Arcserve Cloud Backup for Office 365. Las operaciones de Arcserve están geográficamente diversificadas y la mayoría de sus clientes están en los segmentos de mercado medio. Durante el período de evaluación, Arcserve lanzó UDP 8.0, que incluye soporte para copias de seguridad de almacenamiento inmutable en la nube, integración con Oracle RMAN, soporte para copias de seguridad de Nutanix AHV y copias de seguridad de Microsoft Teams. También anunció Arcserve X Series Appliances, una solución integrada de copia de seguridad, recuperación ante desastres (disaster recovery, DR) y seguridad. En marzo de 2021, el proveedor se fusionó con StorageCraft, que amplió aún más su cartera de productos para incluir almacenamiento de escalabilidad horizontal y proporcionar capacidades adicionales de protección de datos como copias de seguridad de SaaS.
-
Amplitud del soporte de la plataforma: Arcserve UDP aborda los requisitos de protección de datos de una amplia gama de sistemas operativos, hipervisores y bases de datos.
-
Capacidades antimalware: Arcserve se asocia con Sophos para ofrecer dispositivos con capacidades de detección de malware integradas. Los datos se pueden recuperar ya sea en un objetivo local o en la nube UDP de Arcserve.
-
Bajo costo de adquisición: Arcserve ofrece uno de los precios de licencia basados en socket más bajos entre todos los proveedores evaluados en el mercado en 2020.
-
Protección de datos nativa de la nube: Arcserve UDP no se integra con las interfaces para la programación de aplicaciones (Application Programming Interface, API) de instantáneas de nube pública proporcionadas por Amazon Elastic Compute Cloud (EC2), las VM de Microsoft Azure o Google Compute Engine (GCE). Tampoco admite copias de seguridad de entornos PaaS como Amazon Web Services (AWS) Amazon Relational Database Service (RDS) o Azure SQL.
-
Soporte de cinta: los clientes de Arcserve que requieren soporte de cinta deben instalar Arcserve Backup por separado junto con Arcserve UDP.
-
Integración limitada con instantáneas de matriz de almacenamiento: Arcserve UDP se integra con API de instantáneas de hardware desde una cantidad limitada de proveedores de matrices de almacenamiento primarios.
Cohesity
Cohesity es un líder en este Magic Quadrant. Su cartera de productos de copias de seguridad consiste principalmente en DataProtect, que es un servicio que se ejecuta en Cohesity Helios, una plataforma de gestión de datos basada en SaaS. Las operaciones de Cohesity se centran principalmente en América del Norte y Europa Occidental, y sus clientes tienden a estar en los segmentos de mercado medio superior y empresas. El proveedor lanzó dos actualizaciones de software importantes en los últimos 12 meses: 6.5.1 y 6.6; las nuevas características clave incluyen soporte para la restauración instantánea de bases de datos de Oracle; DR para VMware; copia de seguridad de Microsoft Office 365 SharePoint Online, Teams y Groups; copia de seguridad de bases de datos de AWS Amazon RDS y Aurora; y múltiples mejoras a la copia de seguridad y el escalonamiento de Azure VM. En octubre de 2020, Cohesity anunció su oferta de BaaS bajo su cartera de gestión de datos como servicio (Data Management as a Service, DMaaS) que utiliza la plataforma Cohesity Helios, el servicio DataProtect y la infraestructura de AWS para proteger y gestionar los entornos híbridos.
-
Simplicidad operativa: las reseñas de los clientes de Gartner Peer Insights y las consultas a clientes de Gartner indican que el servicio DataProtect es fácil de usar y gestionar a escala.
-
Compatibilidad con ecosistemas: el mercado de Cohesity permite que los ISV se integren con la plataforma Cohesity y ofrece una amplia gama de capacidades adicionales de reutilización de datos, como el enmascaramiento de datos, el escaneo de vulnerabilidades cibernéticas en las instantáneas de copia de seguridad y la copia de seguridad del marco principal.
-
Gestión unificada: los clientes de Cohesity pueden aprovechar Helios, una plataforma basada en SaaS que facilita la gestión centralizada de múltiples entornos de Cohesity. También proporciona orquestación de DR, detección de secuestro de información, gestión de capacidad, análisis de causa raíz de problemas y gestión de casos, así como capacidades de búsqueda globales.
-
Costos operativos más altos para copias de seguridad de aplicaciones de nube pública: Cohesity requiere que se implemente un grupo de VM de tres nodos en la nube pública para respaldar la protección granular y la recuperación de instancias alojadas en IaaS de nube pública. Esto aumenta el costo total de propiedad de ejecutar la infraestructura de copia de seguridad en la nube pública.
-
Calidad del código: el servicio DataProtect de Cohesity se lanzó con una cantidad relativamente alta de problemas conocidos y problemas informados por los clientes, lo que indica la necesidad de mejorar el proceso de pruebas del aseguramiento de la calidad.
-
Presencia limitada en mercados emergentes: Cohesity tiene una presencia directa limitada y una cantidad relativamente pequeña de socios de canal en mercados emergentes, lo que requiere que los clientes se aseguren de trabajar con un socio creíble y confíen en las referencias locales al seleccionar Cohesity.
Commvault
Commvault es un líder en este Magic Quadrant. Su cartera de copias de seguridad/recuperación comprende principalmente Commvault Complete Data Protection, Commvault HyperScale X y Commvault Metallic. Las operaciones de Commvault están geográficamente diversificadas y sus clientes tienden a estar en el segmento de las grandes empresas. Durante el período de evaluación, el proveedor continuó fortaleciendo y expandiendo sus capacidades de protección de datos nativas de la nube para Commvault Complete Data Protection, centrándose principalmente en AWS, Microsoft Azure y Google Cloud Platform. También anunció dos dispositivos HyperScale X, HS2300 y HS4300, con mayor capacidad y rendimiento. Commvault también implementó características claves en su plataforma de SaaS Metallic: copia de seguridad para SAP HANA, Oracle, Salesforce, archivos y Kubernetes. El servicio Commvault Metallic también comenzó a estar disponible en EMEA y la región de Asia/Pacífico.
-
Flexibilidad de implementación: los clientes de Commvault pueden seleccionar una o una combinación de soluciones solo de software, dispositivos o SaaS en función de los requisitos de la organización. Los tres entornos se pueden gestionar a través del Centro de Comando de Commvault o Metallic, lo que proporciona una experiencia de gestión unificada.
-
Protección nativa de la nube: la protección completa de datos de Commvault combinada con Commvault Metallic protege todas las principales cargas de trabajo de IaaS, PaaS y SaaS en la nube pública, ofreciendo una solución integral de protección de datos en múltiples nubes. Commvault pudo proporcionar varias referencias de clientes que protegen más de 1000 instancias virtuales y gestionan almacenamiento de más de un petabyte en AWS y Microsoft Azure.
-
Protección de datos como servicio: una cadencia de lanzamiento de características agresiva y una rápida expansión geográfica garantizan que Commvault Metallic esté bien posicionada para atender a los clientes que están en transición a un modelo como servicio en entornos de infraestructura híbrida.
-
Cadencia de lanzamiento y calidad de código: los frecuentes lanzamientos de características de Commvault para su plataforma Commvault Complete Data Protection han dado como resultado un número relativamente alto de problemas y revisiones, lo que indica un proceso inadecuado de pruebas de aseguramiento de calidad antes del lanzamiento.
-
Altos costos de adquisición y mantenimiento: las grandes empresas que son clientes y clientes potenciales de Commvault informan que Commvault Backup & Recovery se ofrece a precios más altos en comparación con la competencia. Los clientes de Commvault también expresan preocupación con respecto a los altos costos de mantenimiento.
-
HyperScale X de Commvault y Red Hat: el dispositivo HyperScale X se basa en el sistema operativo Red Hat, creando así una dependencia externa para proporcionar actualizaciones del SO y parches importantes.
Dell Technologies
Dell Technologies es un líder en este Magic Quadrant. Su cartera de software de copias de seguridad y recuperación está conformada principalmente por Dell EMC Data Protection Suite, que comprende Avamar, NetWorker y PowerProtect Data Manager. Su cartera de dispositivos está compuesta por la serie PowerProtect DP (dispositivos integrados) y la serie PowerProtect DD (dispositivos basados en objetivos). Las operaciones de Dell Technologies están geográficamente diversificadas y sus clientes abarcan los segmentos de mercado medio y empresariales del mercado. En los últimos 12 meses, el proveedor realizó cuatro actualizaciones de software importantes a PowerProtect Data Manager. Estas actualizaciones incluyen soporte para copias de seguridad consistentes con la aplicación en Kubernetes, incluidos VMware Tanzu Kubernetes, copia de seguridad SAP HANA; soporte de carga de trabajo de invitados para AWS, Azure y Google Cloud Platform; y mejoras para la copia de seguridad Oracle Database y VMware, incluida la protección de la infraestructura de VMware Cloud Foundation. En agosto de 2020, Dell Technologies discontinuó Dell EMC PowerProtect X400 en un esfuerzo por consolidar su cartera de dispositivos.
-
Soluciones contra el secuestro de información: la solución de recuperación cibernética Dell EMC PowerProtect ofrece capacidades integrales de detección y recuperación ante secuestro de información tanto en las instalaciones como en la nube pública. La solución admite una arquitectura inmutable y sin conexión externa directa, y cumple con las recomendaciones de Sheltered Harbor.
-
Relación con VMware: Dell EMC Data Protection Suite proporciona una integración profunda con VMware al integrarse con las API de vSphere para realizar copias de seguridad y ofrecer complementos para la automatización de vRealize Suite, DR a la nube y soporte para entornos de VMware Tanzu Kubernetes.
-
Venta de soluciones: los clientes empresariales generalmente compran Data Protection Suite como parte de una solución más grande que a menudo incluye servidores, almacenamiento y software de gestión de sistemas, lo que simplifica la administración de proveedores y proporciona una experiencia centralizada. Data Protection Suite también proporciona una integración profunda con los productos de almacenamiento de la cartera.
-
Dependencia de proveedores externos: Dell Technologies depende de la tecnología OEM para proteger los entornos de VM AHV y OpenStack de Nutanix, así como para la búsqueda y restauración granulares de Microsoft Exchange, SharePoint y SQL Server.
-
Complejidad del producto de nube pública: con diversos productos que abordan los requisitos de protección de datos nativos de la nube (PowerProtect Data Manager, PowerProtect Cloud Snapshot Manager, Avamar Virtual Edition, NetWorker Virtual Edition y PowerProtect DD Virtual Edition), Dell Technologies crea el mismo nivel de complejidad y superposición asociada con sus soluciones locales en la nube pública.
-
Gestión de cambios: el enfoque de PowerProtect Data Manager en el soporte de nuevas características implica que las grandes empresas con un amplio conjunto de aplicaciones continuarán implementando múltiples herramientas de Dell Technologies u otros proveedores, como parte de su infraestructura de copias de seguridad.
Druva
Druva es un visionario y un nuevo participante en este Magic Quadrant. Druva Cloud Platform es una oferta basada en BaaS que aprovecha la infraestructura de AWS para almacenar y gestionar datos de copias de seguridad. La plataforma consta de tres productos: Phoenix para copias de seguridad de servidores, inSync para aplicaciones SaaS y copia de seguridad de terminales y CloudRanger para copia de seguridad nativa de la nube y DR. Las operaciones de Druva están diversificadas geográficamente, con clientes que tienden a estar en el segmento del mercado medio y empresarial, y que utilizan principalmente la plataforma para proteger entornos distribuidos, terminales, servicios nativos de la nube y aplicaciones SaaS. Las capacidades entregadas en el último año incluyen un servicio de recuperación en caso de secuestro de información, copia de seguridad y archivado integrados para datos de almacenamiento conectado a la red (network-attached storage, NAS), integración con Azure Active Directory y mejoras de las copias de seguridad de Oracle y Microsoft SQL Server. Druva adquirió sfApex en noviembre de 2020 para mejorar sus capacidades de protección de datos de Salesforce.
-
Modelo de entrega de SaaS: Druva Cloud Platform se ofrece como una plataforma basada en SaaS y, por lo tanto, simplifica la gestión, minimiza los gastos operativos y permite a los clientes beneficiarse del modelo de precios de pago por uso.
-
Gestión de datos: el canal y repositorio de metadatos proporciona capacidades de búsqueda y análisis diferenciadas que permiten casos de uso como descubrimiento electrónico, detección y recuperación de secuestro de información y optimización del almacenamiento.
-
Protección de datos de aplicaciones SaaS: Druva realiza copias de seguridad y almacena de forma segura una amplia gama de aplicaciones SaaS, incluidas todas las ofertas principales de Microsoft Office 365, Google Workspace, Salesforce y Slack.
-
Presencia limitada de centros de datos empresariales: Druva tiene referencias limitadas para proteger entornos de centros de datos empresariales grandes.
-
Amplitud limitada para la nube pública: el soporte para entornos IaaS de nube pública que no son de AWS, como Microsoft Azure y Google Cloud Platform, es en gran medida un trabajo en curso.
-
Copia de seguridad local: Druva ofrece compatibilidad limitada para almacenar copias de seguridad locales al proteger entornos de centros de datos en las instalaciones. Phoenix CloudCache, un dispositivo de software utilizado para almacenar copias locales, tiene escalabilidad y resistencia limitadas, y almacena copias de seguridad para períodos de retención de hasta 30 días únicamente.
IBM
IBM es un rival en este Magic Quadrant. Su cartera de Spectrum Protect se compone de Spectrum Protect, Spectrum Protect Plus, Spectrum Protect Snapshot y Spectrum Copy Data Management. En conjunto, estos abordan los requisitos de protección y reutilización de datos para una amplia gama de aplicaciones. Las operaciones de IBM están geográficamente diversificadas y sus clientes tienden a estar en el segmento de mercado de las grandes empresas. El año pasado, el proveedor publicó dos actualizaciones para Spectrum Protect y Spectrum Protect Plus. Los anuncios de características claves incluyeron la disponibilidad de Spectrum Protect Plus en el mercado de AWS, mejoras en la copia de seguridad de Kubernetes y compatibilidad con el almacenamiento de objetos de Google Cloud como destino de la copia de seguridad.
-
Copia de seguridad de contenedores: IBM Spectrum Protect Plus ofrece una solución integral para la copia de seguridad de contenedores. Proporciona detección automática de entornos de contenedores y protege los reclamos de volumen persistentes (persistent volume claims, PVC) y metadatos (etcd) para los contenedores gestionados de OpenShift y Kubernetes.
-
Inmutabilidad de las copias de seguridad: Spectrum Protect Plus almacena los datos de la copia de seguridad primaria como instantáneas inmutables en sus repositorios de almacenamiento en disco (vSnap). Las copias de seguridad también se pueden transferir a medios compatibles con WORM, como IBM Cloud Object Storage (COS) o cinta para protección mediante ausencia de conexión externa directa.
-
Experiencia de implementación simplificada: todos los componentes de Spectrum Protect Plus se empaquetan en un solo archivo OVA que se puede utilizar para implementar el software de copia de seguridad como un dispositivo virtual en entornos VMware e Hyper-V. IBM Blueprints proporciona arquitecturas de referencia con validación previa y pautas de tamaño que simplifican aún más la experiencia de implementación.
-
Protección de datos nativa de la nube: el paquete Spectrum Protect no se integra con las API de instantáneas nativas de Azure. No admite copias de seguridad de los entornos de Google Cloud Platform, las ofertas de DBaaS como AWS RDS y Azure Managed SQL, y las cargas de trabajo de SaaS como Microsoft Office 365 SharePoint Online, Microsoft Teams, Google Workspace y Salesforce.
-
Dependencia de proveedores externos: IBM depende de proveedores externos para abordar los requisitos de copia de seguridad para Microsoft SharePoint, Microsoft 365 Exchange Online, algunas bases de datos NoSQL, máquinas virtuales Nutanix AHV, entornos OpenStack, gestión de instantáneas de hardware y recuperación de sistemas operativos sin necesidad de hardware.
-
Experiencia de soporte posventa: el paquete Spectrum Protect está por detrás de los líderes del mercado en su capacidad de proporcionar descubrimiento proactivo de problemas a través de la IA y la gestión y respuesta automáticas ante incidentes.
Micro Focus
Micro Focus es un especialista y un nuevo participante en este Magic Quadrant. Lidera con Data Protector, una plataforma que protege principalmente las cargas de trabajo en entornos físicos y virtuales. Data Protector se ofrece en dos ediciones: la edición Express, principalmente para entornos virtuales, y la edición Premium, posicionada para entornos virtuales y físicos, e integración con entornos en la nube. Las operaciones del proveedor están geográficamente diversificadas y sus clientes tienden a estar principalmente en el segmento de mercado medio. Las capacidades clave anunciadas el año pasado fueron la compatibilidad con Microsoft 365 Exchange Online, una copia de seguridad Hyper-V mejorada mediante la integración con la capacidad de seguimiento de bloques de cambio y la integración con las instantáneas de matriz de almacenamiento Primera de Hewlett Packard Enterprise (HPE).
-
Precios: la edición Data Protector Express ofrece una de las licencias de precio por socket más bajas entre los proveedores evaluados en esta investigación.
-
Integración de ecosistemas: Data Protector se integra con las capacidades de instantáneas de hardware de una serie de proveedores de matrices de almacenamiento primarios y admite una amplia gama de proveedores objetivo de dispositivos de deduplicación diseñados específicamente.
-
Localización de productos: Data Protector se tradujo a cuatro idiomas, abordando así preferencias de idioma específicas por país.
-
Brecha de capacidad cada vez más amplia: Micro Focus está por detrás de la competencia en su capacidad de proporcionar capacidades de protección de datos para la nube pública IaaS, SaaS y la infraestructura hiperconvergente (Hyperconverged Infrastructure, HCI). Carece de funcionalidad crítica contra el secuestro de información, como la detección de condiciones anómalas, la orquestación de recuperación aislada y la integración con escáneres de malware de terceros.
-
Interfaz de usuario: Data Protector proporciona una interfaz de usuario heredada no basada en la web que está considerablemente por detrás de la competencia en cuanto a la experiencia del usuario.
-
Habilitación de socios: los clientes que contratan Data Protector a través de socios deben asegurarse de seleccionar un socio creíble con experiencia adecuada en la implementación y soporte de Data Protector. La habilitación de socios de Micro Focus para Data Protector, después de su adquisición del negocio de software de HPE, sigue siendo un trabajo en curso.
Rubrik
Rubrik es un líder en este Magic Quadrant. Su cartera de productos consiste principalmente en Rubrik Cloud Data Management (RCDM), su plataforma central de software de copias de seguridad; Polaris, una plataforma basada en SaaS que proporciona visibilidad y gestión centralizadas y aprovecha metadatos para proporcionar evaluación de secuestro de información, clasificación y recuperación de datos; y Mosaic para la protección de cargas de trabajo NoSQL. Las operaciones de Rubrik son geográficamente diversas y sus clientes están principalmente en el segmento del mercado de las grandes empresas. En los últimos 12 meses tuvo dos lanzamientos importantes de RCDM que agregaron soporte de copia de seguridad para AWS RDS, Microsoft Office 365 OneDrive, SAP HANA en Google Cloud Platform y VMware Cloud en AWS. Estas versiones también se centraron en mejorar el desempeño en materia de copias de seguridad y recuperación de los entornos de Oracle, SQL Server y VMware. En diciembre de 2020, Rubrik adquirió Igneous, un proveedor que se especializa en la gestión de datos NAS de escalabilidad horizontal para la recuperación y el archivo que se basan en la nube.
-
Monitoreo y gestión centralizados: la plataforma SaaS Polaris proporciona visibilidad centralizada de múltiples implementaciones de clústeres de Rubrik ubicadas en las instalaciones o en la nube, protección de instancias IaaS, aplicaciones SaaS y administración integrada de seguridad y flujo de trabajo.
-
Automatización y simplicidad operativa: las revisiones de los clientes de Gartner Peer Insights y las consultas a clientes de Gartner indican que Rubrik ofrece una interfaz de usuario intuitiva que es fácil de operar y se escala bien. La plataforma ofrece un conjunto integral de API para la gestión de políticas que se puede integrar con herramientas de orquestación de terceros para automatizar flujos de trabajo complejos.
-
Soporte de base de datos: RCDM admite soporte granular e integral para todas las principales bases de datos relacionales y bases de datos NoSQL. La recuperación instantánea de Microsoft SQL Server y Oracle Database, y un controlador de seguimiento de bloques de cambio (change block tracking, CBT) para bases de datos SQL son capacidades clave que ayudan a reducir el objetivo de tiempo de recuperación (recovery time objective, RTO) y el objetivo de punto de recuperación (recovery point objective, RPO) de la copia de seguridad.
-
Soporte de aplicaciones de copia de seguridad tipo SaaS: Rubrik no admite copias de seguridad de los entornos de Salesforce y Google Workspace.
-
Costos de nube pública: RCDM requiere que se implemente un grupo de VM de cuatro nodos en la nube pública para respaldar la protección granular y la recuperación de aplicaciones y bases de datos alojadas en IaaS de nube pública. Esto aumenta los costos informáticos de ejecutar la infraestructura de copia de seguridad en la nube pública para cargas de trabajo no nativas de la nube.
-
Mercados emergentes: Rubrik tiene una presencia directa limitada en geografías emergentes en comparación con otros líderes del mercado, lo que requiere que los clientes se aseguren de trabajar con un socio creíble y confíen en las referencias locales.
Unitrends
Unitrends es un especialista en este Magic Quadrant. Su cartera de copias de seguridad está conformada por Unitrends Backup Software, Recovery Series Backup Appliance y Spanning Backup para la copia de seguridad de aplicaciones tipo SaaS. Las operaciones del proveedor son geográficamente diversas y sus clientes tienden a estar en el segmento de mercado medio. En los últimos 12 meses, Unitrends anunció los dispositivos Recovery Series Gen 9 con capacidad y rendimiento mejorados. También lanzó UniView, una plataforma que ofrece gestión central de múltiples dispositivos de la serie Recovery y aplicaciones tipo SaaS, y ha continuado mejorando las capacidades de seguridad y análisis en su plataforma de software.
-
Almacenamiento en la nube integrado para archivo y DR: Unitrends ofrece retención ilimitada de datos de la copia de seguridad sin cargos de egreso, y DR opcional a través de sus centros de datos de Unitrends Cloud, a costos significativamente más bajos en comparación con los proveedores de nube pública.
-
Copia de seguridad SaaS: Unitrends admite los requisitos de protección de datos de todas las principales aplicaciones SaaS que admiten copias de seguridad de terceros, incluidas Microsoft 365, Google Workspace y Salesforce a través de Spanning.
-
Cartera de dispositivos: Recovery Series Gen 9 se ofrece en 15 configuraciones diferentes, abordando una amplia gama de requisitos de capacidad y rendimiento de copia de seguridad. Los dispositivos se venden como una suscripción anual e incluyen toda la funcionalidad del software, soporte opcional para Unitrends Cloud y reemplazo de hardware gratuito cada cuatro años.
-
Escalabilidad: Recovery Series Backup Appliance de Unitrends carece de un sistema de archivos agrupados y, por lo tanto, ofrece una escalabilidad limitada y puede no adaptarse a las empresas con requisitos de copia de seguridad de más de 100 TB.
-
Copia de seguridad pública en la nube: Unitrends no se integra con las API de instantáneas proporcionadas por AWS EC2, Azure VM o GCE.
-
Soporte de base de datos: Unitrends no admite copias de seguridad de instancias de bases de datos Oracle RAC y ofrece capacidades limitadas para realizar copias de seguridad de bases de datos SAP HANA y NoSQL como MongoDB y Cassandra. No realiza copias de seguridad de instancias DBaaS como AWS RDS o Azure SQL Managed Instance.
Veeam
Veeam es un líder en este Magic Quadrant. Lidera con Veeam Availability Suite (VAS), que comprende Veeam Backup & Replication y Veeam ONE para monitoreo y análisis de copias de seguridad. La copia de seguridad para entornos de nube pública y la orquestación de DR se habilitan a través de productos complementarios. Las operaciones de Veeam están geográficamente diversificadas y sus clientes tienden a estar en los segmentos de mercado medio y empresas. En los últimos 12 meses, anunció nuevas herramientas para copia de seguridad de Azure y Google Cloud Platform, una opción de repositorio de copia de seguridad inmutable para objetivos de copia de seguridad basados en Linux, y complementos para la copia de seguridad Oracle RMAN en entornos AIX y SAP en Oracle. Veeam también amplió significativamente sus capacidades de copia de seguridad de AWS al introducir compatibilidad con AWS RDS, copia de seguridad EC2 consistente con la aplicación, DR entre regiones en AWS, seguimiento de bloques de cambio con volúmenes EBS y soporte de AWS Outposts. En octubre de 2020, Veeam adquirió Kasten, ampliando así su cartera de productos para incluir soporte de copia de seguridad de contenedores.
-
Recuperación instantánea: Veeam proporciona una recuperación instantánea de entornos de VM y NAS de Hyper-V, VMware y Microsoft SQL Server y Oracle Databases, lo que reduce significativamente el tiempo de recuperación de estas cargas de trabajo.
-
Transparencia de costos en la nube: Veeam proporciona a los administradores una vista granular de los costos estimados de copia de seguridad en la nube de varios componentes al crear una política de copia de seguridad para proteger las instancias de AWS y Microsoft Azure. Esto ayuda a los usuarios a reajustar las políticas de copia de seguridad, si es necesario, y proporciona precios predecibles.
-
Soporte técnico: los clientes de Veeam expresan un alto nivel de satisfacción con su soporte técnico. Esto se aumenta con la característica de diagnóstico inteligente de Veeam, que detecta problemas de configuración y rendimiento y proporciona una opción para la corrección automática a través de Veeam ONE.
-
Complejidad de la implementación: algunos clientes informan que las implementaciones de Veeam a gran escala son complejas de gestionar porque las implementaciones generalmente incluyen varios componentes, incluidos múltiples servidores de copia de seguridad, servidores proxy, servidores de montaje, agentes y repositorios de copia de seguridad.
-
Reducción de datos: Veeam carece de deduplicación global, lo que aumenta la dependencia de dispositivos de deduplicación de terceros para reducir los costos de almacenamiento.
-
Escalonamiento automatizado para copias de seguridad nativas de la nube: el proveedor no admite niveles automatizados de copias de seguridad de AWS y Azure VM desde niveles de almacenamiento de objetos en la “nube caliente” hasta niveles de almacenamiento de bajo costo como AWS Glacier o Microsoft Azure Archive Storage. Esto aumenta los costos de almacenamiento de las copias de seguridad que requieren un período de retención más prolongado.
Veritas Technologies
Veritas Technologies es un líder en este Magic Quadrant. Su cartera de productos de copia de seguridad está conformada principalmente por el software NetBackup, NetBackup Appliances y Backup Exec. Las operaciones de Veritas están geográficamente diversificadas y sus clientes tienden a estar principalmente en el segmento de las grandes empresas, con algo de presencia en el mercado medio. Veritas anunció dos actualizaciones importantes de NetBackup: 8.3 y 9.0. Estas actualizaciones incluyen compatibilidad con escalonamiento de Azure Archive, Azure Stack, AWS Outposts, VMware en AWS, VMware en Azure y mejoras para la copia de seguridad de Oracle, Microsoft SQL Server y NAS. Veritas también anunció NetBackup Flex Scale, una arquitectura integrada de referencia de dispositivos de escalabilidad horizontal basada en NetBackup 9.0. En enero de 2021, Veritas adquirió HubStor, que se especializa en la protección de aplicaciones tipo SaaS.
-
Amplio apoyo del ecosistema: NetBackup admite una amplia gama de sistemas operativos, hipervisores y nubes públicas, y se integra con todos los principales proveedores de matrices de almacenamiento primario.
-
Automatización: NetBackup 9.0 proporciona más de 500 API que ayudan a automatizar la implementación y gestión de políticas de implementaciones de infraestructura de copias de seguridad de Veritas de gran tamaño.
-
Copia de seguridad en la nube: NetBackup admite varios objetivos de almacenamiento en la nube pública. Los servidores en la nube de Media Server Deduplication Pool (MSDP) implementan la deduplicación datos de copia de seguridad en las instalaciones antes de enviarlos al objetivo de almacenamiento en la nube, lo que reduce significativamente los costos de almacenamiento y ancho de banda. Los datos de copia de seguridad se pueden enviar a múltiples destinos de almacenamiento en la nube desde el mismo grupo de almacenamiento de medios.
-
Escaneo integrado: el escaneo de malware y seguridad en un entorno de recuperación aislado, utilizando motores de seguridad de terceros, requiere integración de API o secuencias de comandos.
-
Soporte técnico: algunos clientes de Veritas indican que la calidad del soporte técnico y el tiempo de respuesta son insatisfactorios.
-
Cartera de dispositivos complejos: los clientes que evalúan los dispositivos de Veritas deben comprender a fondo las diferencias de arquitectura y los beneficios de NetBackup Flex Scale, NetBackup Flex y NetBackup Appliances, ya que los tres productos tienen atributos de software idénticos.
Zerto
Zerto es un especialista y un nuevo participante en este Magic Quadrant. La plataforma Zerto es una solución de copia de seguridad y DR convergente que tiene como objetivo proteger las cargas de trabajo tanto en las instalaciones como en la nube. Las operaciones de Zerto están geográficamente diversificadas y sus clientes tienden a estar principalmente en el segmento de las empresas, con algo de presencia en el mercado medio. Durante el período de evaluación, anunció dos actualizaciones importantes de la versión de la plataforma Zerto: 8.0 y 8.5. Estas actualizaciones de plataforma incluyen soporte para copias de seguridad basadas en VSS para Windows, soporte para AWS y Microsoft Azure como objetivos de retención a largo plazo, recuperación instantánea de archivos y mejoras en el rendimiento de las copias de seguridad y el monitoreo de la capacidad.
-
Solución de copia de seguridad y DR convergente: Zerto proporciona una plataforma única que combina la copia de seguridad y la funcionalidad de DR, simplificando así las arquitecturas de protección de datos. Su arquitectura basada en CDP permite RPO muy bajos.
-
Simplicidad operativa: las revisiones de los clientes de Gartner Peer Insights y las consultas a clientes de Gartner indican que Zerto ofrece una interfaz de usuario intuitiva que facilita el uso.
-
Recuperación entre plataformas: la plataforma Zerto admite la recuperación de VMware o VM Hyper-V en AWS o Microsoft Azure, lo que proporciona múltiples opciones de recuperación.
-
Credibilidad como proveedor de copias de seguridad: dada su arquitectura no tradicional, Zerto no es percibido como una alternativa de compra directa a los proveedores de copias de seguridad tradicionales. Los clientes que seleccionan Zerto deben comprender a fondo sus requisitos de arquitectura e infraestructura, y garantizar que se aborden las capacidades de copia de seguridad, como la consistencia de las aplicaciones, la recuperación granular y los requisitos del período de retención.
-
Capacidades contra el secuestro de información: Zerto no ofrece soporte para la detección de malware, depende de repositorios de almacenamiento de terceros para proporcionar inmutabilidad de la copia de seguridad y está por detrás de la competencia en lo que respecta a identificar copias de seguridad limpias y brindar un entorno de recuperación aislado. Debido a limitaciones arquitectónicas, Zerto no admite capacidades de ausencia de conexión externa directa.
-
Copia de seguridad pública en la nube: Zerto no admite copias de seguridad de instancias de AWS EC2 en la misma zona de disponibilidad. La copia de seguridad de las instancias de Microsoft Azure requiere que los clientes instalen dos dispositivos Zerto Cloud en la misma región, lo que aumenta la complejidad de la gestión.
Proveedores agregados y eliminados
Revisamos y ajustamos nuestros criterios de inclusión en los Magic Quadrants según los cambios en los mercados. Como consecuencia de estos ajustes, la combinación de proveedores en cualquiera de los Magic Quadrants, puede cambiar con el tiempo. La aparición de un proveedor en un Magic Quadrant un año y su desaparición en el siguiente no necesariamente indica que cambiamos de opinión sobre ese proveedor. Puede reflejar un cambio del mercado y, por lo tanto, un cambio en los criterios de evaluación o un cambio de enfoque de ese proveedor.
Agregados
-
Druva
-
Micro Focus
-
Zerto
Eliminados
-
Actifio
Criterios de inclusión y exclusión
Los criterios de inclusión representan los atributos específicos que los analistas consideran necesarios para la inclusión en esta investigación.
Los analistas de Gartner han evaluado que el proveedor puede competir de manera efectiva en el mercado de soluciones de software de recuperación y copias de seguridad empresariales.
Gartner ha determinado que el proveedor es un participante importante en el mercado, debido a la presencia en el mercado, la visibilidad competitiva o la innovación tecnológica.
El proveedor debe cumplir al menos uno de los siguientes criterios de ingresos:
-
Los ingresos se deben derivar únicamente de su cartera de productos de copia de seguridad y recuperación. Estos ingresos no deben incluir ingresos generados a partir de servicios de implementación o servicios gestionados.
-
El proveedor debe haber generado un ingreso de más de 50 millones de USD (PCGA) por la venta de licencias de productos y mantenimiento durante los últimos cuatro trimestres (al 1.° de marzo de 2021).
o
-
El proveedor debe haber generado ingresos por suscripción de más de 25 millones de USD (PCGA) en los últimos cuatro trimestres (al 1.° de marzo de 2021).
o
-
El proveedor debe haber generado un ingreso (PCGA) de más de 25 millones de USD por la venta de licencias de productos y mantenimiento durante los últimos cuatro trimestres (al 1.° de marzo de 2021) combinado con una tasa de crecimiento del 20 % o más en los cuatro trimestres anteriores.
Las soluciones de copia de seguridad y recuperación del proveedor que califique deberán venderse y comercializarse principalmente al mercado medio de gama alta y a grandes organizaciones empresariales. Gartner define a las empresas medianas de gama alta como aquellas que cuentan con un personal de entre 500 y 999 empleados, y a las grandes empresas como aquellas que cuentan con un personal de 1000 empleados o más.
El proveedor debe contar con al menos 100 empleados de tiempo completo en funciones de ingeniería, ventas y marketing combinadas.
La solución de copia de seguridad y recuperación que califique del proveedor deberá enfocarse en proteger los entornos empresariales que se ejecuten en el centro de datos. El centro de datos puede ser un centro de datos tradicional o una instalación de coubicación. La protección de las cargas de trabajo de IaaS, PaaS y SaaS basadas en la nube y sitios remotos se considera una extensión de estas capacidades centrales.
El proveedor debe haber tenido al menos una solución de copia de seguridad y recuperación comercialmente disponible para el uso por parte de las empresas durante tres años calendario antes del 1.° de marzo de 2021 (debe haber estado disponible comercialmente al menos desde marzo de 2018).
Los nuevos productos o actualizaciones de productos existentes que se lanzaron en los últimos 12 meses, por lo general, deben haber estado estar disponibles a más tardar el 31 de marzo de 2021 para ser considerados para su evaluación.
El proveedor debe servir a una base instalada de al menos 1000 clientes dentro del mercado, según se define en la sección Definición/descripción del mercado. Además, al menos 250 de los 1000 clientes deben haber implementado la solución de copia de seguridad para un mínimo de 100 servidores físicos o 100 servidores virtuales en un solo sitio de implementación o una sola región de la nube. Esto excluye las copias de seguridad de terminales.
El proveedor debe vender y respaldar activamente sus productos de recuperación y copias de seguridad bajo su propia marca en al menos dos de las siguientes regiones principales: América del Norte, Europa o la región de Asia-Pacífico. Al menos el 20 % de los ingresos totales y el recuento de clientes existentes deben originarse fuera de su región principal.
La solución del proveedor debe admitir copias de seguridad y restauraciones granulares de datos en al menos los siguientes entornos:
-
Hipervisor: VMware e Hyper-V mediante integración con marcos de copia de seguridad proporcionados por estos hipervisores
-
Aplicaciones: Microsoft Exchange y Microsoft SharePoint, o soporte para copia de seguridad de Microsoft Office 365
-
Sistemas operativos: Windows, Linux
-
Bases de datos: copias coherentes con las bases de datos de servidores Oracle y Microsoft SQL
El producto puede venderse ya sea como una oferta de software únicamente o como un dispositivo de almacenamiento de copias de seguridad integrado (aplicación de copia de seguridad más almacenamiento de copias de seguridad en una única oferta integrada).
Se aplican los siguientes criterios de exclusión:
-
Proveedores que ofrecen productos o soluciones con software que se origina completamente a partir de un ISV externo.
-
Productos que sirven solo como objetivo o destino de las copias de seguridad, pero que en realidad no realizan la copia de seguridad ni restauran la función de gestión. Algunos ejemplos incluyen dispositivos de deduplicación diseñados específicamente, redes de áreas de almacenamiento (Storage Area Network, SAN), NAS o almacenamiento de objetos.
-
Proveedores que hacen copias de seguridad directamente a la nube pública sin almacenar una copia local en las instalaciones.
-
Proveedores con una principal fuente de ingresos por productos (más del 75 % de los ingresos totales) que provengan de alojamientos de centros de datos y proveedores de servicios gestionados.
-
Productos o soluciones diseñados y posicionados principalmente como soluciones para hacer copias de seguridad de terminales como computadoras portátiles, de escritorio y dispositivos móviles.
-
Productos o soluciones que están diseñados y posicionados como soluciones para hacer copias de seguridad de oficinas remotas, ubicaciones de extremo y entornos de un mercado medio inferior o pymes.
-
Productos o soluciones diseñados para entornos homogéneos, como herramientas diseñadas para hacer copias de seguridad solo de Microsoft Hyper-V o VMware, o Red Hat o contenedores.
-
Productos o soluciones diseñados para hacer copias de seguridad de proveedores de sistemas de almacenamiento o hiperconvergentes específicos.
-
Productos que solo sirven como herramientas de replicación y DR.
-
Productos que sirven principalmente para gestionar las capacidades de captura instantánea y replicación de matrices de almacenamiento.
-
Productos que se posicionan principalmente para la gestión de datos de copia.
-
Productos que son principalmente soluciones de protección de datos continua.
Criterios de evaluación
Capacidad de ejecución
Tabla 1: Criterios de evaluación de la capacidad de ejecución
|
Producto o servicio
|
Alta
|
|
Viabilidad general
|
Alta
|
|
Precios/Ejecución de ventas
|
Alta
|
|
Reacción del mercado/Trayectoria
|
Alta
|
|
Ejecución de marketing
|
Baja
|
|
Experiencia del cliente
|
Alta
|
|
Operaciones
|
No se calificó
|
|
|
|
Fuente: Gartner (julio de 2021)
Integridad de la visión
Tabla 2: Criterios de evaluación de integridad de la visión
|
Comprensión del mercado
|
Alta
|
|
Estrategia de marketing
|
Media
|
|
Estrategia de ventas
|
Media
|
|
Estrategia de oferta (producto)
|
Alta
|
|
Modelo comercial
|
Media
|
|
Estrategia de industria/vertical
|
Media
|
|
Innovación
|
Alta
|
|
Estrategia geográfica
|
Media
|
|
|
|
Fuente: Gartner (julio de 2021)
Descripciones del cuadrante
Líderes
Los Líderes poseen las mediciones combinadas más elevadas de Capacidad de ejecución e Integridad de la visión. Son quienes poseen las carteras de productos más integrales y escalables. Poseen una trayectoria comprobada de rendimiento financiero y presencia en el mercado establecida. En cuando a la visión, se los percibe en la industria como líderes de pensamiento y creadores de propiedad intelectual (PI) y poseen planes bien articulados para mejorar las capacidades de recuperación, mejorar la facilidad de implementación y gestión, y aumentar su amplitud de productos y escalabilidad. Para que los proveedores tengan éxito a largo plazo, el objetivo debe ser admitir los requisitos de protección de datos de TI híbrida. Una piedra angular para los Líderes es la capacidad de articular cómo los requisitos se abordarán como parte de su visión para la gestión de la recuperación.
Como grupo, se puede esperar que los Líderes se consideren parte de la mayoría de las propuestas de nuevas compras y que posean altos índices de éxito al ganar nuevos negocios. Sin embargo, esto no significa que solo una gran participación en el mercado sea el indicador primario de un Líder. Los Líderes son proveedores estratégicos y están bien posicionados para el futuro por haber establecido el éxito al cumplir con las necesidades de centros de datos grandes y medianos de gama alta.
Rivales
Los Rivales tienen capacidad de ejecución en la actualidad, pero podrían poseer una visión más limitada que los Líderes o aún deben crear completamente su visión o comercializarla. Poseen productos con capacidades y pueden tener buen rendimiento para muchas empresas. Estos proveedores tienen los recursos financieros y del mercado y las capacidades para convertirse potencialmente en Líderes. Sin embargo, la pregunta importante es si comprenden las tendencias del mercado y los requisitos del mercado para tener éxito mañana, así como también si pueden mantener su impulso con una ejecución de alto nivel a lo largo del tiempo.
Un Rival puede poseer una sólida cartera de copias de seguridad, pero no haber tenido la posibilidad aún de aprovechar completamente sus oportunidades, o no tener la misma capacidad que los Líderes para influenciar las expectativas de los usuarios finales o ser considerado para implementaciones sustancialmente más amplias o de mayor número. Los Rivales no pueden competir agresivamente fuera de su base de cuentas existente y se enfocan principalmente en la retención. Estos proveedores pueden no dedicar suficientes recursos de desarrollo a brindar productos con amplio atractivo para la industria y características diferenciadas de manera oportuna, o pueden no comercializar sus capacidades y/o explotar por completo suficientes recursos de campo de manera efectiva para lograr una mayor presencia en el mercado.
Visionarios
Los Visionarios tienen visión de futuro, avanzan en sus capacidades de cartera por delante o muy por delante del mercado, pero su ejecución general no los ha impulsado a ser Rivales o posiblemente Líderes. (A menudo, esto se debe a ventas y marketing limitados o tiempo prolongado para instalar y configurar inicialmente, pero a veces se debe a la escalabilidad o amplitud de la funcionalidad y/o el soporte de plataformas). Estos proveedores se diferencian predominantemente por la innovación en materia de productos y los beneficios percibidos por el cliente. Sin embargo, debido a que algunos son relativamente nuevos en el mercado, aún no han alcanzado la integridad de la solución o amplias ventas sostenidas y éxito de marketing y conciencia de marca, ni han demostrado las implementaciones exitosas y continuadas en grandes empresas que se requieren para otorgarles la mayor visibilidad de los Líderes.
Algunos proveedores salen del cuadrante de Visionarios y entran al cuadrante de Especialistas porque su tecnología ya no es visionaria (los competidores los alcanzaron). En algunos casos, no han podido establecer una presencia en el mercado que justifique pasar a los cuadrantes de Rivales o Líderes, o incluso permanecer en el cuadrante de Visionarios.
Especialistas
Es importante tener en cuenta que Gartner no recomienda eliminar Especialistas de las evaluaciones de clientes. Los Especialistas se enfocan específica y deliberadamente en un subsegmento del mercado general u ofrecen capacidades relativamente amplias sin una escala de empresas muy grandes o el éxito general de los competidores en otros cuadrantes. En muchos casos, los Especialistas poseen gran solidez en el segmento empresarial mediano de gama alta y también venden, de manera oportunista, a grandes empresas, pero con ofertas y servicios generales que, en el presente, no son tan completos como los de otros proveedores enfocados en el mercado de grandes empresas.
Los Especialistas pueden enfocarse en áreas geográficas específicas, mercados verticales o un servicio de implementación de copias de seguridad o caso de uso específico, o bien pueden simplemente tener horizontes modestos y/o capacidades generales inferiores en comparación con los competidores. Otros Especialistas son muy nuevos en el mercado o se han quedado atrás y, aunque son dignos de observación, aún deben desarrollar una funcionalidad completa o demostrar coherentemente una visión amplia o la Capacidad de ejecución.
Contexto
Los líderes de infraestructura y operaciones (I&O) encargados de las operaciones de copia de seguridad deben rediseñar la infraestructura de copia de seguridad para que incluya los siguientes aspectos de tecnología, operaciones y consumo:
-
Invertir en soluciones de copia de seguridad que aborden los requisitos de protección de datos en el centro de datos, la nube pública y los entornos de extremo. Favorecer soluciones que ofrezcan un panel único para gestionar estos entornos distribuidos.
-
Elegir soluciones de copia de seguridad que proporcionen una solución integral para la detección de secuestro de información y recuperación ante ataques de secuestro de información.
-
Comprender minuciosamente el nivel de resiliencia proporcionado en la copia principal de seguridad y la necesidad de invertir en copias de seguridad adicionales para asegurar la resiliencia de la copia de seguridad.
-
Elegir productos que ofrezcan una experiencia de prueba de recuperación segura y granular.
-
Alinear la arquitectura de las copias de seguridad con las necesidades de recuperación operativas de su organización. Optimizar el uso del almacenamiento de copias de seguridad utilizando dispositivos de copia de seguridad basados en disco o almacenamiento en SAN para la recuperación operativa, y almacenamiento en cintas o bien objetos para la retención a largo plazo.
-
Comprender minuciosamente el costo total de propiedad a largo plazo de pasar de licencias perpetuas a modelos de licencia basados en suscripciones. Para las suscripciones, comprender las implicaciones de los costos de pagos anualizados en comparación con pagos iniciales y la salida de la suscripción antes de la finalización del plazo.
-
Comprender las implicaciones en materia de costos a largo plazo de los diversos modelos de precios ofrecidos por los proveedores: basados en VM, basados en socket, basados en nodos, TB de interfaz de usuarios, TB de unidad final y basados en agentes. Invertir en el modelo adecuado según la aplicación y la hoja de ruta de infraestructura de la organización.
-
Seleccionar proveedores que respalden el escalonamiento de copias de seguridad a la nube pública para ahorrar en costos de almacenamiento local. Elegir soluciones que respalden la recuperación de aplicaciones desde copias de seguridad en la nube pública para abordar casos de uso de pruebas/desarrollo o DR.
-
Seleccionar proveedores que puedan aumentar el valor de los datos de copia de seguridad al ponerlos a disposición para abordar requisitos de cumplimiento, respaldar el análisis, reutilizar los datos de copia de seguridad para pruebas/desarrollo y proporcionar capacidades complementarias como DR.
Descripción general del mercado
El mercado de software de copias de seguridad y recuperación empresarial atravesó una transformación significativa en los últimos dos años. Los proveedores de copias de seguridad evaluados en este Magic Quadrant se centraron principalmente en las siguientes áreas:
-
Gestión centralizada: A medida que las empresas avanzan hacia un modelo de TI híbrido y las cargas de trabajo se distribuyen en todo el centro de datos, la nube pública y los extremos, es fundamental proteger estas cargas de trabajo, independientemente de la ubicación. Los proveedores de copias de seguridad líderes abordan esto ofreciendo una plataforma de gestión que puede implementarse en el centro de datos principal o como un servicio alojado en la nube pública.
-
Resiliencia, detección y corrección del secuestro de información: El reciente aumento en la cantidad de ataques de secuestro de información ha hecho que los proveedores tomen medidas concretas para proporcionar detección y corrección del secuestro de información, así como una infraestructura de copias de seguridad resiliente. Mientras que la mayoría de los proveedores admiten la creación de segundas copias inmutables de las copias de seguridad a través del almacenamiento habilitado para una sola escritura y múltiples lecturas (Write-Once, Read Many, WORM), otros como IBM y Rubrik aspiran a hacer que el repositorio de copias de seguridad principal sea más resiliente al admitir instantáneas inmutables. Los proveedores líderes están construyendo capacidades para detectar ataques de secuestro de información mediante el seguimiento de grandes cambios a los datos del sistema de archivos y a través de otros medios, mediante la asociación con proveedores de seguridad o el desarrollo de estas capacidades en la empresa. La mayoría de los proveedores también apuntan a simplificar el proceso de recuperación ante el secuestro de información mediante la creación de un entorno de prueba aislado y proporcionan una copia limpia de las copias de seguridad para recuperar archivos específicos. Tales esfuerzos siguen siendo en gran medida un trabajo en progreso.
-
Soporte para la copia de seguridad de la IaaS y PaaS en la nube pública: Durante el período de evaluación, los proveedores líderes de copias de seguridad locales aumentaron su inversión hacia la creación de capacidades para proteger las cargas de trabajo nativas de la nube, en particular las VM y las aplicaciones alojadas en AWS, Microsoft Azure y Google Cloud Platform. Algunos proveedores de copias de seguridad también respaldan la copia de seguridad de los productos de DBaaS como Amazon RDS, Amazon Aurora y Microsoft Azure SQL. Mientras que algunos proveedores integraron el software de copia de seguridad con las capacidades de instantáneas nativas ofrecidas por estos proveedores de nube, la mayoría continúan reutilizando su software de copia de seguridad existente “tal como está” en la nube para proporcionar copias de seguridad basadas en agentes de las aplicaciones alojadas en la nube.
-
Soporte para aplicaciones basadas en SaaS: En los últimos dos años, los líderes de I&O han comenzado a incluir aplicaciones SaaS como Microsoft Office 365, Google G Suite y Salesforce como parte de su estrategia de copias de seguridad. La mayoría de los proveedores evaluados en esta investigación han comenzado a entregar copias de seguridad de Office 365 a través de socios o a desarrollar estas capacidades internamente. Proteger G Suite y Salesforce sigue siendo en gran medida un trabajo en progreso.
-
Escalonamiento en la nube pública: La mayoría de los proveedores evaluados en este Magic Quadrant admiten el escalonamiento de datos de copias de seguridad a la nube pública. Esto reduce los costos de almacenamiento de copias de seguridad locales. Los objetivos de almacenamiento en la nube pública más comúnmente admitidos son Amazon Simple Storage Service (Amazon S3) y Azure Blob Storage. Los datos de copia de seguridad en la mayoría de los casos son autodescriptivos, lo que significa que si se pierden los datos locales y el catálogo, entonces se puede reinstalar en la nube una instancia del software de copia de seguridad y se pueden restaurar los datos. Algunos proveedores también se integran con las políticas de ciclo de vida de los proveedores de nube, (por ejemplo, migración de datos de AWS S3 a Glacier o Azure Blob a Azure Archive Blob Storage).
-
Recuperación en la nube pública: Hoy en día, los proveedores de copias de seguridad líderes admiten restaurar datos de copia de seguridad a servidores en la nube pública. Se puede instalar una instancia del software de copia de seguridad en la nube pública, y los datos de la copia de seguridad se pueden restaurar a una instancia de cálculo en la nube pública. Esto proporciona una rápida recuperación operativa si el entorno local no está disponible. Los datos de copia de seguridad también pueden utilizarse para fines de prueba/desarrollo en la nube pública.
-
Copia de seguridad de la base de datos NoSQL: Mientras que las empresas tradicionales continúan ejecutando sus aplicaciones comerciales principales en bases de datos de sistemas de gestión de bases de datos relacionales (Relational Database Management System, RDMS) como Oracle y Microsoft SQL, los proyectos de Modo 2, como los datos masivos, generalmente aprovechan bases de datos NoSQL como MongoDB y Cassandra. A medida que estos proyectos comienzan a escalar y entregar valor tangible, se genera una creciente necesidad de proteger dichos entornos. Proveedores establecidos como Commvault, Dell Technologies y Veritas Technologies han comenzado a abordar estos requisitos de copia de seguridad mediante la integración de dichas capacidades en forma nativa en la plataforma de copia de seguridad. Proveedores como Rubrik y Cohesity han realizado adquisiciones estratégicas en este ámbito.
-
Recuperación instantánea de bases de datos y máquinas virtuales: La mayoría de los proveedores admiten la recuperación instantánea de las VM al montar la VM con copia de seguridad directamente en el host de producción a través del sistema de archivos en red (Network File System, NFS). De esta forma, las VM pueden estar disponibles instantáneamente, mientras que el proceso de recuperación real se puede iniciar en segundo plano. De manera similar, proveedores como Cohesity y Rubrik ofrecen una recuperación instantánea de bases de datos como Microsoft SQL y Oracle.
-
Copia de seguridad de contenedores: Los proveedores líderes anunciaron soporte para la copia de seguridad de contenedores ya sea mediante la integración de estas capacidades de forma nativa en su plataforma existente o a través de adquisiciones. Si bien las consultas a clientes de Gartner muestran poco interés por la copia de seguridad de contenedores, prevemos que su adopción aumentará en los próximos dos años, a medida que se implementen más contenedores con almacenamiento persistente para respaldar las cargas de trabajo de producción.
-
Otorgamiento de licencias de suscripción: Las empresas que migran a la nube pública encuentran que el modelo basado en suscripciones es una forma más simple de adquirir soluciones de copia de seguridad. Si bien el otorgamiento de licencias basadas en suscripciones no es necesariamente menos costoso en comparación con el otorgamiento de licencias perpetuas, es más predecible y más sencillo de gestionar.
Definiciones de criterios de evaluación
Capacidad de ejecución
Producto/Servicio: Productos y servicios centrales que ofrece el proveedor para el mercado definido. Esto incluye funcionalidades actuales de servicio/producto, calidad, grupos de funciones, conocimientos y demás, ofrecidos a nivel nativo o a través de asociaciones/acuerdos de fabricantes originales de equipos (Original Equipment Manufacturer, OEM) según lo definido en la definición de mercado y lo detallado en los subcriterios.
Viabilidad general: La viabilidad incluye una evaluación sobre el estado financiero general de la organización, el éxito financiero y práctico de la unidad de negocios, y la probabilidad de que la unidad de negocios individual siga invirtiendo en el producto, continúe ofreciéndolo y promueva la vanguardia dentro de la cartera de productos de la organización.
Precios/Ejecución de ventas: Las capacidades del proveedor en todas las actividades de preventa y la estructura que les da soporte. Esto incluye gestión de operaciones, precios, negociación, soporte de preventa y la efectividad general del canal de ventas.
Reacción del mercado/Trayectoria: Capacidad para reaccionar, cambiar de dirección, ser flexible y lograr el éxito competitivo a medida que se presentan las oportunidades, que los competidores actúan, que las necesidades del cliente evolucionan y que la dinámica del mercado se modifica. Este criterio también considera el historial de reacción del proveedor.
Ejecución de marketing: Claridad, calidad, creatividad y eficacia de los programas diseñados para brindar el mensaje de la organización para influir en el mercado, promocionar la marca y el negocio, aumentar la conciencia de los productos y establecer la identificación positiva con el producto/la marca y organización en la mente de los compradores. Esta “conciencia de marca” puede deberse a una combinación de publicidad, iniciativas promocionales, liderazgo de pensamiento, recomendaciones verbales y actividades de ventas.
Experiencia del cliente: Relaciones, productos y servicios/programas que habilitan a los clientes a ser exitosos con los productos evaluados. Específicamente, esto incluye las maneras en que los clientes reciben soporte técnico o de cuenta. Esto también puede incluir herramientas auxiliares, programas de soporte al cliente (y su calidad), disponibilidad de grupos de usuarios, acuerdos de nivel de servicios y demás.
Operaciones: La capacidad de la organización de cumplir con sus metas y obligaciones. Los factores incluyen la calidad de la estructura de la organización, incluidos conocimientos, experiencias, programas, sistemas y otros vehículos que permiten que la organización funcione de manera eficaz y eficiente en forma continua.
Integridad de la visión
Comprensión de mercado: Capacidad del proveedor para entender lo que desea y necesita el comprador y trasladar eso a productos y servicios. Los proveedores que muestran mayor grado de visión escuchan y entienden las necesidades y los deseos de los compradores y pueden formar o mejorar esto con su visión incorporada.
Estrategia de marketing: Grupo claro y diferenciado de mensajes comunicados de manera coherente en toda la organización y externalizado mediante el sitio web, la publicidad, los programas de clientes y las declaraciones de posicionamiento.
Estrategia de ventas: Estrategia para vender productos que usa la red adecuada de afiliados de comunicación, servicios, marketing y ventas, directos o indirectos, que extiende el alcance y la profundidad de llegada al mercado, los conocimientos, la experiencia, las tecnologías, los servicios y la base de clientes.
Estrategia de oferta (producto): Enfoque del proveedor respecto del desarrollo y de la distribución del producto, con énfasis en la distinción, la funcionalidad, la metodología y los grupos de funciones que se relacionan con requisitos actuales y futuros.
Modelo comercial: Solidez y lógica de la propuesta comercial subyacente del proveedor.
Estrategia de industria/vertical: Estrategia del proveedor para dirigir recursos, conocimientos y ofertas para satisfacer las necesidades específicas de los segmentos individuales del mercado, incluidos los mercados verticales.
Innovación: Diseños directos, relacionados, complementarios y sinérgicos de recursos, experiencia o capital para fines de inversión, consolidación, defensa o preferencia.
Estrategia geográfica: Estrategia del proveedor para dirigir recursos, conocimientos y ofertas para cumplir necesidades específicas de geografías fuera del “hogar” o la geografía nativa, directamente o a través de socios, canales y subsidiarias según corresponda para esa geografía y mercado.
Is this content helpful to you?

© 2021 Gartner, Inc. o sus empresas afiliadas. Todos los derechos reservados. Gartner es una marca registrada de Gartner, Inc. o sus empresas afiliadas. Esta publicación no se puede reproducir ni distribuir por cualquier medio sin el permiso previo por escrito de Gartner. La información contenida en esta publicación se ha obtenido de fuentes que se consideran confiables. Gartner no garantiza en absoluto la precisión, la integridad ni la adecuación de dicha información y no se responsabiliza de ningún error, omisión ni deficiencia que en ella aparezcan. Esta publicación consta de las opiniones de la organización de investigación de Gartner y no se debe interpretar como una declaración de hechos. Las opiniones expresadas en el presente documento están sujetas a modificaciones sin previo aviso. Aunque la investigación de Gartner puede incluir un análisis de aspectos legales relacionados, Gartner no proporciona servicios ni asesoramiento legal y su investigación no se debe interpretar ni utilizar en este sentido. Gartner es una empresa pública, y sus accionistas pueden incluir empresas y fondos que tienen intereses financieros en entidades consideradas en la investigación de Gartner. La Junta directiva de Gartner puede incluir gerentes senior de estas empresas o fondos. La investigación de Gartner es llevada a cabo de forma independiente por su organización de investigación, sin aportes ni influencia de estas empresas, fondos ni sus gerentes. Para obtener más información acerca de la independencia e integridad de la investigación de Gartner, consulte “Guiding Principles on Independence and Objectivity” (Principios fundamentales sobre la independencia y objetividad), en su sitio web, http://www.gartner.com/technology/about/ombudsman/omb_guide2.jsp.
La investigación de Gartner que se aborda en este documento se tradujo del texto original en inglés al idioma del texto anterior o de este mismo. Gartner ha hecho todo lo razonable para garantizar que la traducción tenga el mayor grado de exactitud e integridad posible. Sin embargo, al igual que con todas las traducciones, puede haber inevitablemente algún grado de discrepancia. En caso de que esto ocurra, ya sea en cuanto al contenido o a la intención, siempre predominará el significado del original en inglés.
La investigación de Gartner que se aborda en este documento se tradujo del texto original en inglés al idioma del texto anterior o de este mismo. Gartner ha hecho todo lo razonable para garantizar que la traducción tenga el mayor grado de exactitud e integridad posible. Sin embargo, al igual que con todas las traducciones, puede haber inevitablemente algún grado de discrepancia. En caso de que esto ocurra, ya sea en cuanto al contenido o a la intención, siempre predominará el significado del original en inglés.