
Licensed for Distribution
This research note is restricted to the personal use of ().엔드포인트 보호 관련 Magic Quadrant
2026년 5월 26일 - ID G00838669 - 41분 읽기 분량
작성자: Deepak Mishra, Evgeny Mirolyubov, Nikul Patel
빠른 AI 도입과 새롭게 부상하는 공급업체 주권 요건이 엔드포인트 보호 제품에 대한 구매자 우선순위를 형성하고 있습니다. 구매자는 공급업체 선정 시 주권 목표와 기업 엔드포인트 내 AI 탐지 및 사용 제어 요건을 고려해야 합니다.
전략적 계획 가정
2028년까지 엔드포인트 보호 공급업체의 90%가 AI 탐지 및 사용 제어 기능을 탑재할 것입니다.
2029년까지 중견 기업의 30%가 엔드포인트, 데이터 보안, ID 보안 역량을 워크스페이스 보안 플랫폼으로 통합해 전반적인 보호와 일원화된 정책 관리를 할 수 있게 될 것입니다.
2029년까지 엔드포인트 보안 도구, 관리 프로세스, 운영 팀을 통합한 조직은 사고 대응 시간을 최소 40% 단축할 것입니다.
시장 정의/설명
Gartner는 엔드포인트 보호를 관리 대상 엔드포인트(데스크톱 PC, 노트북 PC, 가상 데스크톱, 모바일 기기 및 일부 경우에는 서버 포함)를 알려진 및 알려지지 않은 악성 공격으로부터 보호하는 보안 소프트웨어로 정의합니다. 엔드포인트 보호는 보안 팀이 예방 통제를 우회하는 사고를 조사하고 해결하는 데 필요한 도구를 제공합니다. 엔드포인트 보호 제품은 소프트웨어 에이전트 형태로 제공되며, 엔드포인트에 배포되고, 중앙 집중식 보안 분석 및 관리 콘솔과 연결됩니다.
엔드포인트 보호는 정적 분석 및 행동 분석과 같은 보안 기술 조합을 사용하여 알려진 악성 코드와 알려지지 않은 악성 코드, 파일리스 공격으로부터 엔드포인트를 보호하는 방어적 보안 제어를 제공합니다. 또한 장치 제어, 호스트 방화벽 관리, 애플리케이션 제어와 같은 공격 표면 축소 기능을 활용하여 위협 노출을 제한합니다. 조직은 심층 방어 전략의 일환으로 엔드포인트 보호를 배포하여 엔드포인트 공격 표면을 줄이고 침해 위험을 최소화합니다. 엔드포인트 보호 제품의 탐지 및 대응 기능은 예방 통제를 우회하는 위협을 식별, 조사, 해결하는 데 도움이 되며, 이런 기능은 대개 광범위한 위협 탐지, 조사, 대응(TDIR) 제품에 포함되어 있습니다.
필수 기능
-
실시간 스캔 및 악성 코드 방지 기술을 통한 엔드포인트 보호.
-
장치 제어, 호스트 기반 방화벽 관리, 익스플로잇 방지 또는 다양한 운영 체제에 대한 애플리케이션 제어 기능 등을 통한 엔드포인트 공격 표면 축소.
-
엔드포인트, 애플리케이션 및 최종 사용자 활동에 대한 행동 분석을 이용한 엔드포인트 위협 탐지 및 차단.
선택 기능
-
실시간 텔레메트리 수집, 맞춤형 탐지, 사고 후 조사 및 대응을 지원하는 엔드포인트 탐지 및 대응(EDR) 기능 통합.
-
소프트웨어 및 운영 체제 취약점과 설정 오류를 평가하고, 다양한 운영 체제에 대한 내장형 또는 통합 패치 관리 및 가상 패치 지원.
-
이동식 매체, 인쇄, Bluetooth, 브라우저를 통한 민감 데이터 유출을 식별하고 방지하는 통합 엔드포인트 데이터 유출 방지 기능.
-
구성 모범 사례 및 신규 위협에 대비한 엔드포인트 보호 정책 및 설정의 지속적인 평가 및 최적화.
-
이메일 보안, 보안 서비스 엣지, ID 보호, 데이터 보안 제어, 엔드포인트 관리 도구, 보안 엔터프라이즈 브라우저 등 워크스페이스 보안 플랫폼 통합.
-
네이티브 및 타사 TDIR(위협 탐지, 조사 및 대응) 가능 제품과의 통합을 통해 여러 보안 제어 기능 전반에 걸쳐 텔레메트리데이터 수집, 상호 연관 분석, 조사 및 조치.
-
수명이 종료되었거나 일반적이지 않은 운영 체제 또는 레거시 서버 워크로드에 대한 확대 지원.
-
경보 요약, 콘텐츠 생성, 대응 지침용 내장형 사이버 보안 AI 어시스턴트 포함.
Magic Quadrant
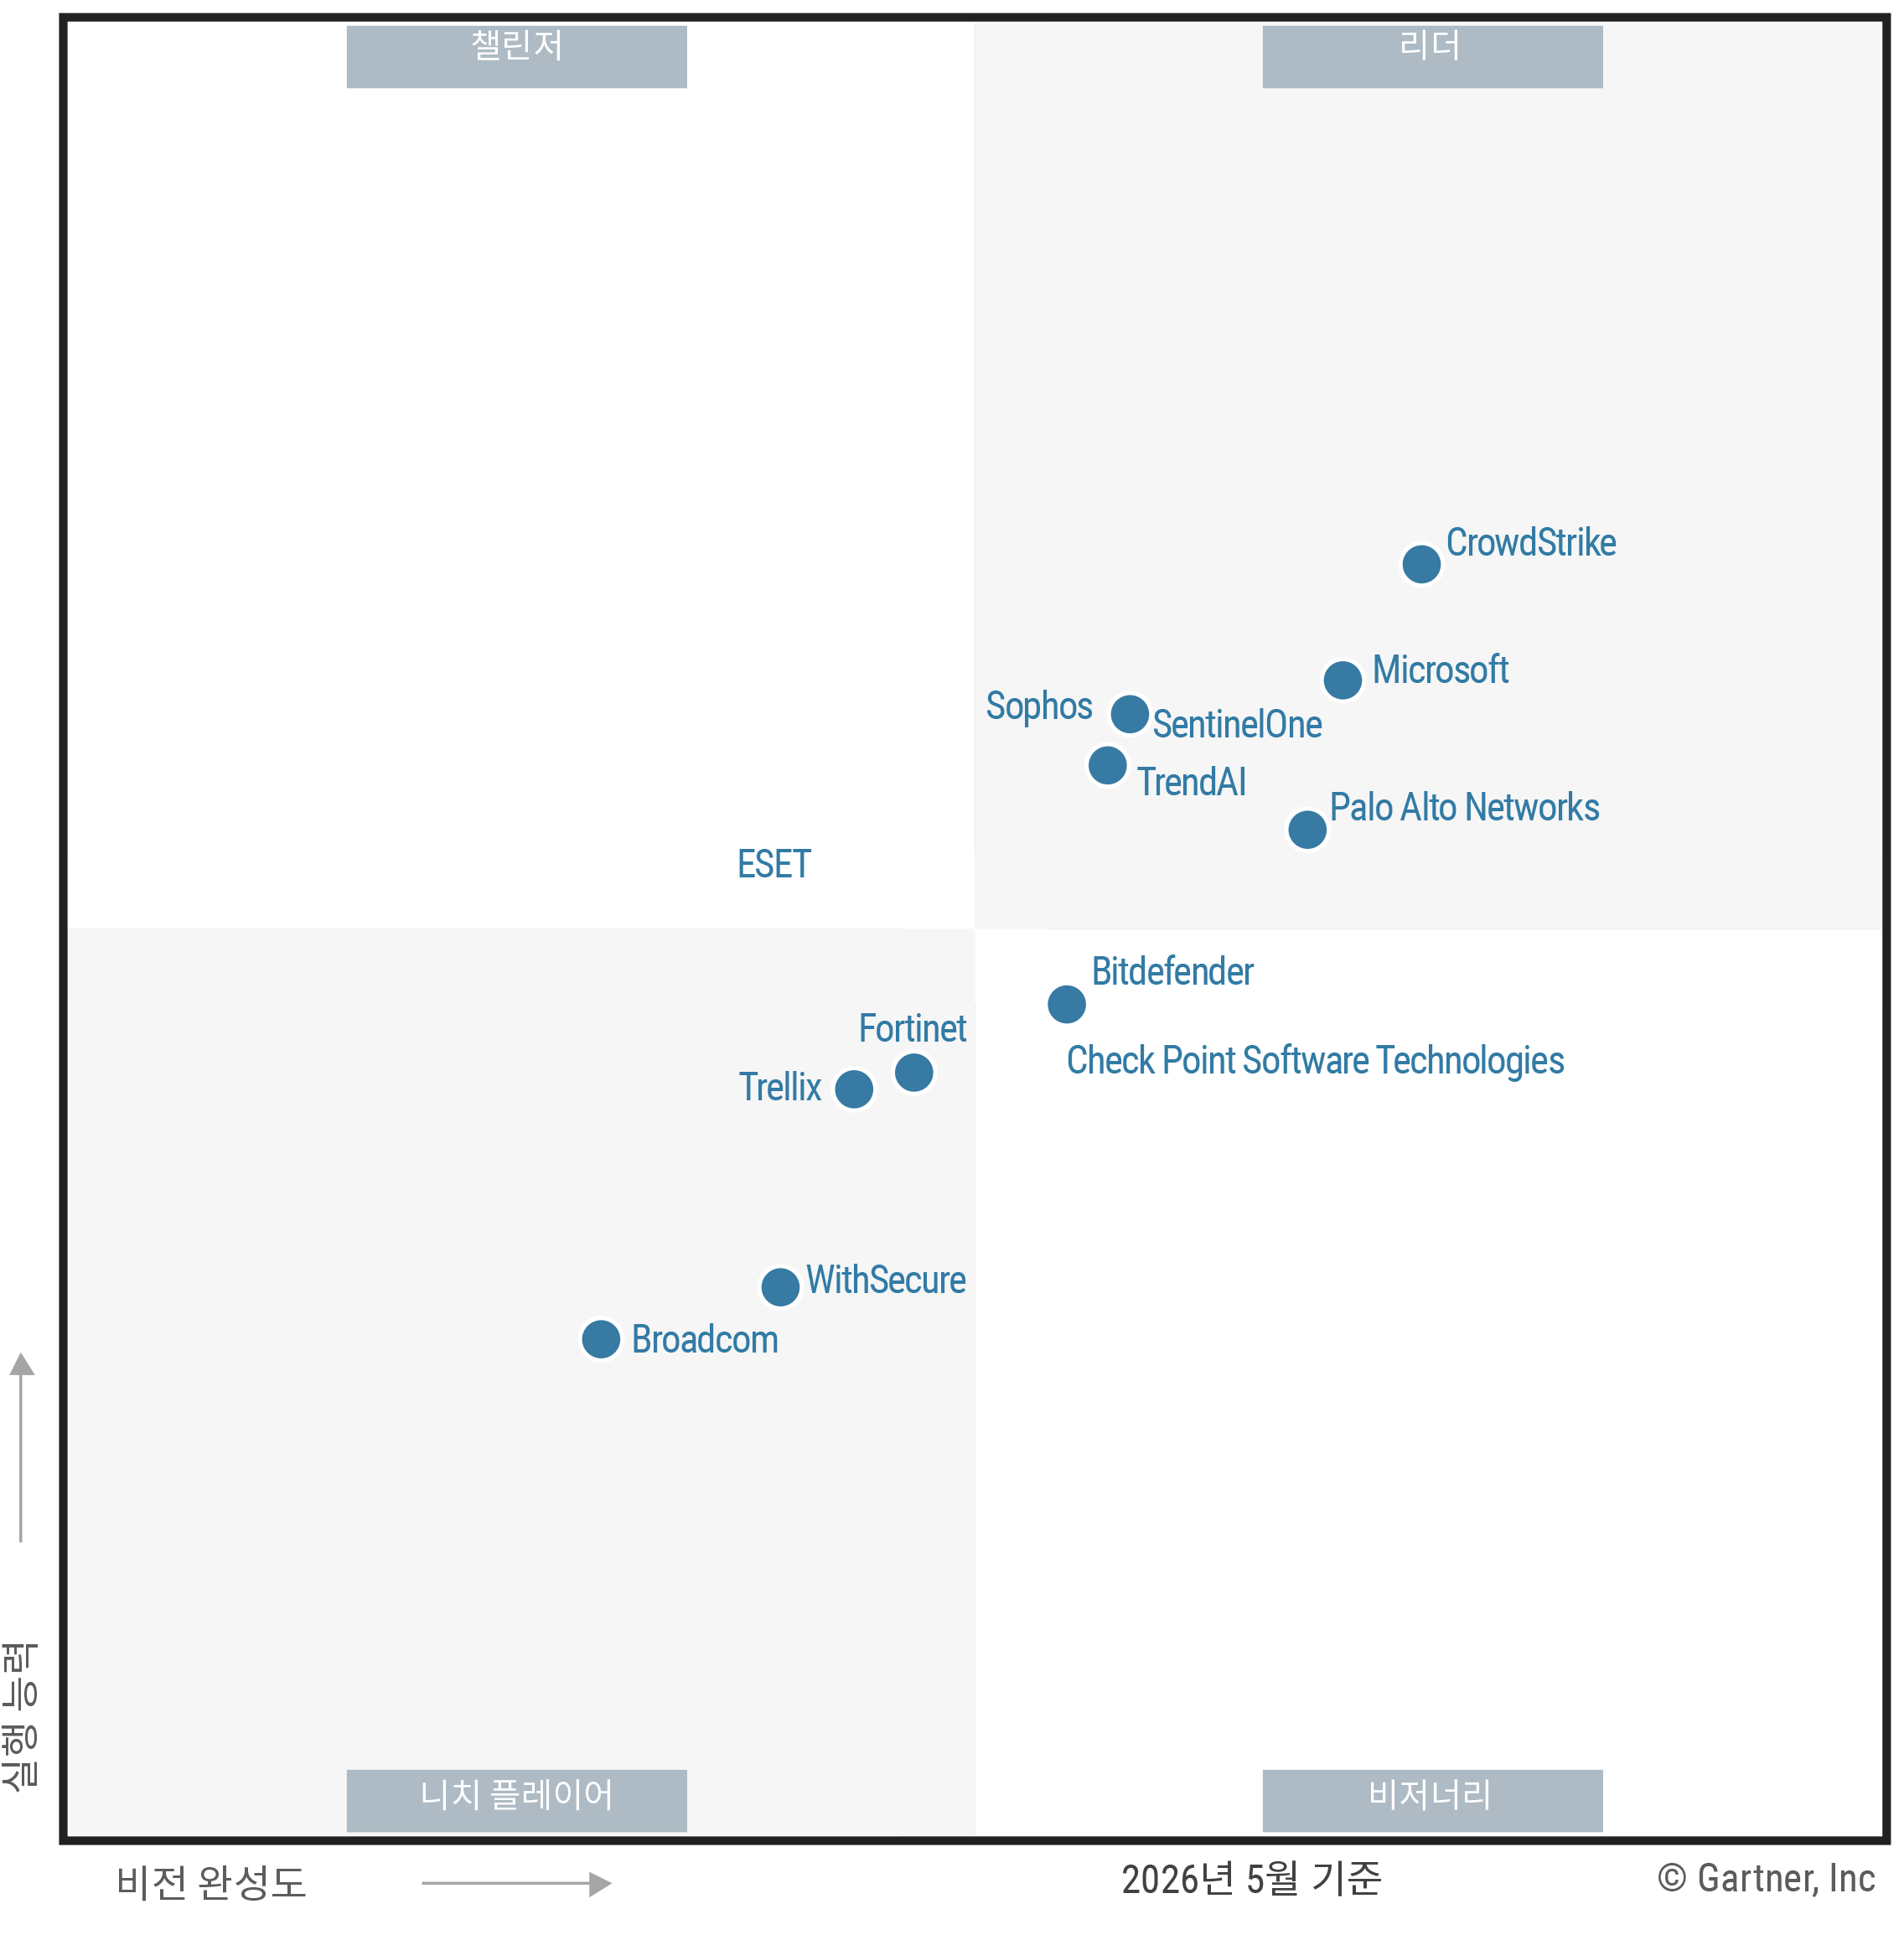
공급업체의 장점 및 주의 사항
Bitdefender
Bitdefender는 본 Magic Quadrant의 ‘비저너리’에 속합니다. 본사는 루마니아 부카레스트에 있는 공급업체입니다. 핵심 엔드포인트 보호 제품은 Bitdefender GravityZone입니다. 클라우드, 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. Bitdefender GravityZone은 사용 편의성과 강력한 TDIR 기능 간의 균형을 이루는 성숙한 엔드포인트 보호 기능을 원하는 중소기업에 적합합니다.
지난 1년 간 Bitdefender의 주요 제품 개발 현황:
-
네트워크 취약점 스캐너: 엔드포인트 취약점 평가 범위를 네트워크 기반 스캔으로 확장하여 노출된 서비스, 열린 포트, 공통 취약점 및 노출 항목(CVE)을 식별합니다.
-
컴플라이언스 매니저: NIST, CIS Controls, NIS2, GDPR 등 다양한 표준 전반에서 지속적인 컴플라이언스 모니터링, 수정, 제어 매핑, 보고를 지원합니다.
또한, Bitdefender는 프랑스의 OVHcloud 및 독일의 secunet과 새로운 주권 클라우드 파트너십을 체결하여 EU 호스팅 환경에서 GravityZone을 구동합니다. 아울러 이메일 보안업체인 Mesh Security를 인수하였습니다. Bitdefender의 2026년 로드맵에는 노출 관리 향상을 위한 침해 경로 예측 기능과 조직의 엔터프라이즈 AI 사용 탐지와 제어를 지원하는 AI 보안 기능이 포함되어 있습니다.
-
제품 전략: Bitdefender의 지속적인 투자는 엔드포인트 보호 시장의 최신 구매자 요건과 일치합니다. 사전 예방적 강화 및 공격 표면 축소(PHASR), 직관적이고 통합 수준이 높은 제품 콘솔, 조직의 AI 사용을 식별하고 제어하도록 지원하는 제품 로드맵 등에 투자하고 있습니다.
-
지리적 전략: 제품 콘솔은 다국어를 지원하며, 유럽, 북미, 아시아/태평양 지역에 SaaS 클라우드 호스팅 거점을 운영합니다. 최근 프랑스와 독일에서 추가된 주권 클라우드 호스팅 옵션은 유럽 조직에 더 폭넓은 배포 선택지를 제공합니다.
-
가격 책정: Bitdefender의 엔드포인트 보호 제품 가격은 본 Magic Quadrant 내 타 공급업체와 비교했을 때, 제품이 가진 역량의 폭과 깊이를 고려하면 경쟁력이 있습니다.
-
운영: Bitdefender는 여전히 본 Magic Quadrant의 리더 그룹에 비해 운영 다각화 정도가 낮고 자원이 적으며 기업 인지도가 낮은 소규모 공급업체입니다.
-
영업 전략: Gartner 클라이언트 문의와 Peer Insights 피드백에 따르면, Bitdefender는 리더 그룹에 비해 경쟁력 있는 엔드포인트 보호업체 최종 후보 목록에 수록되는 빈도가 낮습니다.
-
시장의 대응력 및 실적: Bitdefender의 엔드포인트 보호 시장 점유율은 본 Magic Quadrant의 챌린저 및 리더 그룹에 비해 아직은 낮은 수준입니다.
Broadcom
Broadcom은 본 Magic Quadrant에서 ‘니치 플레이어’에 속합니다. 본사는 미국 캘리포니아주 팔로알토에 있고, Symantec Endpoint Security(SES) Complete와 Carbon Black Cloud의 두 가지 엔드포인트 보호 제품을 공급하고 있습니다. Broadcom은 클라우드(AWS GovCloud 포함), 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. Broadcom의 엔드포인트 보호 제품은 Broadcom의 기존 포트폴리오에 이미 투자한 대규모 글로벌 기업 및 조직에게 가장 적합합니다.
지난 1년간 Broadcom의 주요 제품 개발 현황:
-
SES Complete의 사고 요약 보기: 우선순위, 심각도, 영향을 받은 엔티티 및 권장 해결 조치를 포함하여 각 사고를 요약한 타임라인을 제공합니다.
-
통합 Symantec Endpoint Security 에이전트: Broadcom의 엔드포인트 보호, 웹 보안 및 보안 액세스 에이전트를 통합하여 에이전트 관리 부담을 줄이는 것을 목표로 합니다.
또한 Symantec의 예방, 보호, 데이터 보안 및 보안 웹 게이트웨이 역량과 Carbon Black의 탐지 및 대응 기술을 결합한 Symantec CBX(Carbon Black XDR)를 발표했습니다. Broadcom의 사이버 보안 포트폴리오 전반에 걸쳐 가시성, 위협 탐지, 대응력을 강화하기 위해서였습니다.
Broadcom은 2026년 로드맵과 관련한 정보를 공개하지 않았습니다.
-
수직적 전략: Broadcom은 고도로 규제받는 조직에게 필수적인 에어갭 환경 배포를 포함하여 온프레미스 엔드포인트 보호 관리 기능을 지원합니다.
-
전반적인 사업 지속 가능성: 광범위한 사이버 보안 및 인프라 제품 포트폴리오를 갖춘 대규모 자금력을 확보한 공급업체이며, 엔드포인트 보호 제품에 대한 점진적인 개선 및 버그 수정을 지속하고 있습니다.
-
지리적 전략: SES Complete 관리 대시보드는 영어 외에도 여러 유럽 및 아시아 언어를 지원하여 국제 운영 팀에게 유용합니다.
-
고객 경험: Broadcom은 주로 초대형 조직을 대상으로 영업하므로, 중소 규모 조직에 직접 영업하거나 지원을 수행하고 신뢰를 구축하는 데에는 한계가 있습니다. Broadcom은 Catalyst 파트너 프로그램을 통해 중소 규모 조직을 지원합니다.
-
혁신: 연구 개발(R&D) 부문에서 엔드포인트 보호 제품의 점진적 개선과 통합에 집중하고 있으며, 섀도우 AI나 엔터프라이즈 AI 도입과 같은 신흥 위험 요소 대응에는 다소 소극적입니다.
-
시장의 대응력 및 실적: Broadcom의 엔드포인트 보호 제품은 주로 자사의 광범위한 사이버 보안 포트폴리오를 이미 도입한 기존 고객층에 소구력을 가집니다.
Check Point Software Technologies
Check Point Software Technologies는 본 Magic Quadrant에서 ‘비저너리’에 속합니다. 본사는 이스라엘 텔아비브에 있고, 핵심 엔드포인트 보호 제품은 Check Point Harmony Endpoint입니다. 클라우드, 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. Check Point Harmony Endpoint는 Check Point의 Harmony 워크스페이스 보안 제품군에 투자하는 기업에 가장 적합합니다.
지난 1년 간 Check Point의 주요 제품 개발 현황:
-
통합 격리 관리: 엔드포인트 및 이메일 보안 제품 전반에서 격리된 파일과 콘텐츠에 대한 관리를 중앙 집중화합니다.
-
AI 사용 제어: 엔드포인트 에이전트와 브라우저 확장 프로그램을 모두 활용하여 임직원의 AI 사용에 대한 식별, 위험 점수 산정 및 제어 기능을 강화합니다.
Check Point의 2026년 로드맵에는 위험 기반의 제품 간 구성 평가 및 수정 기능과 더불어 엔드포인트, 이메일, 브라우저, 모바일, 노출 관리 제품 전반에 걸친 더욱 통합된 사고 상관관계 분석 및 조사 환경 구현이 포함되어 있습니다.
지난 1년 동안 Check Point는 AI 사용 제어, 노출 관리, 자동화된 보안 제어 평가 역량을 강화하기 위해 Lakera, Cyata, Cyclops Security, Veriti를 인수했습니다.
-
시장 이해도: Check Point는 인수합병과 자체 개발을 통해 엔드포인트 및 워크스페이스 보안 포트폴리오를 확장하며 대상 고객군에서의 영향력을 높이고 있습니다.
-
지리적 전략: 유럽, 북미, 아시아/태평양, 중동을 포함한 대부분의 주요 지역에서 최소 하나 이상의 SaaS 거점을 운영하며, 온프레미스 관리 기능까지 지원합니다.
-
가격 책정: Check Point의 엔드포인트 보호 제품 가격은 예방, 보호, 데이터 보안 기능의 폭을 고려하면 본 Magic Quadrant 내 타 공급업체에 비해 경쟁력이 있습니다.
-
제품: 고객들은 Harmony Endpoint 사용 시, 주로 스캔 과정에서 시스템 리소스 점유율이 높아 보호 대상 엔드포인트의 성능이 저하될 수 있다는 점을 지적하고 있습니다.
-
시장 대응력 및 실적: Check Point의 엔드포인트 보호 시장 점유율은 챌린저 및 리더 그룹에 비해 아직은 낮은 수준입니다.
-
영업 전략: Gartner 클라이언트 문의와 Peer Insights 피드백에 따르면, Check Point는 본 Magic Quadrant의 리더 그룹에 비해 경쟁력 있는 엔드포인트 보호업체 최종 후보 목록에 수록되는 경우가 거의 없습니다.
CrowdStrike
CrowdStrike는 본 Magic Quadrant에서 ‘리더’에 속합니다. 본사는 미국 텍사스주 오스틴에 있고, 핵심 엔드포인트 보호 제품은 CrowdStrike Falcon입니다. 클라우드(AWS GovCloud 포함) 관리만 지원합니다. CrowdStrike Falcon은 광범위한 TDIR 기능을 갖춘 제품의 일부로서 완성도 높은 엔드포인트 보호 솔루션을 찾는 조직에 적합합니다.
지난 1년 간 CrowdStrike의 주요 제품 개발 현황:
-
자동화된 리드: 보안 조사를 지원하기 위해 관련 이벤트, 지표 및 탐지 결과를 더 높은 정확도의 리드로 그룹화하는 탐지 강화 기능입니다.
-
Charlotte AI 에이전트: 보안 분석가를 위해 위협 조사 실행, 영향 범위 파악 및 조사 결과 문서화를 수행하는 자동화 기능입니다.
CrowdStrike의 2026년 로드맵에는 원격 관리 도구와 같은 합법적인 애플리케이션의 오용을 방지하는 기능과 Anthropic Claude, OpenAI Codex, Microsoft Copilot 등을 포함한 보안 AI 어시스턴트 강화 계획이 포함되어 있습니다.
CrowdStrike는 사우디아라비아, 인도, 아랍에미리트에 새로운 SaaS 거점을 마련할 계획이며, 향후 EU 내 STACKIT 환경에서 Falcon을 구동하기 위한 Schwarz Group과의 주권 클라우드 파트너십을 발표했습니다.
지난 1년 동안 CrowdStrike는 ID 보안(SGNL), 보안 엔터프라이즈 브라우저(Seraphic Security), 텔레메트리 파이프라인(Onum) 및 AI 애플리케이션 보안(Pangea) 기업들을 인수했습니다.
-
고객 경험: 계정 관리, 기술 지원, 관리형 서비스가 신속하고 실질적인 도움을 준다는 고객 평가로 인해 CrowdStrike에 대한 전반적인 신뢰도가 높습니다.
-
제품 전략: CrowdStrike는 강력한 시장 지위와 제품군 확장에 대한 지속적인 투자를 활용하여 제품군을 빠르게 넓혀 왔으며, 이 모든 것을 단일 경량 엔드포인트 에이전트와 관리 콘솔을 기반으로 구축했습니다. 이러한 접근 방식은 고객이 ID 보호, 노출 관리, 보안 운영, AI 보안 등 다양한 기존 및 신흥 과제에 대응할 수 있도록 합니다.
-
제품: CrowdStrike는 가벼운 시스템 리소스 점유율, 성숙한 클라우드 기반 관리, 심층적인 EDR 기능, 점차 고도화되는 데이터 보안 역량 측면에서 차별화됩니다.
-
가격 책정: CrowdStrike의 엔드포인트 보호 제품은 여전히 본 Magic Quadrant의 타 공급업체에 비해 프리미엄 가격대입니다.
-
지리적 전략: 최근 발표에도 불구하고 고객 및 잠재 고객이 선택할 수 있는 독일과 미국 외 지역의 클라우드 호스팅 거점은 여전히 제한적입니다.
-
수직적 전략: Falcon은 온프레미스 엔드포인트 보호 관리 기능을 필요로 하거나, 프록시 액세스 없이 에어갭 환경을 보호해야 하는 조직, 또는 미국 외 지역에서 완전한 운영 및 기술 주권을 추구하는 조직에는 적합하지 않습니다.
ESET
ESET는 본 Magic Quadrant에서 ‘챌린저’에 속합니다. 본사는 슬로바키아 브라티슬라바에 있고, 핵심 엔드포인트 보호 제품은 ESET PROTECT입니다. 클라우드, 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. ESET PROTECT는 성숙한 엔드포인트 방어 및 보호 기능을 찾는 중소기업에 적합합니다.
지난 1년 간 ESET의 주요 제품 개발 현황:
-
향상된 사고 그래프: 시각적 공격 타임라인과 엔티티 관계 뷰를 제공하여 상관관계 분석 및 사고 조사를 개선합니다.
-
Linux 에이전트 개선: 패치 관리 및 네트워크 격리 기능을 추가하여 Linux 엔드포인트의 공격 표면을 줄이고 위협 대응력을 향상합니다.
ESET의 2026년 로드맵에는 타사 하이브리드 메시 방화벽 공급업체와의 통합 확대뿐만 아니라, 온프레미스 Microsoft Active Directory 및 Microsoft Entra ID와 같은 통합 인증 인프라 공급업체에 대한 대응 조치 기능이 포함되어 있습니다. ID 위협 탐지 및 대응 기능을 개선할 목적의 개선책입니다.
-
고객 경험: 고객들은 ESET의 기술 지원이 신속하고 실질적인 도움을 준다고 평가합니다. 탄탄한 보호 성능과 일반적인 관리 작업을 수행하기 쉬운 사용 환경이 결합되어, ESET의 타겟 고객층은 긍정적인 경험을 얻고 있습니다.
-
전반적인 사업 지속 가능성: ESET 매출의 대부분은 SMB 및 MSE 대상의 엔드포인트 보호 제품 판매에서 발생하며, 오랜 역사와 일관된 성능은 이 시장에서 ESET의 사업 지속 가능성을 입증합니다.
-
가격 책정: ESET의 엔드포인트 보호 제품 가격은 본 Magic Quadrant의 타 공급업체에 비해 대체로 경쟁력이 있습니다.
-
제품 전략: ESET은 R&D 역량을 기술 격차 해소, 타사 통합 확대, 신호 상관관계 개선에 집중하고 있습니다. 다만, 구매자들이 점점 더 많이 요구하고 있고 본 Magic Quadrant 내 더 많은 공급업체가 제공하고 있는 데이터 보안 및 AI 사용 제어 기능은 현재 제품군에서 부족한 실정입니다.
-
시장 이해도: 지난 1년 동안 ESET은 시장을 주도하기보다는 시장 흐름을 따르는 양상을 보였으며, 섀도우 AI나 엔터프라이즈 AI 도입과 같은 새로운 사용자 과제 대응에는 다소 속도가 늦었습니다.
-
영업 전략: Gartner 클라이언트 문의와 Peer Insights 피드백에 따르면, ESET는 본 Magic Quadrant의 리더 그룹에 비해 경쟁력 있는 엔드포인트 보호업체 최종 후보 목록에 수록되는 경우가 거의 없습니다.
Fortinet
Fortinet은 본 Magic Quadrant에서 ‘니치 플레이어’에 속합니다. 본사는 미국 캘리포니아주 서니베일에 있고, 핵심 엔드포인트 보호 제품은 FortiEndpoint입니다. 클라우드, 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. FortiEndpoint는 Fortinet의 광범위한 워크스페이스 보안 제품 포트폴리오에 투자한 조직에 가장 적합합니다.
지난 1년 간 Fortinet의 주요 제품 개발 현황:
-
FortiDLP: 이동식 매체, 웹 애플리케이션, AI 어시스턴트로 인한 데이터 유출을 방지하기 위한 데이터 분류, 탐지, 대응 기능을 추가합니다.
-
브라우저 보안: 브라우저 전용 강화, 위협 방지, 데이터 유출 방지, 타사 확장 프로그램 관리를 위한 브라우저 확장 프로그램을 도입합니다.
Fortinet의 2026년 로드맵은 단일 엔드포인트 에이전트와 콘솔을 통해 통합적인 보호 및 데이터 유출 방지를 구현하고자, FortiDLP와 FortiEndpoint 간의 결합도를 높이는 데 중점을 둡니다. 향후 계획된 개선 사항에는 로컬에 설치된 AI 어시스턴트, Model Context Protocol(MCP) 서버, 플러그인 및 AI 브라우저에 대한 가시성과 제어력을 확보하는 AI 보안 기능이 포함됩니다.
지난 1년 동안 Fortinet은 SaaS 보안 태세 관리(SSPM) 기업인 Suridata를 인수했습니다.
-
수직적 전략: Fortinet은 정부 및 제조 분야와 같은 주요 산업군 전반에서 균형 잡힌 입지를 유지하고 있습니다. 온프레미스 제품을 지속적으로 강화하여 클라우드 기반 서비스와 거의 동일한 수준의 기능적 동등성을 유지하고 있습니다.
-
가격 책정: Fortinet의 엔드포인트 보호 제품 가격은 본 Magic Quadrant의 타 공급업체에 비해 경쟁력이 있습니다.
-
전반적인 사업 지속 가능성: Fortinet은 일관된 매출 성장과 다수의 사업 부문에서 강력한 시장 입지를 확보한 자금력이 좋은 공급업체입니다. 최근 통합 데이터 보호 역량을 강화하기 위한 에이전트 통합 이니셔티브에서 알 수 있듯이, Fortinet은 FortiEndpoint를 비롯한 워크스페이스 보안 기술에 대한 투자를 이어가고 있습니다.
-
제품 전략: Windows 이외의 시스템을 위한 호스트 방화벽 관리와 같은 예방 기능 출시 지연은 Fortinet의 제품 전략에 걸림돌이 됩니다. Fortinet 솔루션의 완전한 가치는 더 넓은 Fortinet 생태계 내에서 구현되며, 독립형 배포 시 관리 및 보안 운영 측면에서 기능적 제한이 발생할 수 있습니다.
-
영업 전략: 클라이언트 문의와 Peer Insights 피드백에 따르면, Fortinet은 본 Magic Quadrant의 리더 그룹에 비해 경쟁력 있는 엔드포인트 보호업체 최종 후보 목록에 수록되는 경우가 거의 없습니다.
-
시장 대응력 및 실적: Fortinet의 엔드포인트 보호 시장 점유율은 이 Magic Quadrant의 리더 또는 챌린저 그룹에 비해 현저히 낮은 수준입니다.
Microsoft
Microsoft는 본 Magic Quadrant에서 ‘리더’에 속합니다. 본사는 미국 워싱턴주 레드몬드에 있고, 핵심 엔드포인트 보호 제품은 Microsoft Defender for Endpoint입니다. 클라우드(AWS GovCloud 포함) 관리만 지원합니다. Defender for Endpoint는 광범위한 워크스페이스 보안 제품 내에 통합된 성숙한 엔드포인트 보호 기능을 찾는 조직은 물론, Microsoft 보안 제품 포트폴리오에 투자한 조직에도 적합합니다.
지난 1년 간 Microsoft의 주요 제품 개발 현황:
-
예측 쉴드: 랜섬웨어와 같이 탐지된 진행 중인 공격의 확산을 차단하기 위해 적시(Just-in-time) 엔드포인트 강화 기능을 도입합니다.
-
Defender 배포 도구: Microsoft Intune을 사용하지 않는 고객을 위해 Windows와 Linux 환경에서 에이전트 온보딩을 개선하는 새로운 도구입니다.
또한 아랍에미리트의 Microsoft Azure 클라우드와 미국 정부 클라우드 한 곳을 추가에 Microsoft Defender for Endpoint의 제공 지역에 포함했습니다.
2026년 로드맵에는 악성 코드 역공학 성능을 향상시킬 악성 코드 분석용 신규 AI 에이전트와, Microsoft Agent 365의 일환으로 로컬에 설치된 AI 어시스턴트, MCP 서버, 플러그인, AI 브라우저에 대한 가시성과 제어력을 확보하는 AI 보안 기능이 포함되어 있습니다.
-
제품: Defender for Endpoint는 성숙한 클라우드 기반 관리, 고급 EDR 기능, Microsoft Defender 제품군과의 긴밀한 통합, 점차 고도화되는 데이터 보안 기능을 강점으로 합니다.
-
제품 전략: Microsoft는 예측 쉴드와 같은 개선 사항을 통해 엔드포인트 보호 제품을 꾸준히 발전시키며, 변화하는 고객 요구 사항에 대응하려는 지속적인 노력을 보여주고 있습니다.
-
시장 대응력 및 실적: Microsoft는 엔드포인트 보호 시장에서 상당한 점유율을 차지하고 있으며, 특히 Microsoft 365 E5 번들을 통해 구매자들이 자주 검토하는 제품입니다.
-
영업 실행: 고객들은 Microsoft의 라이선스 모델이 복잡하고 이해하기 어렵다고 합니다. Microsoft Defender for Servers는 Microsoft 365 E3나 E5와 같은 대중적인 패키지에 포함되어 있지 않습니다.
-
고객 경험: 제품 사용 편의성과 기술 지원 해결 수준이 환경에 따라 일관되지 않는다는 의견도 있습니다.
-
수직적 전략: Defender for Endpoint는 온프레미스 관리를 지원하지 않으며, 미국 외 지역에서 완전한 운영 또는 기술 주권을 추구하는 조직에는 적합하지 않습니다.
Palo Alto Networks
Palo Alto Networks는 본 Magic Quadrant에서 ‘리더’에 속합니다. 본사는 미국 캘리포니아 산타클라라에 있고, 핵심 엔드포인트 보호 제품은 Cortex XDR입니다. 클라우드(AWS GovCloud 포함) 관리만 지원합니다. Cortex XDR은 광범위한 TDIR 지원 제품의 일부로, 성숙하고 고도로 맞춤화 가능한 엔드포인트 보호 기능을 찾는 조직에 적합합니다.
지난 1년 간 Palo Alto Networks의 주요 제품 개발 현황:
-
Cortex XDR 엔드포인트 DLP: 이동식 매체, 웹 애플리케이션, AI 어시스턴트로 인한 데이터 유출을 방지하기 위한 데이터 분류, 탐지, 대응 기능을 추가합니다.
-
동적 드라이버 보호: 시그니처에 의존하지 않고 사용자-커널 상호 작용에 대한 가시성을 높여 악의적 의도와 커널 드라이버 오용을 탐지합니다.
Palo Alto Networks는 남아프리카 공화국, 브라질, 인도에도 새로운 클라우드 호스팅 거점을 마련했습니다.
2026년 로드맵에는 강화된 애플리케이션 제어 및 허용 목록 기능과, Koi Security 인수에 따라 확보한 로컬 설치 AI 어시스턴트·MCP 서버·플러그인·AI 브라우저의 가시성 및 제어 기능이 포함되어 있습니다. 그 외에도 AI 기반의 구성 관리 및 위협 조사 기능이 계획되어 있습니다.
지난 1년 동안 Palo Alto Networks는 Koi Security(엔드포인트용 AI 보안) 인수 외에도 CyberArk(특권 액세스 관리), Protect AI(AI 애플리케이션 보안) 및 Chronosphere(옵저버빌리티 솔루션)를 인수했습니다.
-
제품: Cortex XDR은 효과적인 예방, 보호 및 EDR 기능뿐만 아니라 유연한 맞춤화와 자동화 역량 측면에서 고객들에게 높게 평가받고 있습니다.
-
제품 전략: Palo Alto Networks는 성숙한 EDR, 주요 운영 체제 전반에 걸친 예방 및 보호 기능 동등성, 완성도 높은 클라우드 기반 관리, 확장 중인 엔드포인트 DLP 역량, 탄탄한 AI 보안 로드맵에 지속적으로 투자하고 있습니다.
-
혁신: 커널 드라이버에 대한 행동 보호, 노출 우선순위 산정 시 제어 컨텍스트의 활용 강화, 보안 운영을 위한 내장형 AI 에이전트와 같은 최근의 행보는 최종 사용자 요구 사항을 충족하려는 기업의 의지를 보여줍니다.
-
수직적 전략: Broker VM을 제공하고 있음에도 불구하고 Cortex XDR은 온프레미스 관리 기능을 지원하지 않습니다. 따라서 프록시 액세스 없이 에어갭 환경을 보호해야 하거나, 미국 외 지역에서 완전한 운영 및 기술 주권을 추구하는 조직에는 적합하지 않습니다.
-
가격 책정: Cortex XDR은 프리미엄 가격대의 제품이며, 고객들은 갱신 시 라이선스 비용이 증가한다고 자주 보고합니다.
-
시장 대응력 및 실적: Palo Alto Networks의 엔드포인트 보호 시장 점유율은 본 Magic Quadrant의 다른 리더 그룹에 비해 현저히 낮은 수준입니다.
SentinelOne
SentinelOne은 본 Magic Quadrant에서 ‘리더’에 속합니다. 본사는 미국 캘리포니아주 마운틴뷰에 있고, 핵심 엔드포인트 보호 제품은 SentinelOne Singularity Endpoint입니다. 클라우드(AWS GovCloud 포함), 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. SentinelOne Singularity는 성숙한 엔드포인트 보호 기능은 물론, 사용 편의성을 높인 위협 탐지, 조사, 대응 역량을 찾는 조직에 적합합니다.
지난 1년 간 SentinelOne의 주요 제품 개발 현황:
-
측면 이동 완화: 측면 이동을 시도하는 장치의 소스 IP 차단 기능을 강화하여 평균 대응 시간 단축을 도모합니다.
-
DNS 수집: 수집된 DNS 텔레메트리를 확장하여 엔드포인트 수준에서 DNS 터널링, C2 통신, 측면 이동 및 기타 위협에 대한 탐지력을 개선합니다.
SentinelOne은 사우디아라비아에 새로운 클라우드 호스팅 거점을 마련했으며, Google과의 파트너십을 통해 Google Cloud Platform에서 자사 제품을 서비스할 계획이라고 발표했습니다.
SentinelOne의 2026년 로드맵에는 측면 이동과 명령 및 제어 통신 탐지력 향상을 위한 네트워크 텔레메트리 기반의 엔드포인트 가시성 확장, 이동식 매체 및 웹 애플리케이션으로 인한 데이터 유출을 방지하기 위한 새로운 엔드포인트 DLP 기능이 포함되어 있습니다.
또한 지난 1년 동안 SentinelOne은 Prompt Security(AI 사용 제어)와 Observo AI(텔레메트리 파이프라인)를 인수했습니다.
-
제품 전략: SentinelOne의 제품 전략과 보안 로드맵은 탐지 및 대응 역량 강화, 네트워크 텔레메트리 가시성 확대, 지원 운영 체제 전반의 강력한 기능 동등성 유지를 통해 최신 고객 요구 사항에 부합하고 있습니다. 이 플랫폼은 타사 제품과의 강력한 TDIR 통합을 지원하며, 향후 엔드포인트 DLP 기능 추가 및 AI 사용 제어를 위한 Prompt Security 통합을 계획 중입니다.
-
시장 이해도: 특히 Prompt Security 같은 기업 인수를 통해 엔드포인트 보호 시장의 방향성을 정확히 파악하고 있음을 입증했습니다.
-
시장 대응력 및 실적: SentinelOne의 엔드포인트 보호 시장 점유율은 본 Magic Quadrant의 대부분의 공급업체보다 높습니다.
-
지리적 전략: 북미와 유럽 외 지역에서의 시장 침투율은 지리적으로 더 다각화된 경쟁사들에 비해 여전히 제한적입니다.
-
영업 전략: Gartner 클라이언트 문의 및 Peer Insights 피드백에 따르면, SentinelOne이 구매자 최종 후보 목록에 포함되는 빈도는 예년보다 낮아졌습니다.
-
혁신: 고급 DNS 수집이나 측면 이동 완화와 같은 SentinelOne의 최근 혁신이 향후 엔드포인트 보호 시장 전반에 큰 영향을 미칠 가능성은 다소 낮은 것으로 평가됩니다.
Sophos
Sophos는 본 Magic Quadrant에서 리더에 속합니다. 본사는 영국 애빙던에 있고, 핵심 엔드포인트 보호 제품은 Intercept X 기반 Sophos Endpoint입니다. 클라우드 기반 관리만 지원합니다. Sophos Endpoint는 광범위한 워크스페이스 보안 제품에 통합된 엔드포인트 보호 기능을 찾는 조직에 적합합니다.
지난 1년 간 Sophos의 주요 제품 개발 현황:
-
Sophos 보안 브라우저: 통합된 브라우저 전용 위협 보호, 보안 액세스, 데이터 유출 방지 기능을 갖춘 Chromium 기반의 강화된 브라우저를 도입합니다.
-
Sophos AI 어시스턴트: 경보 분류, 사고 우선순위 지정, 위협 헌팅, 분석가 가이드용 내장형 AI 어시스턴트를 추가합니다.
Sophos는 원격 및 하이브리드 근무자를 보호하기 위해 Sophos Workspace Protection을 출시했으며, 아랍에미리트에 새로운 클라우드 호스팅 거점을 마련했습니다.
2026년 로드맵에는 타사 텔레메트리 수집, 장기 보존, 커스텀 데이터 구문 분석, 규정 준수 보고 기능을 갖춘 새로운 SIEM 제품(2025년 Secureworks 인수)이 포함되어 있습니다. 또한 제어 효과를 평가하고 리스크 및 규정 준수 프레임워크와 매핑하여 경영진의 의사결정을 지원하는 새로운 지속적 제어 모니터링 제품(2026년 Arco Cyber 인수)도 포함됩니다.
-
운영: Sophos는 품질 보증 팀 규모 확대, 고객 접점 확대, 글로벌 입지 개선을 통해 운영 실행력을 강화했으며, Secureworks 인수를 통해 이를 뒷받침했습니다.
-
전반적인 사업 지속 가능성: 일관된 매출 성장, 매출의 대부분이 엔드포인트 보호 제품 판매에서 발생한다는 점, 오랜 기간 유지해 온 시장 입지는 엔드포인트 보호 제품에 대한 지속적인 노력을 보여줍니다.
-
가격 책정: Sophos의 엔드포인트 보호 제품 가격은 본 Magic Quadrant의 타 공급업체에 비해 대체로 경쟁력이 있습니다. 사용자당 라이선스 모델은 임직원이 여러 기기를 사용하는 조직에게 효율적입니다.
-
수직적 전략: Sophos는 온프레미스 관리 기능을 지원하지 않으므로, 지원되는 거점 외 지역에서 데이터 주권이 요구되는 조직에는 적합하지 않습니다.
-
영업 전략: 클라이언트 문의와 Peer Insights 피드백에 따르면, Sophos는 본 Magic Quadrant의 타 리더 기업에 비해 경쟁력 있는 기업 엔드포인트 보호업체 최종 후보 목록에 수록되는 경우가 거의 없습니다.
-
혁신: 최근 R&D는 엔드포인트 에이전트 성능 개선과 경보 요약용 AI 어시스턴트 추가에 집중되었으며, 혁신적인 기능 출시보다는 기존 제품의 공백을 메우는 수준에 머물렀습니다.
Trellix
Trellix는 본 Magic Quadrant에서 ‘니치 플레이어’에 속합니다. 본사는 미국 텍사스주 프리스코에 있고, 핵심 엔드포인트 보호 제품은 Trellix Endpoint Security Solutions입니다. 클라우드(AWS GovCloud 포함), 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다. Trellix Endpoint Security Suite는 세분화된 맞춤 설정 옵션과 함께 포괄적인 온프레미스 엔드포인트 보호 기능이 필요한 조직에 적합합니다.
지난 1년 간 Trellix의 주요 제품 개발 현황:
-
랜섬웨어 탐지: 행동 규칙과 기만용 미끼 파일을 결합하여 랜섬웨어 탐지 효과와 완화 역량을 높입니다.
-
단일 에이전트 내 향상된 포렌식 데이터 수집: 명령 셸 기록, PowerShell 기록, 메모리 획득, 파일 및 디렉토리 기록 수집 기능을 추가하여 조사를 지원합니다.
Trellix의 2026년 로드맵에는 공통 UX 디자인, 경보 관리, 검색 및 관리 평면과 같은 온프레미스 제품 구성 요소의 통합 강화가 포함되어 있습니다. Trellix 포트폴리오의 전반적인 사용 편의성을 개선하는 것이 목표입니다. 또한 공격 초기 단계에서 조직 전체의 랜섬웨어 대응 속도를 높이는 데 중점을 둔 개선 사항도 계획되어 있습니다.
-
지리적 전략: Trellix는 북미, 유럽, 호주, 싱가포르, 인도 등의 주요 시장에서 다수의 SaaS 거점을 운영하면서, 전 세계 고객에게 다국어 지원을 실시하고 있습니다.
-
수직적 전략: 고도로 규제되는 조직에게 필요한 에어갭 환경 배포를 포함하여 온프레미스 관리 제품 개선을 지원하고 이에 투자하고 있습니다.
-
가격 책정: Trellix의 엔드포인트 보호 제품 가격은 본 Magic Quadrant의 타 공급업체에 비해 대체로 경쟁력이 있습니다.
-
제품 전략: Trellix는 온프레미스 제품의 기능 동등성 확보, 탐지력 개선 및 맞춤형 경보, 원격 셸, 구성 가능한 데이터 보존 기능을 통해 제품의 공백을 메우는 데 집중하고 있습니다. 다만, 본 Magic Quadrant 내 많은 공급업체가 도입 중이며 구매자들이 점차 요구하고 있는 AI 식별 및 사용 제어 기능이 현재 제품군에서 부족한 실정입니다.
-
시장 대응력 및 실적: Gartner의 시장 점유율 평가, 시트 수 추정치, 고객 문의에 따르면, 본 Magic Quadrant의 주요 공급업체들에 비해 Trellix의 엔드포인트 보호 시장 점유율은 감소했습니다.
-
영업 전략: 클라이언트 문의와 Peer Insights 피드백에 따르면, Trellix는 본 Magic Quadrant의 리더 그룹에 비해 경쟁력 있는 엔드포인트 보호업체 최종 후보 목록에 수록되는 경우가 거의 없습니다.
TrendAI
TrendAI는 본 Magic Quadrant에서 ‘리더’에 속합니다. 본사는 일본 도쿄에 있고, 핵심 엔드포인트 보호 제품은 TrendAI Vision One Endpoint Security입니다. 클라우드, 하이브리드, 온프레미스(에어갭 환경 포함) 관리를 지원합니다.
TrendAI Vision One은 광범위한 워크스페이스 보안 제품의 일부로 통합된 성숙도 높은 엔드포인트 보호 기능을 찾는 조직에게 적합합니다.
지난 1년 간 TrendAI의 주요 제품 개발 현황:
-
추천 예외: 엔드포인트 상황에 기반한 추천 기능을 통해 예외 관리 역량을 강화하여 운영 부담을 줄입니다.
-
데이터 보안 강화: TrendAI가 보호하는 환경 전반에서 민감한 데이터의 이동을 분류하고 추적하는 데이터 보안 센서를 추가합니다.
TrendAI는 캐나다, 영국, 남아프리카 공화국에 새로운 클라우드 호스팅 거점을 마련했습니다.
2026년 로드맵에는 미공개 엔드포인트 취약점 정보와 자사의 위협 인텔리전스에 대한 조기 액세스를 지원하기 위해 설계된 취약점 평가 개선 사항이 포함되어 있습니다. 또한 위협 탐지의 정확도를 높이기 위해 텔레메트리, 보안 이벤트, 컨텍스트 및 의도 간의 상관관계 분석을 강화할 계획입니다.
-
제품 전략: TrendAI는 엔드포인트 보호 제품에 대한 투자를 지속하고 있으며, 구버전을 포함한 광범위한 운영 체제를 지원합니다. 데이터 보안, 공격 경로 매핑, 적응형 보호 등 최근의 개선 사항은 최신 구매자 요건에 부합합니다. 로드맵은 보안 강화 규칙, 브라우저 기반 프롬프트 주입 보호, AI 사용 식별을 통해 공격 표면을 줄이는 데 초점을 맞추고 있으며, 이를 통해 엔드포인트 보호 시장에서의 입지를 더욱 공고히 하고 있습니다.
-
제품: TrendAI의 강력한 방어 역량, 클라우드 기반, 하이브리드 및 온프레미스 관리, 광범위한 OS 지원, 워크스페이스 보안은 고객들로부터 좋은 평가를 받고 있습니다.
-
가격 책정: TrendAI의 엔드포인트 보호 제품 가격은 본 Magic Quadrant의 타 공급업체에 비해 대체로 경쟁력이 있습니다.
-
영업 전략: 최근 고객 피드백에 따르면 TrendAI의 크레딧 기반 라이선스 모델은 해석이 어려우며, 공급업체의 전체 제품 포트폴리오 전반에 걸쳐 크레딧이 어떻게 배분되는지에 대한 투명성이 부족하다는 지적이 있습니다.
-
전반적인 사업 지속 가능성: 최근 몇 년간 엔드포인트 보호 시장에서 TrendAI의 매출 성장세는 본 Magic Quadrant의 다른 리더 기업에 비해 둔화되었습니다.
-
고객 경험: 고객 의견과 외부 테스트 결과는 다량의 경보와 리소스 집약적인 스캔 작업이 최종 사용자의 경험을 저하시킬 수 있음을 보여줍니다. 일부 고객은 평가 기간 동안 지원 품질 관련 문제를 언급하기도 했습니다.
WithSecure
WithSecure는 본 Magic Quadrant에서 ‘니치 플레이어’에 속합니다. 본사는 핀란드 헬싱키에 있고, 핵심 엔드포인트 보호 제품은 WithSecure Elements XDR입니다. 클라우드, 하이브리드, 온프레미스 관리를 지원합니다. WithSecure Elements XDR은 중소기업, 특히 유럽에 본사를 둔 기업에 적합합니다.
지난 1년 간 WithSecure의 주요 제품 개발 현황:
-
공격 경로 시각화: 잠재적 공격 경로를 시각화하는 새로운 위협 시뮬레이션 기능을 통해 권장되는 대응 조치의 우선순위 지정을 개선합니다.
-
통합 강화: 타사 보안 오케스트레이션 도구와의 연동을 지원하기 위해 엔드포인트 및 ID 관련 사전 구축 통합 라이브러리와 API를 확장합니다.
WithSecure의 2026년 로드맵에는 자동화, 주요 결과 요약, 대응 조치 제안을 통해 운영 부담을 줄이기 위한 AI 증강 위협 조사 기능이 포함되어 있습니다. 또한 소프트웨어 인벤토리 및 패치 관리 기능을 강화하여 SaaS 애플리케이션 인벤토리, 사용 현황, 사이버 보안 평가 기능을 추가할 계획입니다.
-
시장 이해도: WithSecure는 엔드포인트 보호 시장의 역학 및 경쟁사에 대한 이해를 바탕으로, 이 회사는 유럽 조직들이 규제, 제품 및 서비스 요구 사항을 충족하도록 돕는 데 노력을 집중합니다.
-
수직적 전략: WithSecure는 독일의 AWS European Sovereign Cloud(ESC)에서 자사 제품을 사용할 수 있도록 하겠다는 계획을 발표했습니다. 이러한 행보는 데이터와 운영 주권을 중시하는 유럽 내 조직들에게 매력적인 요소로 작용할 것입니다.
-
가격 책정: WithSecure의 엔드포인트 보호 제품 가격은 본 Magic Quadrant의 타 공급업체에 비해 경쟁력이 있습니다.
-
제품 전략: 위협 시뮬레이션을 통한 공격 경로 시각화 및 강화된 API와 같은 WithSecure의 최근 업데이트는 주로 제품의 결함을 보완하는 데 초점을 맞추고 있어, 기업 엔드포인트 보호 시장 전반에 큰 변화를 불러일으킬 가능성은 낮습니다.
-
시장 대응력 및 실적: WithSecure의 엔드포인트 보호 시장 점유율은 이 Magic Quadrant의 리더 또는 챌린저 그룹에 비해 낮은 수준입니다.
-
운영: 최근 사이버 보안 컨설팅 사업부를 매각하고 인력을 감축한 WithSecure는 여전히 본 Magic Quadrant의 리더 그룹에 비해 운영 및 지리적 입지가 덜 다각화된 상대적으로 작은 규모의 기업입니다.
추가 및 탈락 공급업체
Gartner는 시장의 변화에 따라 Magic Quadrants의 포함 기준을 검토하고 조정합니다. 이러한 조정으로 각 Magic Quadrant의 공급업체 구성은 시간이 지나면서 달라질 수 있습니다. 한 해에 Magic Quadrant 내에 포함되었던 공급업체가 다음 해에는 속하지 않는다고 해서 반드시 그 공급업체에 대한 의견이 변경되었다는 의미는 아닙니다. 시장 변화와 그에 따른 평가 기준 변경, 또는 해당 공급업체가 중점을 두는 부분을 반영한 결과일 수 있습니다.
추가
-
본 Magic Quadrant에 추가된 공급업체는 없습니다.
탈락
-
Cisco
-
Cybereason
포함 기준
Gartner는 이번 연구에 대해 일체의 제외 기준을 정해 두지 않고 있습니다.
Magic Quadrant에 포함될 자격을 얻고자 하는 공급업체는 엔드포인트 보호 시장의 정의를 충족해야 하며, Gartner의 연구와 설문 조사가 시작된 시점(2026년 2월 9일) 기준으로 자사의 핵심 엔드포인트 보호 제품을 사용하여 모든 포함 기준을 만족해야 했습니다. 평가 대상으로 고려되기 위해서는 제품과 기능이 일반적으로 이용 가능해야 했습니다. 평가 요건은 다음과 같습니다.
-
최소한 Windows, macOS, 그리고 Linux 운영 체제를 지원하는 솔루션이어야 합니다.
-
예방, 보호, 탐지 및 대응 기능이 하나의 에이전트로 결합된 솔루션이어야 합니다.
-
엔드포인트 보안 기술과 공격 표면 감소 제어 기능을 결합하여 보호를 시행하며, 운영 체제 및 엔드포인트 애플리케이션 취약점 평가를 수행하는 솔루션이어야 합니다.
-
실시간(또는 거의 실시간) 자동화된 엔드포인트 텔레메트리 수집을 비롯해 탐지 맞춤화, 사고 후 조사 및 대응 기능을 포함한 EDR 기능을 내장한 솔루션이어야 합니다.
-
심각도 등급, 프로세스 트리, 그리고 이벤트 및 경보를 MITRE ATT&CK에 매핑하여 근본 원인 분석과 조치를 지원하는 솔루션이어야 합니다.
-
엔드포인트 보호 공급업체가 유지 관리하는 클라우드 기반 SaaS형 멀티테넌트 보안 분석 및 관리 인프라를 제공하는 솔루션이어야 합니다.
-
네이티브 및 타사 TDIR 기능을 갖춘제품과 통합되어 여러 보안 제어 기능 전반에 걸쳐 텔레메트리 데이터 수집, 상호 연관 분석, 조사 및 대응이 가능한 솔루션이어야 합니다.
-
관리형 탐지 및 대응(MDR) 또는 공동 관리 보안 모니터링과 같은 파트너 또는 공급업체가 제공하는 서비스 래퍼와 긴밀하게 연동되는 솔루션이어야 합니다.
-
공급업체가 엔드포인트 보호 소프트웨어 및 라이선스를 다른 제품이나 서비스와 독립적으로 판매해야 합니다.
-
공급업체가 대부분의 탐지 콘텐츠와 위협 인텔리전스를 내부에서 설계, 소유 및 유지 관리해야 합니다. OEM 보강은 허용되지만, OEM이 주된 보호 방법이 되어서는 안 됩니다.
-
2026년 2월 9일 이전 24개월 동안 보안 효과성에 관한 기업 대상의 잘 알려진 공개 테스트(예: MITRE Engenuity, AV-Comparatives, AV-TEST, SE Labs, MRG Effitas)에 최소 두 번 이상 참여해야 합니다.
-
2026년 2월 9일 기준으로 OEM 계약을 통해 판매된 시트를 제외하고, 자사의 엔드포인트 보호 제품을 통해 1,000만 개 이상의 엔드포인트를 보호하고 운영 환경에서 활성 관리하고 있어야 합니다. 그중 50만 개 이상의 엔드포인트는 500석 이상의 계정을 가진 기업에서 실제 운영 환경에 활성 설치되어 있어야 합니다. 북미 또는 유럽 외의 단일 지역에 있는 기업 고객의 비율이 전체 고객 수의 60%를 초과해서는 안 됩니다.
평가 기준
실행 능력
Gartner 애널리스트들은 공급업체들이 경쟁력 있고 효율적이며 효과적으로 고 매출, 고객 유지 및 평판을 개선하기 위해 사용하는 프로세스, 시스템, 방법 및 절차의 품질과 효과성을 평가합니다. 마케팅 실행은 이 시장의 구매자들과 관련이 없으므로 평가 기준이 아닙니다.
표 1: 실행 능력 평가 기준
| 평가 기준 | 가중치 |
|---|---|
|
제품 또는 서비스
|
높음
|
|
전반적인 사업 지속 가능성
|
중간
|
|
영업 실행/가격 정책
|
중간
|
|
시장 대응력/실적
|
높음
|
|
마케팅 실행
|
미평가
|
|
고객 경험
|
높음
|
|
운영
|
높음
|
|
|
|
출처: Gartner(2026년 5월)
비전 완성도
Gartner 애널리스트들은 공급업체가 현재 및 미래의 시장 방향, 혁신, 고객 요구 사항, 경쟁 요인과 관련된 논리적인 주장을 설득력 있게 제시할 수 있는 능력을 평가합니다. 또한 이러한 진술들이 시장을 보는 Gartner의 시각과 얼마나 일치하는지도 평가합니다. 마케팅 전략과 비즈니스 모델은 이 시장의 구매자들과 관련이 없으므로 평가 기준이 아닙니다.
표 2: 비전 완성도 평가 기준
| 평가 기준 | 가중치 |
|---|---|
|
시장 이해도
|
높음
|
|
마케팅 전략
|
미평가
|
|
영업 전략
|
중간
|
|
제품 전략
|
높음
|
|
비즈니스 모델
|
미평가
|
|
수직/산업 전략
|
낮음
|
|
혁신
|
중간
|
|
지리적 전략
|
중간
|
|
|
|
출처: Gartner(2026년 5월)
Quadrant 설명
리더
리더 기업들은 실행력 및 비전 완성도와 관련된 모든 기준에서 지속적으로 발전을 보여줍니다. 고도화된 엔드포인트 텔레메트리 지원, 통합된 EDR 기능, 성숙도 높은 클라우드 기반 관리를 지원합니다. 리더는 양방향 워크스페이스 보안 통합, 종합적인 노출 평가 및 TDIR(위협 탐지, 조사 및 대응) 기능을 제공하여 구매자가 보안 스택을 최적화할 수 있도록 지원합니다. 리더는 상당한 인지도와 시장 점유율을 확보하고 있습니다. 하지만 그렇다고 해서 모든 구매자가 리더를 선택하는 것은 아닙니다. 고객은 반드시 리더의 제품만 구매해야 한다고 가정해서는 안 됩니다. 리더는 비저너리 기업들이 시장의 현상 유지에 도전할 때 이에 대응하는 데 있어 상대적으로 민첩성이 떨어질 수 있습니다.
챌린저
챌린저 기업들은 엔드포인트 보호 구매자의 요구를 효과적으로 충족하는 성숙한 엔드포인트 보호 제품을 갖추고 있습니다. 또한 높은 시장 가시성을 확보하여 니치 플레이어 기업에 비해 실행력이 뛰어납니다. 하지만 챌린저는 새로운 요구 사항에 늦게 대응하거나 심층적인 제품 통합이 부족할 수 있으며, 누적된 기술 부채로 사용성이 저하될 수 있습니다.. 또한 시장의 방향성과 보조를 맞추지 못해 리더 기업에 비해 비전 완성도가 낮을 수도 있습니다. 챌린저는 특히 기존에 전략적 관계를 맺고 있는 고객에게 실용적인 선택이 될 수 있습니다.
비저너리
비저너리 기업들은 경쟁사보다 앞서 새롭고 떠오르는 기능을 제공하므로, 구매자들이 향상된 보안 및 관리 기능을 일찍 접할 수 있습니다. 예를 들어, 직원, 장치 및 위협 상황에 기반한 동적 엔드포인트 및 보안 정책 구성, 기본 및 타사 워크스페이스 보안 제어 기능과의 양방향 통합, 광범위한 TDIR 기능 등을 제공할 수 있습니다.
비저너리는 시장 기술 개발의 방향에 영향을 미칠 수 있지만, 아직 실행력에 대한 일관된 실적을 입증하지 못했거나 시장 점유율이 부족한 경우가 많습니다. 고객들은 혁신적인 기능을 일찍 접하기 위해 비저너리를 선택합니다.
니치 플레이어
니치 플레이어 기업은 우수한 제품을 공급하지만, 새롭고 떠오르는 기능을 시장에 먼저 선보이거나 상당한 시장 점유율을 확보하고 유지하는 데 있어 선두를 차지하는 경우는 드뭅니다. 일부 니치 플레이어는 특정 지역 또는 시장 부문에 집중하기 때문에 이 범주에 속합니다. 반면, 특정 사용 사례, 산업 또는 기술 역량에 특화되어 있기 때문에 니치 플레이어로 분류되기도 합니다. 니치 플레이어는 기존 고객, 공급업체의 목표 시장 부문에 속한 고객, 지원되는 지역 내에서 변화를 꺼리는 조직, 또는 심층 방어를 위해 기존 엔드포인트 보호를 보강하려는 조직에 좋은 선택이 될 수 있습니다.
배경 설명
기업은 주로 엔드포인트 공격 표면을 줄이고 실시간 보호, 탐지 및 대응 기능을 제공함으로써 노트북, 워크스테이션, 가상 데스크톱, 모바일 기기와 경우에 따라 서버 등의 최종 사용자 엔드포인트를 보호합니다. 공급업체들은 운영 복잡성을 줄이고 사이버 보안 기술 스택을 최적화하기 위해 엔드포인트 보호 기능을 더 광범위한 워크스페이스 보안 플랫폼 및 TDIR 역량을 갖춘 제품(예: 통합 보안 운영 센터 솔루션 및 SIEM 제품군)과 점차 통합하고 있습니다.
Gartner Magic Quadrant 업체 설문 조사에 따르면, 60% 이상의 기업 엔드포인트가 최신 행위 기반 보호 기능을 포함한 클라우드 기반 엔드포인트 보호 제품으로 보호되고 있습니다. 성숙한 엔드포인트 보호 시장, 진화하는 위협, 보다 효과적인 보안 운영의 필요성은 구매자들의 관심을 다른 시장 영역으로 옮겨가게 했습니다. 추정치에 따르면, 조직의 25%는 단절된 제어 기능들을 수동으로 통합하는 것보다 더 나은 효율성과 최적화된 비용을 위해 엔드포인트 보호업체로부터 인접한 TDIR 가능 제품(예: ISOC, SIEM)을 구매합니다.
이번 조사에 참여한 모든 공급업체는 엔드포인트 보호 제품의 일부로 사이버 보안 AI 또는 AI 어시스턴트 기능을 제공합니다. 시장의 과대광고에도 불구하고, 이러한 기술에 대한 현재의 실질적인 응용은 아직 초기 단계에 머물러 있습니다. 현재 AI 어시스턴트는 특히 경험이 부족한 분석가나 특정 보안 도구에 익숙하지 않은 사람들에게 기존의 발견 사항들을 분류하고 해석하는 데 가장 유용합니다. 플랫폼 전략을 추구하는 대부분의 엔드포인트 보호업체는 이기종 보안 스택 전반의 작업 자동화를 의미 있게 가속화하기 위해 AI 어시스턴트를 타사 제품과 통합해야 하는 과제를 안고 있습니다.
시장 개요
엔드포인트 보호 시장은 이미 성숙기에 접어든 시장으로, 구매자들은 점차 공급업체에 대한 신뢰도와 더 광범위한 사이버 보안 성과를 달성할 수 있는 능력을 기준으로 공급업체를 선정하는 추세입니다(참조: Leverage Gartner’s Vendor Trust Index in Your Next Cybersecurity Purchase). Gartner는 2025년 엔드포인트 보호 시장 규모를 약 180억 달러로 추산하며, 매년 약 14%씩 성장할 것으로 예상합니다(참조: Market Share: Enterprise Software, Worldwide, 2025). 특히 Microsoft와 CrowdStrike가 엔드포인트 보호 시장의 약 40%를 점유하고 있습니다. Gartner는 이 시장이 2028년까지 연평균 약 11%의 복합 성장률로 확장하여, 불변 통화 기준으로 260억 달러 규모에 이를 것으로 예측합니다(참조: Forecast: Information Security, Worldwide, 2024-2030, 1Q26).
사이버 보안 합리화
2026년, 대다수의 사이버 보안 리더들은 복잡성을 줄이고 비용을 최적화하기 위해 전략적 사이버 보안 공급업체를 합리화하고 보안 도구 스택을 단순화하는 것을 목표로 하고 있습니다. 이러한 추세는 기존 엔드포인트 보호업체들이 계약 갱신 시 제품 영역을 점진적으로 확장할 수 있는 기회를 만들어주며, 종종 노출 평가 플랫폼, SIEM, ID 위협 탐지 및 대응, MDR 등 인접 시장의 제품 및 서비스를 대체하거나 보완하게 됩니다. 그러나 이는 엔드포인트 보호에만 국한되거나 구매자에게 잠재적 전략 공급업체로 인식되지 않는 공급업체에 대한 압박을 가중시킵니다. 최근의 인수합병 활동은 진화하는 사이버 보안 요구 사항을 충족하기 위해 역량과 서비스 제공 범위를 확장하려는 공급업체들의 노력을 보여줍니다. 2025년에는 400건의 사이버 보안 기업 인수합병이 보고되었으며, 상위 10개 사이버 보안 엔터프라이즈 소프트웨어 기업들은 지속적으로 매출을 성장시키고 있습니다(참조: Optimize Strategic Cybersecurity Vendors with Gartner’s 4-Pillar Evaluation Framework).
부상하는 주권 요건
지정학적 불안정이 심화됨에 따라 기술 주권에 대한 요구가 강력해지고 있으며, 규제 압력과 집행 기대치 또한 높아지고 있습니다. 지오패트리에이션(geopatriation)의 영향을 받기 쉬운 산업과 지역의 구매자들이 데이터, 운영, 기술 주권 목표를 재검토함에 따라, 지역적 데이터 호스팅, 온프레미스 관리 옵션, 다중 관할 구역 운영을 위한 멀티테넌트 전략을 평가하고, 외국 사이버 보안 공급업체에 대한 의존도를 전반적으로 줄이는 결과로 이어지고 있습니다. 이에 대응하여 여러 엔드포인트 보호업체는 유럽연합 내 커버리지 확대해온 데 이어, 최근 중동 및 아시아/태평양 국가의새로운 지역 클라우드로 SaaS 거점을 확장했으며, 추가 확대 계획도 발표했습니다 (참조: Europe Context: Magic Quadrant for Endpoint Protection.)
엔드포인트 보호에 미치는 AI의 영향
섀도우 AI, AI 브라우징, 엔터프라이즈 AI 도입의 영향
조직 내 다양한 형태의 AI 도입 속도가 사이버 보안 제어 계획, 배포, 미세 조정 속도를 앞지름에 따라 기업 엔드포인트 및 그 너머의 AI 서비스로의 데이터 유출 위협이 이미 커졌습니다.
직원과 개발자들이 공식적인 제어 범위를 벗어나 AI 어시스턴트와 에이전트를 사용하는 사례가 늘어남에 따라, 공격 표면이 넓어지고 데이터 유출, 자격 증명 노출, 기존 엔드포인트 및 탐지 접근 방식의 가시성을 벗어난 관리되지 않는 데이터 흐름의 위험이 커지고 있습니다. 핵심 문제는 AI 서비스로의 민감한 데이터 손실은 되돌릴 수 없고 추적 불가능할 수 있으며, 조직이 손실된 데이터를 영영 복구하지 못할 수도 있다는 점입니다.(참조: DiscoverandManage3AIBlindSpots:EmbeddedAI,ShadowAIandAIBrowsing).
이러한 위험에 대응하기 위해 대부분의 엔드포인트 보호업체는 자체 개발이나 인수를 통해 AI 식별 및 사용 제어 기능을 도입하고 있습니다. 주요 활용 사례는 다음과 같습니다.
-
직원 섀도우 AI: 승인 없이 기업이 관리하는 기기에서 사용되는 AI 브라우징 에이전트(OpenAI ChatGPT, Anthropic Claude), AI 브라우저(Perplexity Comet, OpenAI ChatGPT Atlas), 컴퓨터 사용 에이전트(Anthropic Claude Cowork, Microsoft Copilot Cowork, Meta Manus, OpenClaw)를 포함하여 직원이 승인되지 않은 AI를 사용하는 행위에 대한 식별, 위험 점수화 및 제어. 직원의 섀도우 AI 사용은 민감한 데이터 노출, 규제 미준수, 그리고 AI 서비스로의 지적 재산 데이터 손실로 이어질 수 있습니다.
-
개발자 섀도우 AI: 승인되지 않은 AI 코딩 어시스턴트(Claude Code, GitHub Copilot, Cursor), 로컬 LLM, MCP 서버 및 외부 AI API 사용을 포함하여 개발자가 승인 없이 AI를 사용하는 행위에 대한 식별, 위험 점수화 및 제어. 개발자나 시티즌 개발자의 섀도우 AI 사용은 소스 코드 및 내장된 비밀 값(API 키, 자격 증명) 유출뿐만 아니라, AI가 생성한 코드로 인한 라이선스 또는 지적 재산권 위반으로 이어질 수 있습니다.
사이버 보안 AI 어시스턴트가 엔드포인트 보호 관리에 미치는 영향
공급업체들은 제품 사용성을 개선하기 위해 생성형 및 에이전트형 AI에 대한 투자를 늘리고 있으나, 보안 팀의 도입은 여전히 제한적입니다. 대부분의 중견 조직이 공급업체들이 AI 어시스턴트로 최적화하거나 자동화하려는 보안 운영 또는 노출 관리 프로세스를 성숙하게 갖추지 못했다는 점을 고려할 때 더욱 그렇습니다. 결과적으로, 사이버 보안 리더들, 특히 보안 조직의 성숙도가 낮은 조직의 리더들은 성과 달성을 위해 AI 어시스턴트보다 MDR 서비스를 우선시하고 있습니다.
Gartner 조사 데이터에 따르면, 현재 위협 탐지, 사고 대응 또는 정책 관리에 이러한 기능을 사용하는 조직은 소수에 불과합니다. 1 오늘날의 생성형 AI 기능은 주로 사고 요약 및 문서 탐색과 같은 관리 보조 업무에 집중되어 있으며, 에이전트형 AI 로드맵은 경보 분류, 자동 조사, 쿼리 또는 사용자 지정 플레이북 생성, 멀웨어 분석, 대응 계획 등 반복적인 작업의 자동화를 목표로 합니다. 이러한 기능으로부터 의미 있는 가치를 실현하기 위해서는 심도 있는 제품 및 워크플로우 통합이 필수적이지만, 이는 여전히 어려운 과제입니다. AI 어시스턴트 기능을 평가하는 구매자는 투자 전에 구체적인 운영 효율성 향상과 기존 지표의 개선 성과를 측정하는 데 집중해야 합니다.
제품 진화
2026년, 대다수의 엔드포인트 보호업체들은 핵심적인 엔드포인트 보호 기능에 대해 제한적인 혁신이나 개선만을 보여주고 있습니다. 대신, AI 식별 및 사용 제어, 통합 엔드포인트 및기업 데이터 유출 방지(DLP), 브라우저 보안, 애플리케이션 남용 방지, 노출 평가, 사전 예방적 및 적시(just-in-time) 엔드포인트 보안 강화와 같은 새로운 구매자 요구 사항을 해결하기 위한 인접 제품 기능 추가를 우선시하고 있습니다. 또한 보안 운영 팀을 자동화로 보강하기 위한 에이전트형 AI 기능도 강화하고 있습니다. 이러한 새로운 기능은 새롭게 부상하는 위협에 대응하기 위해 필요하지만, 그 결과 기존의 기능 격차가 더 오래 해결되지 않은 채 남고 여러 핵심 기능에서 제품 간 차이가 커집니다.
-
행동 분석 및 보호를 위해 수집되는 준실시간 엔드포인트 텔레메트리
-
엔드포인트 에이전트에 의한 자원 소비 및 성능 영향
-
다양한 관리 기능 및 탐지 로직에 대한 맞춤화의 깊이
-
Windows 이외의 운영 체제 및 레거시 운영 체제에서 지원되는 제어 기능
엔드포인트 보호 제품을 선택하는 사이버 보안 리더들은 특정 조직의 사용 사례에 맞춰 기능을 평가하거나, 요구 사항에 맞는 사용자 지정 사용 사례를 구축하기 위해 엔드포인트보호를위한핵심역량을 활용해야 합니다.
1 2025 Gartner AI 리스크 관리 및 사용 부문 사이버 보안 혁신 설문조사. 이 설문조사는 조직이 생성형 AI와 이를 지원하는 AI 기술의 사이버 보안 위험을 어떻게 관리하고 있는지 파악하기 위해 실시되었습니다. 조사는 2025년 3월 21일부터 5월 9일까지 북미(181명), EMEA(71명), 아시아/태평양(50명) 지역의 사이버 보안 리더 302명을 대상으로 온라인으로 진행되었습니다. 참여 자격은 2024 회계연도에 기업 전체 수익이 2억 5천만 달러 이상이거나 이에 준하는 조직의 사이버 보안 고위 관리자로서, 소속 조직 내 AI 사이버 보안 위험 관리 관련 활동에 참여하는 사람들로 한정되었습니다. 면책: 이 설문조사 결과는 글로벌 동향이나 시장 전체를 대변하는 것이 아니라, 설문조사에 응한 응답자와 기업의 정서를 반영합니다.
Gartner의 Magic Quadrant 팀은 다음 출처에서 나온 데이터를 사용했습니다.
-
2025년 7월 이후 누적된 2,000개 이상의 Gartner 고객 질의
-
gartner.com에 있는 Gartner Peer Insight 리뷰 4,000건 이상
-
2026년 2분기까지의 제품 및 공급업체 개선사항에 관한 100개 이상의 질문으로 구성된 Magic Quadrant 설문조사에 대한 각 공급업체의 응답과 각 공급업체의 90분 라이브 제품 데모
실행 능력
제품/서비스: 정의된 시장에 공급업체가 제공하는 핵심 제품 및 서비스에 대한 것입니다. 여기에는 현재의 제품/서비스 기능, 품질, 기능 세트, 기술 등이 포함됩니다. 시장 정의와 하위 기준에서 자세히 설명된 대로 네이티브 형태로 기본 제공되거나 OEM 계약/파트너십을 통해 제공됩니다.
전반적인 사업 지속 가능성: 전반적인 조직의 재무 건전성, 사업부의 재무적 및 실질적인 성공 가능성, 개별 사업부의 제품에 대한 투자 및 제공의 지속 가능성, 조직의 제품 포트폴리오 내에서 최첨단 기술을 발전시킬 가능성에 대한 평가가 포함됩니다.
영업 실행/가격 정책: 모든 사전 판매 활동 및 이를 지원하는 구조에 대한 공급업체의 역량을 의미합니다. 여기에는 거래 관리, 가격 정책 및 협상, 사전 판매 지원 및 영업 채널의 전반적인 유효성이 포함됩니다.
시장 대응력/실적: 영업 기회 개발, 경쟁업체의 행동, 고객 니즈의 진화, 시장 역학의 변화 등에 따라 이에 대응하고, 방향을 수정하고, 유연하게 대처하며, 경쟁에서 성공할 수 있는 능력에 대한 평가입니다. 또한 이 기준에서는 공급업체의 대응력 기록도 고려합니다.
마케팅 실행: 시장에서 영향력을 발휘하고, 브랜드와 비즈니스를 홍보하며, 제품 인지도를 높이고, 구매자에게 제품/브랜드 및 조직에 대한 긍정적인 인식을 형성할 수 있는 조직의 메시지를 전달하기 위해 설계된 프로그램의 명확성, 품질, 창의성 및 효과성입니다. 이러한 ‘인지도’는 홍보, 판촉 활동, 사고 리더십, 입소문 및 영업 활동을 조합하여 유도할 수 있습니다.
고객 경험: 평가된 제품을 사용하여 고객이 성공할 수 있도록 지원하는 관계, 제품 및 서비스/프로그램입니다. 특히 여기에는 고객이 기술 지원, 계정 지원을 받는 방법이 포함됩니다. 또한 보조 도구, 고객 지원 프로그램(및 그 품질), 사용자 그룹의 가용성, 서비스 수준 계약 등이 포함될 수 있습니다.
운영: 목표 및 약속을 이행하는 조직의 능력에 대한 것입니다. 평가 요소에는 조직이 지속적으로 효과적이고 효율적으로 운영할 수 있도록 지원하는 기술, 경험, 프로그램, 시스템 및 기타 수단을 비롯한 조직 구조의 질이 포함됩니다.
비전 완성도
시장 이해도: 구매자가 원하는 것과 필요한 것을 공급업체가 파악하고 이를 제품과 서비스로 변환할 수 있는 능력입니다. 최고 수준의 비전을 보여주는 공급업체는 구매자의 요구와 필요를 경청하고 이해하며, 자사의 추가적인 비전을 더해 구체화하거나 개선할 수 있습니다.
마케팅 전략: 조직 전체에 지속적으로 전달되고 웹사이트, 광고, 고객 프로그램 및 포지셔닝 선언을 통해 외부에 전달되는 명확하고 차별화된 메시지입니다.
영업 전략: 직접 및 간접 판매, 마케팅, 서비스의 적절한 네트워크, 그리고 시장 범위, 스킬, 전문 지식, 기술, 서비스, 고객 기반의 범위와 깊이를 확장하는 커뮤니케이션 계열사를 사용하는 제품 판매 전략입니다.
제품 전략: 현재와 미래의 요구 사항에 대응하여 차별화, 기능성, 방법론, 기능 세트에 중점을 둔 제품 개발 및 제공에 대한 공급업체의 접근법입니다.
비즈니스 모델: 공급업체의 기본 비즈니스 제안의 건전성과 로직입니다.
수직/산업 전략: 수직 시장을 포함한 개별 시장 세그먼트의 특정 요구 사항을 충족하기 위해 자원, 기술, 제품을 조정하는 공급업체의 전략입니다.
혁신: 투자, 통합, 방어 또는 선점 목적으로 자원, 전문 지식 또는 자본을 직접적이고 관련성 있고 보완적인 시너지 효과를 발휘하도록 배치하는 것입니다.
지리적 전략: 직접 또는 지역 및 시장에 적합한 파트너, 채널 및 자회사를 통해 자신의 “홈” 또는 출신 지역 이외의 지리적인 특정 요구를 충족하기 위해 자원, 기술, 서비스를 조정하는 공급업체의 전략입니다.
Learn how Gartner can help you succeed.
Talk to Us© 2026 Gartner, Inc. 그리고/또는 그 계열사. 모든 권리 보유. Gartner는 Gartner, Inc. 및 그 계열사의 등록 상표입니다. Gartner의 사전 서면 허가 없이는 어떠한 형태로든 본 출간물의 복제 또는 유포가 불가합니다. 본 내용은 Gartner 비즈니스 기술 연구 기관의 의견으로 구성되며, 이를 사실의 진술로 해석해서는 안 됩니다. 본 출간물에 포함된 정보는 신뢰할 수 있는 출처에서 받은 것이지만, Gartner는 이러한 정보의 정확성, 완전성 또는 적절성에 대해 모든 보증을 부인합니다. 법률 및 재정 이슈가 Gartner 인사이트에서 다뤄질 수 있으나, Gartner가 법률 자문 또는 투자 조언을 제공하는 것은 아니며 Gartner의 인사이트가 그러한 방식으로 해석되거나 사용되어서도 안 됩니다. 본 출간물에 대한 귀하의 액세스 및 사용은 Gartner 사용 정책에 따라 관리됩니다. Gartner는 독립성과 객관성에 대한 명성에 자부심을 갖고 있습니다. Gartner 인사이트는 제3자의 개입이나 영향 없이 Gartner의 Business and Technology Insights Organization 에서 독립적으로 제작됩니다. 자세한 내용은 ‘t독립성 및 객관성에 관한 기본 원칙’에서 확인하십시오. Gartner 인사이트는 생성형 인공 지능, 머신러닝, 알고리즘, 소프트웨어 또는 관련 기술의 입력데이터로 사용하거나 교육 또는 개발에 사용할 수 없습니다.
본 문서에 담긴 Gartner 리서치는 영어 원문에서 위/안의 언어로 번역되었습니다. Gartner는 가능한 한 정확하고 완전한 번역을 보장하기 위해 모든 합당한 비즈니스 상의 노력을 기울였습니다. 그러나 모든 번역과 마찬가지로 어느 정도의 불일치가 있을 수밖에 없습니다. 내용이나 의도와 관련하여 불일치가 있는 경우 영어 원문에 명시된 의미가 항상 우선합니다
본 문서에 담긴 Gartner 리서치는 영어 원문에서 위/안의 언어로 번역되었습니다. Gartner는 가능한 한 정확하고 완전한 번역을 보장하기 위해 모든 합당한 비즈니스 상의 노력을 기울였습니다. 그러나 모든 번역과 마찬가지로 어느 정도의 불일치가 있을 수밖에 없습니다. 내용이나 의도와 관련하여 불일치가 있는 경우 영어 원문에 명시된 의미가 항상 우선합니다